Cikkek & Publikációk
Saját szakmai publikációim, kutatásaim és megjelent írásaim gyűjteménye.
Amikor a szabály tervez | When the rule does the designing
Nem újabb ellenőrzőlista, hanem három tervezési döntés: emberi felügyelet, hiba esetén tiltás, törlés. Mit változtatott a rendszeremen, mibe kerül, és mi marad nyitva. | Not another checklist but three design decisions: human oversight, fail-closed, deletion. What each changed in my system, what it costs, and what stays open.
Cikk megnyitása
Látni és bizonyítani: amikor a megfigyelés maga is hibázik | Seeing and proving: when the monitoring itself fails
„Másodszor is megégettem magam ugyanazzal.” A sorozat ötödik részében leírom, mit rögzít a rendszerem és mit nem, hogyan romlott el egyszer az export úgy, hogy semmi nem jelzett, és mi hiányzik még. | “For the second time, I got burnt by the same thing.” In the fifth part of the series I describe what my system records and what it does not, how the export once broke without anything signalling it, and what is still missing.
Cikk megnyitása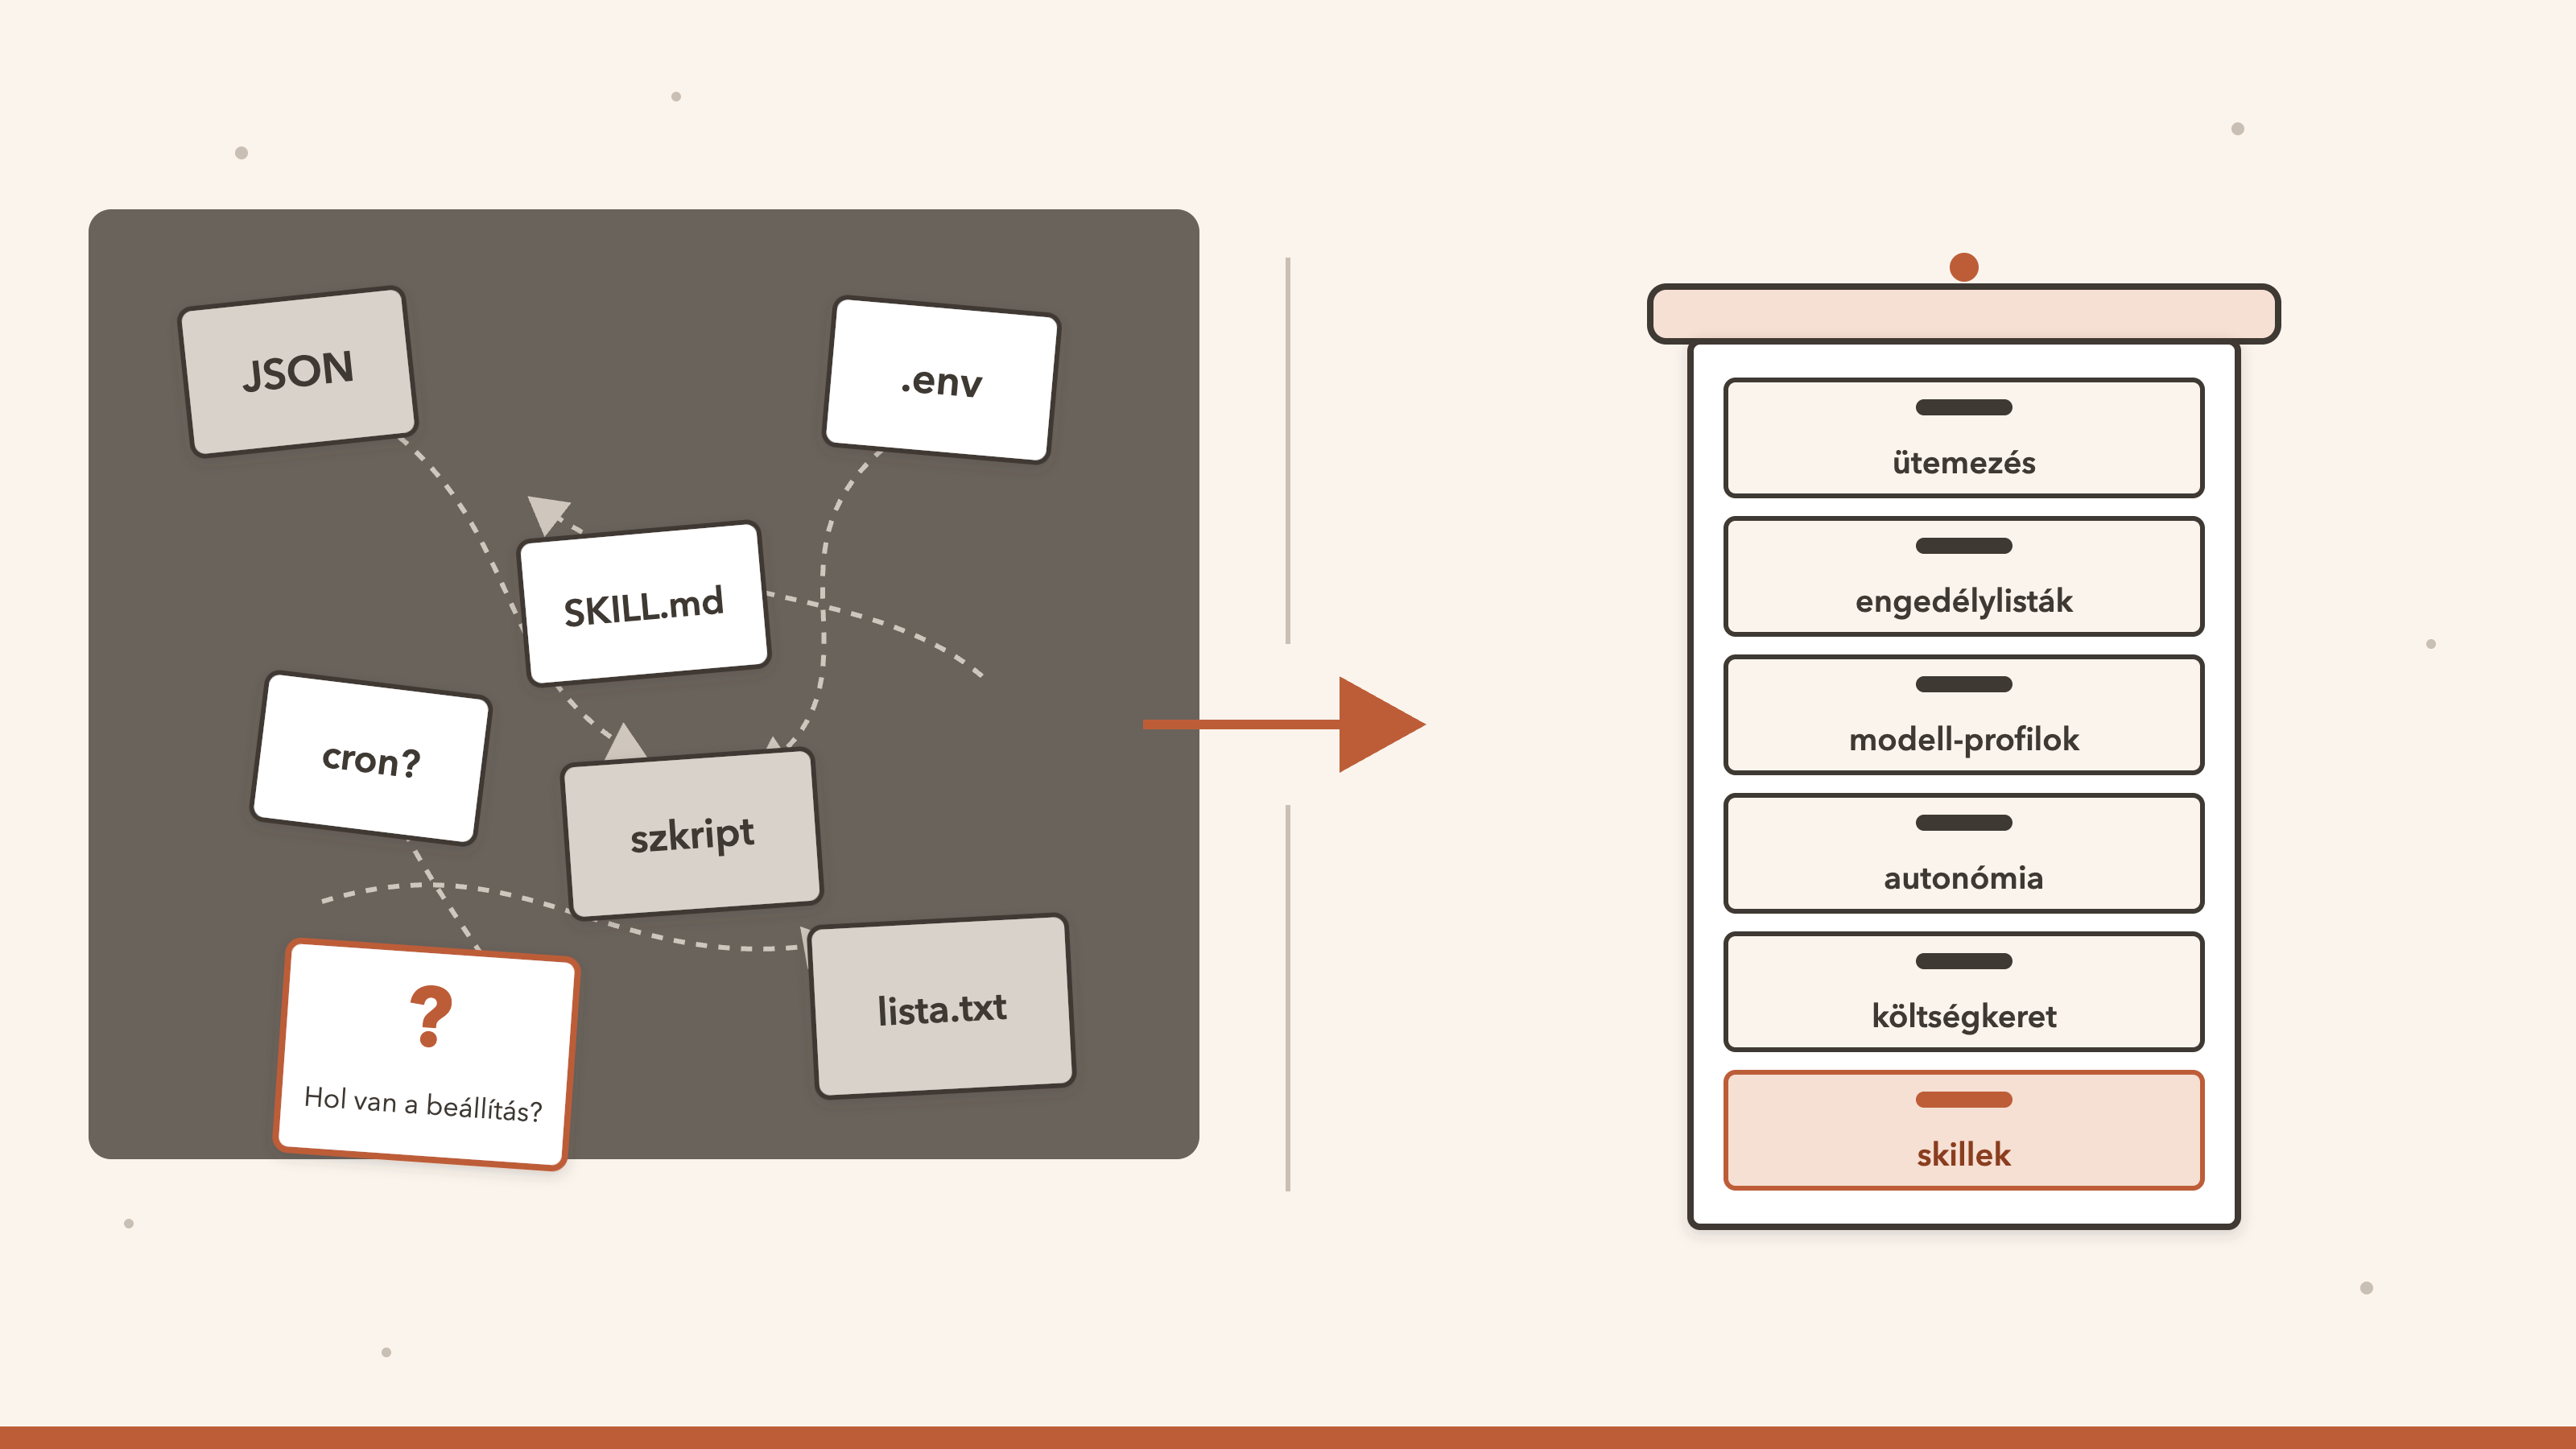
Egy hely, ahol minden beállítás él: az igazságforrás | One place where every setting lives: the source of truth
„Hol van a beállítás?” „Nem tudom, valahol egy JSON-ban.” A sorozat negyedik részében leírom, hogyan költöztek a beállítások fájlokból adatbázisba, mit hagytam szándékosan kint, és hol rontottam el. | “Where is the setting?” “I don’t know, somewhere in a JSON file.” In the fourth part of the series I describe how settings moved from files into a database, what I left outside on purpose, and where I got it wrong.
Cikk megnyitása
Az ISMS Builder már magyarul is elérhető | ISMS Builder is now available in Hungarian
Bekerült a nyílt forráskódú ISMS Builder fő ágába a magyar fordításhoz küldött módosítási javaslatom. Mit adhat egy induló ISMS-hez vagy ISO 27001 bevezetéshez. | My pull request with the Hungarian translation has been merged into the main branch of the open-source ISMS Builder. What it can offer a new ISMS or an ISO 27001 implementation.
Cikk megnyitása
Nem elég tudni, ki vagy: a kapu, amely hetekig csak figyelt | Knowing who you are is not enough: the gate that only watched for weeks
Hetekig nem láttam elutasítást a kapunál, és örültem neki. A sorozat harmadik részében leírom, hogyan lett a megfigyelő üzemmódból élő jogosultság, miért nem mondott semmit a nulla, és mi derült ki az élesítés napján és az első napokban. | For weeks I saw no refusals at the gate, and I was pleased. In the third part of the series I describe how observe-only mode became live access control, why the zero meant nothing, and what turned up on the day of switch-on and in the first days.
Cikk megnyitása
Egy felhasználóból sok bérlő: a bérlő-határ az adattól az ügynökig | From one user to many tenants: the tenant boundary from data to agents
Egy bérlő-azonosító oszlop felvétele öt perc, a bizonyítás hónapok. A sorozat második részében végigmegyek a rétegeken, ahol a bérlők elkülönítése dől el: az adaton, a titkokon, az ütemezésen és az ügynökök futtatásán, és megmutatom, hol kész, hol szándékosan közös, és hol nincs még elválasztás. | Adding a tenant-identifier column takes five minutes; proving it takes months. In the second part of the series I go through the layers where the separation of tenants is decided: the data, the secrets, scheduling and the running of agents, and I show where it is in place, where it is shared on purpose, and where there is no separation yet.
Cikk megnyitása
Amit egy személyes asszisztens nem tud: a célkitűzés és a mérce | What a personal assistant cannot do: the objective and the yardstick
Egy személyes AI-asszisztensből szeretnék vállalati rendszert építeni. A sorozat első részében leírom a célkitűzésemet, azt az öt követelményt, amelyet egy cég feltesz, és hogy mit teljesít ebből az eredeti rendszer, illetve mi hiányzik még. Letölthető, semleges ellenőrzőlistával a saját rendszeredhez. | I would like to turn a personal AI assistant into an enterprise system. In the first part of the series I describe my objective, the five requirements a company puts to such a system, and which of them the original system meets and what is still missing. It comes with a downloadable, neutral checklist for assessing your own system.
Cikk megnyitása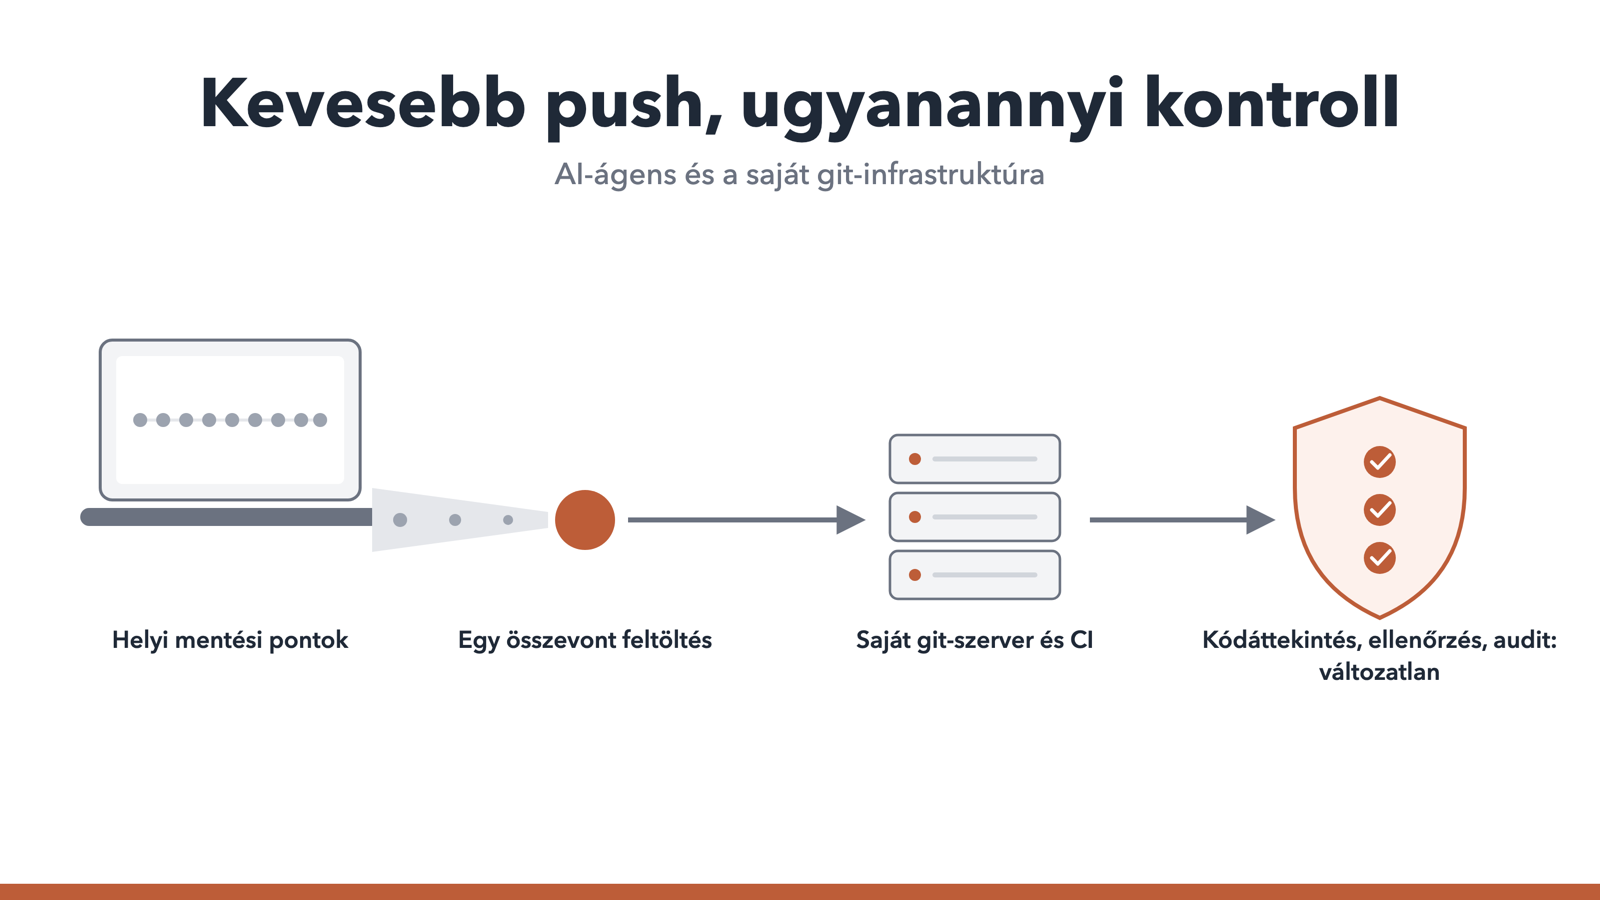
Kevesebb push, ugyanannyi kontroll: hogyan terelem az AI-ágenst, hogy ne terhelje feleslegesen a saját git- és CI-infrastruktúrámat | Fewer pushes, the same control: how I steer the AI agent so that it does not needlessly load my own git and CI infrastructure
A GitHub mérései szerint egy év alatt 4,9-szeresére nőtt a feltöltések száma, és az ágensek szinte minden lépés után commitolnak. Megmutatom, hogyan választom szét a mentést az ellenőrzés kérésétől: helyi mentési pontok, PR-re kötött CI, elavult futások megszakítása, útvonalszűrés a beragadás csapdája nélkül. Kódáttekintés, védett ágak és audit közben változatlanok. | According to GitHub's figures, the number of pushes grew 4.9-fold in a year, and agents commit after almost every step. I show how I separate saving work from requesting a check: local checkpoints, CI tied to pull requests, cancelling outdated runs, path filtering without the stuck-check trap. Code review, protected branches and audit stay unchanged.
Cikk megnyitása
Az iranyoktol a vegrehajtasig: governance es auditalhatosag egy autonom AI-flottaban | From directions to execution: governance and auditability in an autonomous AI fleet
Egy hete az iranyokat foglaltam ossze, most azt mutatom meg, mi lett beloluk. Harom piller: a lathato kapuk (fail-closed vedelem, auditalhato elmaradt muveletek, principal-attribucio), a megbizhato adatreteg, es a lathatatlan, de nelkulozhetetlen teszt-lefedettseg. Az autonomia es az elszamoltathatosag nem egymas ellentetei. | A week ago I summarised the directions; now I show what became of them. Three pillars: the visible gates (fail-closed protection, auditable skipped operations, principal attribution), the reliable data layer, and the invisible but indispensable test coverage. Autonomy and accountability are not opposites.
Cikk megnyitasa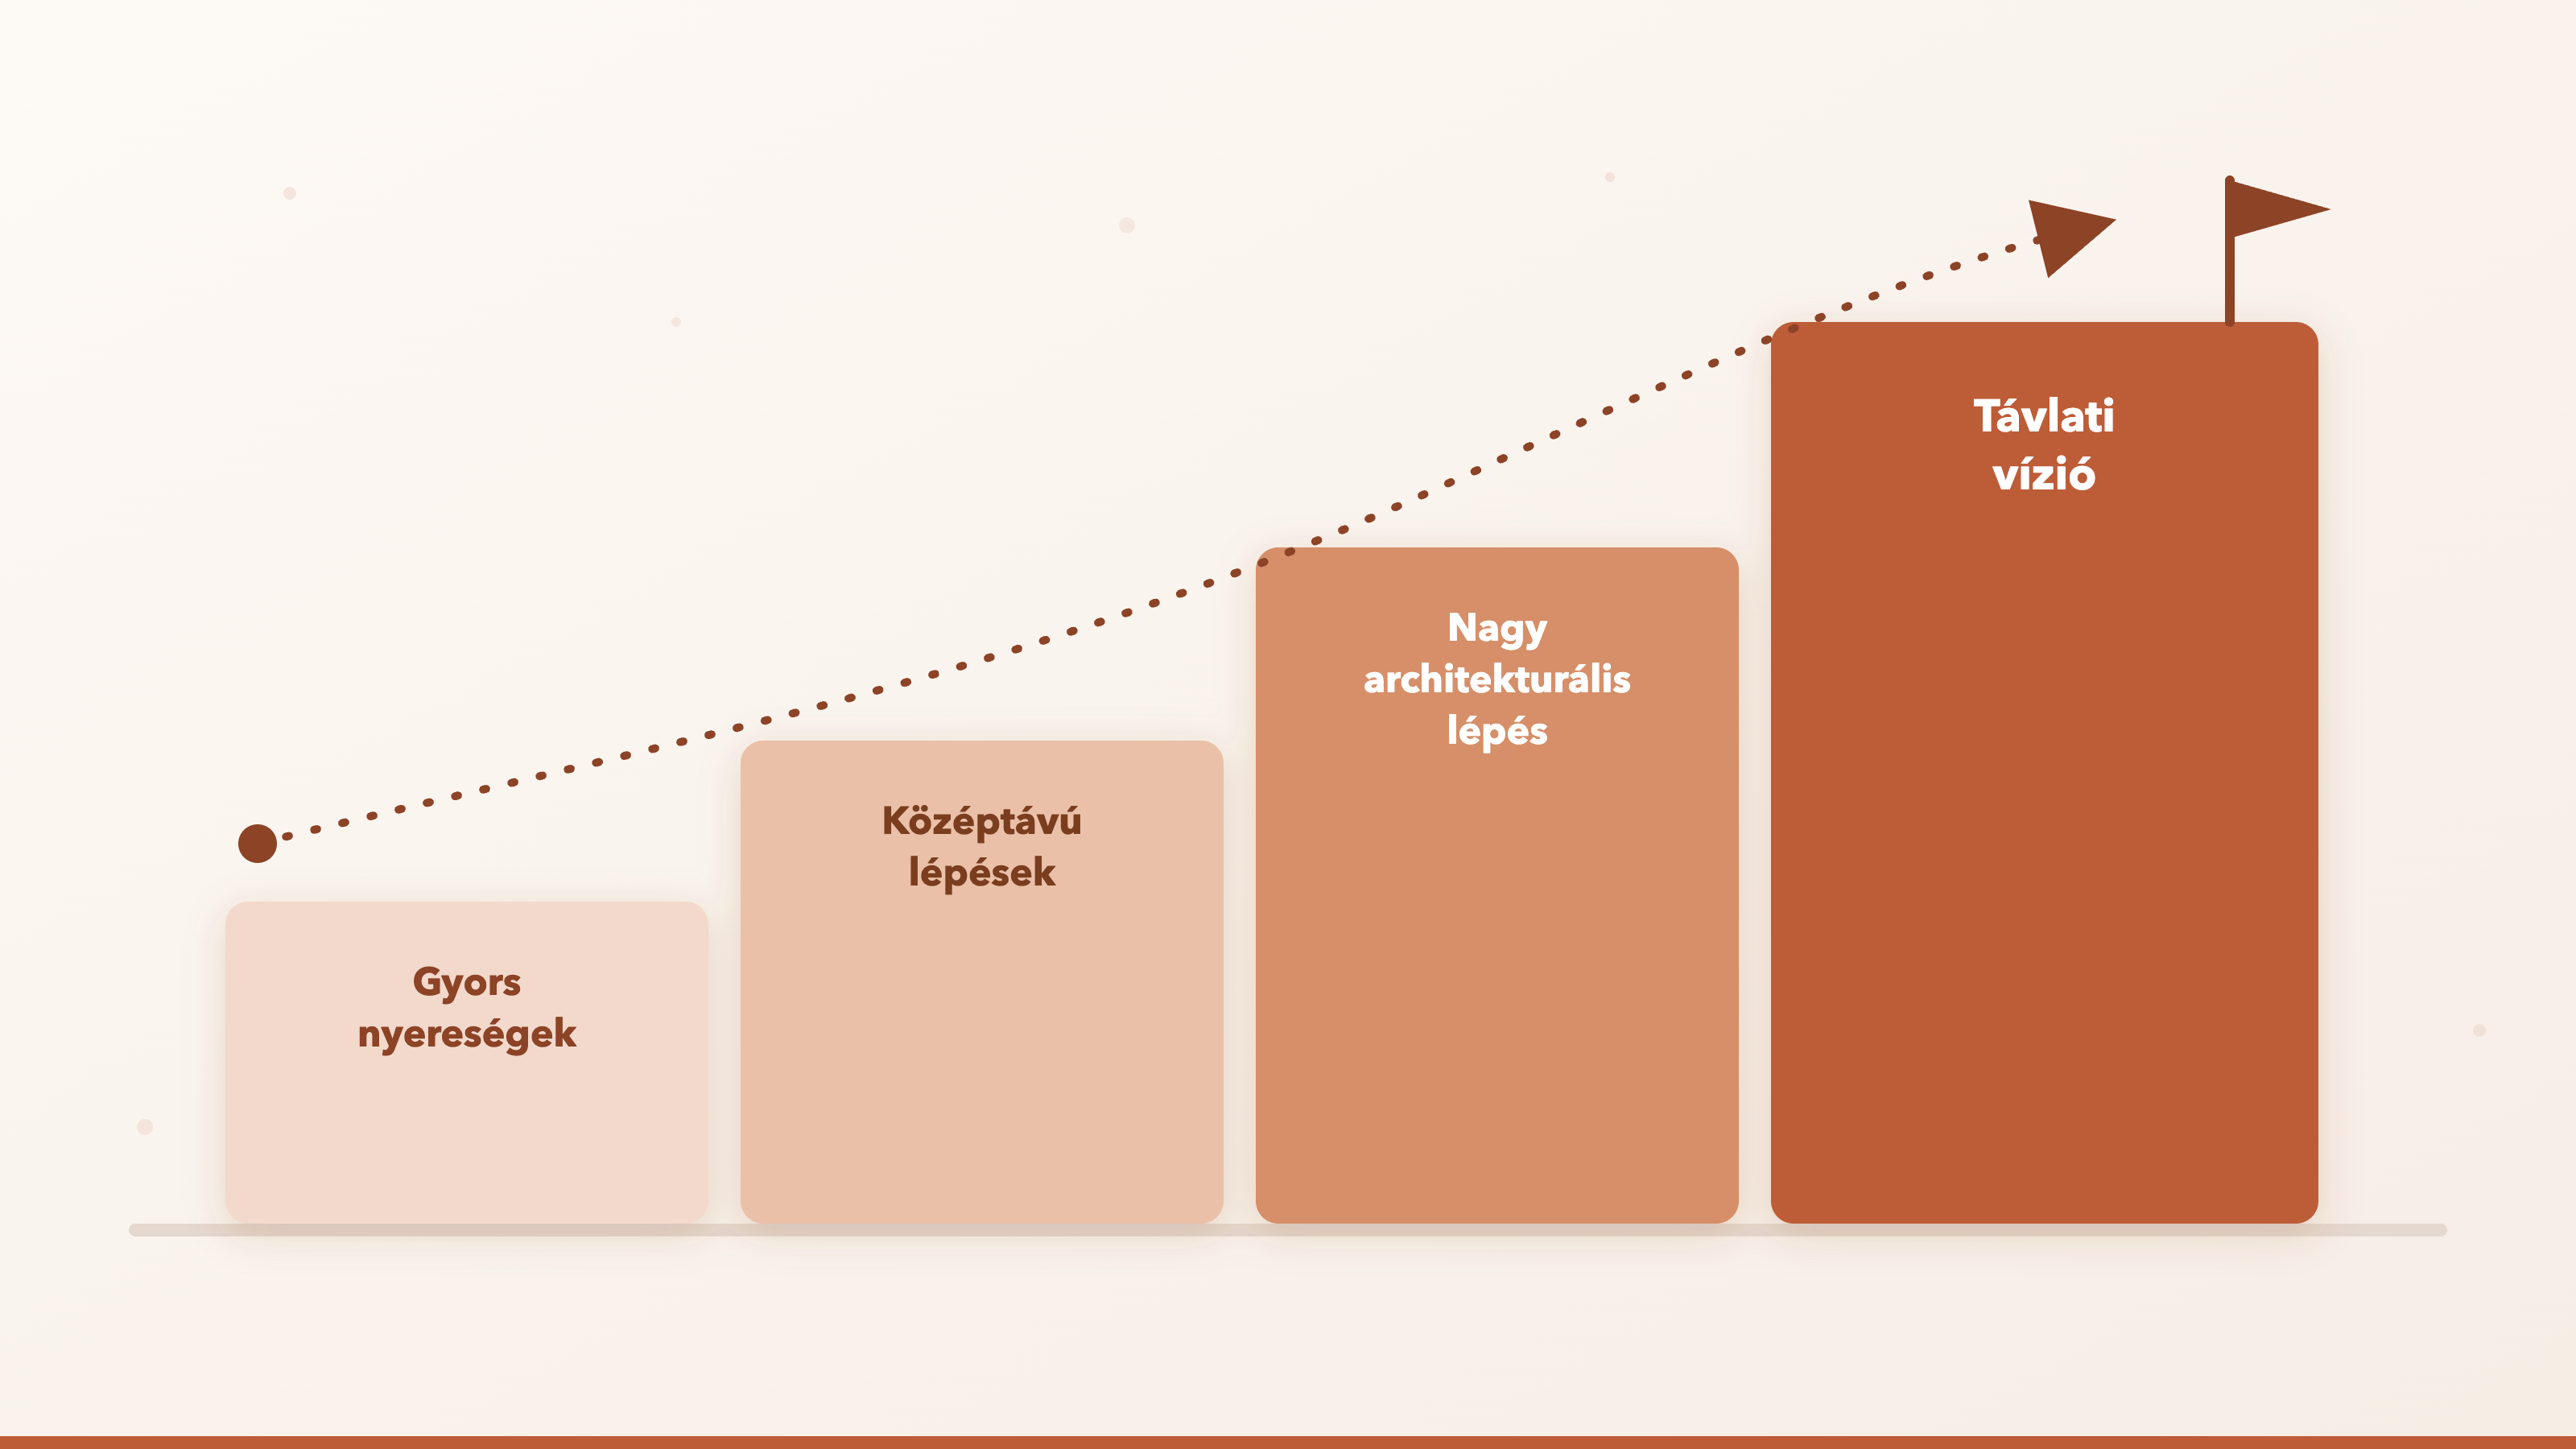
Összegzés és irányok: ahol egy multitenant AI-rendszer ma tart, és merre visz a vállalati út | Summary and directions: where a multi-tenant AI system stands today, and where the enterprise road leads
A sorozat záró része összeteszi a három korábbi képet - a megfelelést, az üzemeltethetőséget és a szabványosodást -, és felvázolja a vállalati fejlesztési utat: a gyors nyereségektől a középtávú lépéseken át a nagy architekturális ugrásig és a távlati vízióig. A vezérfonal végig ugyanaz volt: nem azt mondom, hogy kész, hanem pontosan megmutatom, mi kész, mi nincs, és mi éri meg legközelebb. | The closing part of the series brings together the three earlier pictures (compliance, operability and standardisation) and sketches the enterprise development path: from quick wins through medium-term steps to the big architectural leap and the long-term vision. The common thread has been the same throughout: I do not claim that it is finished; I show exactly what is done, what is not, and what is worth doing next.
Cikk megnyitása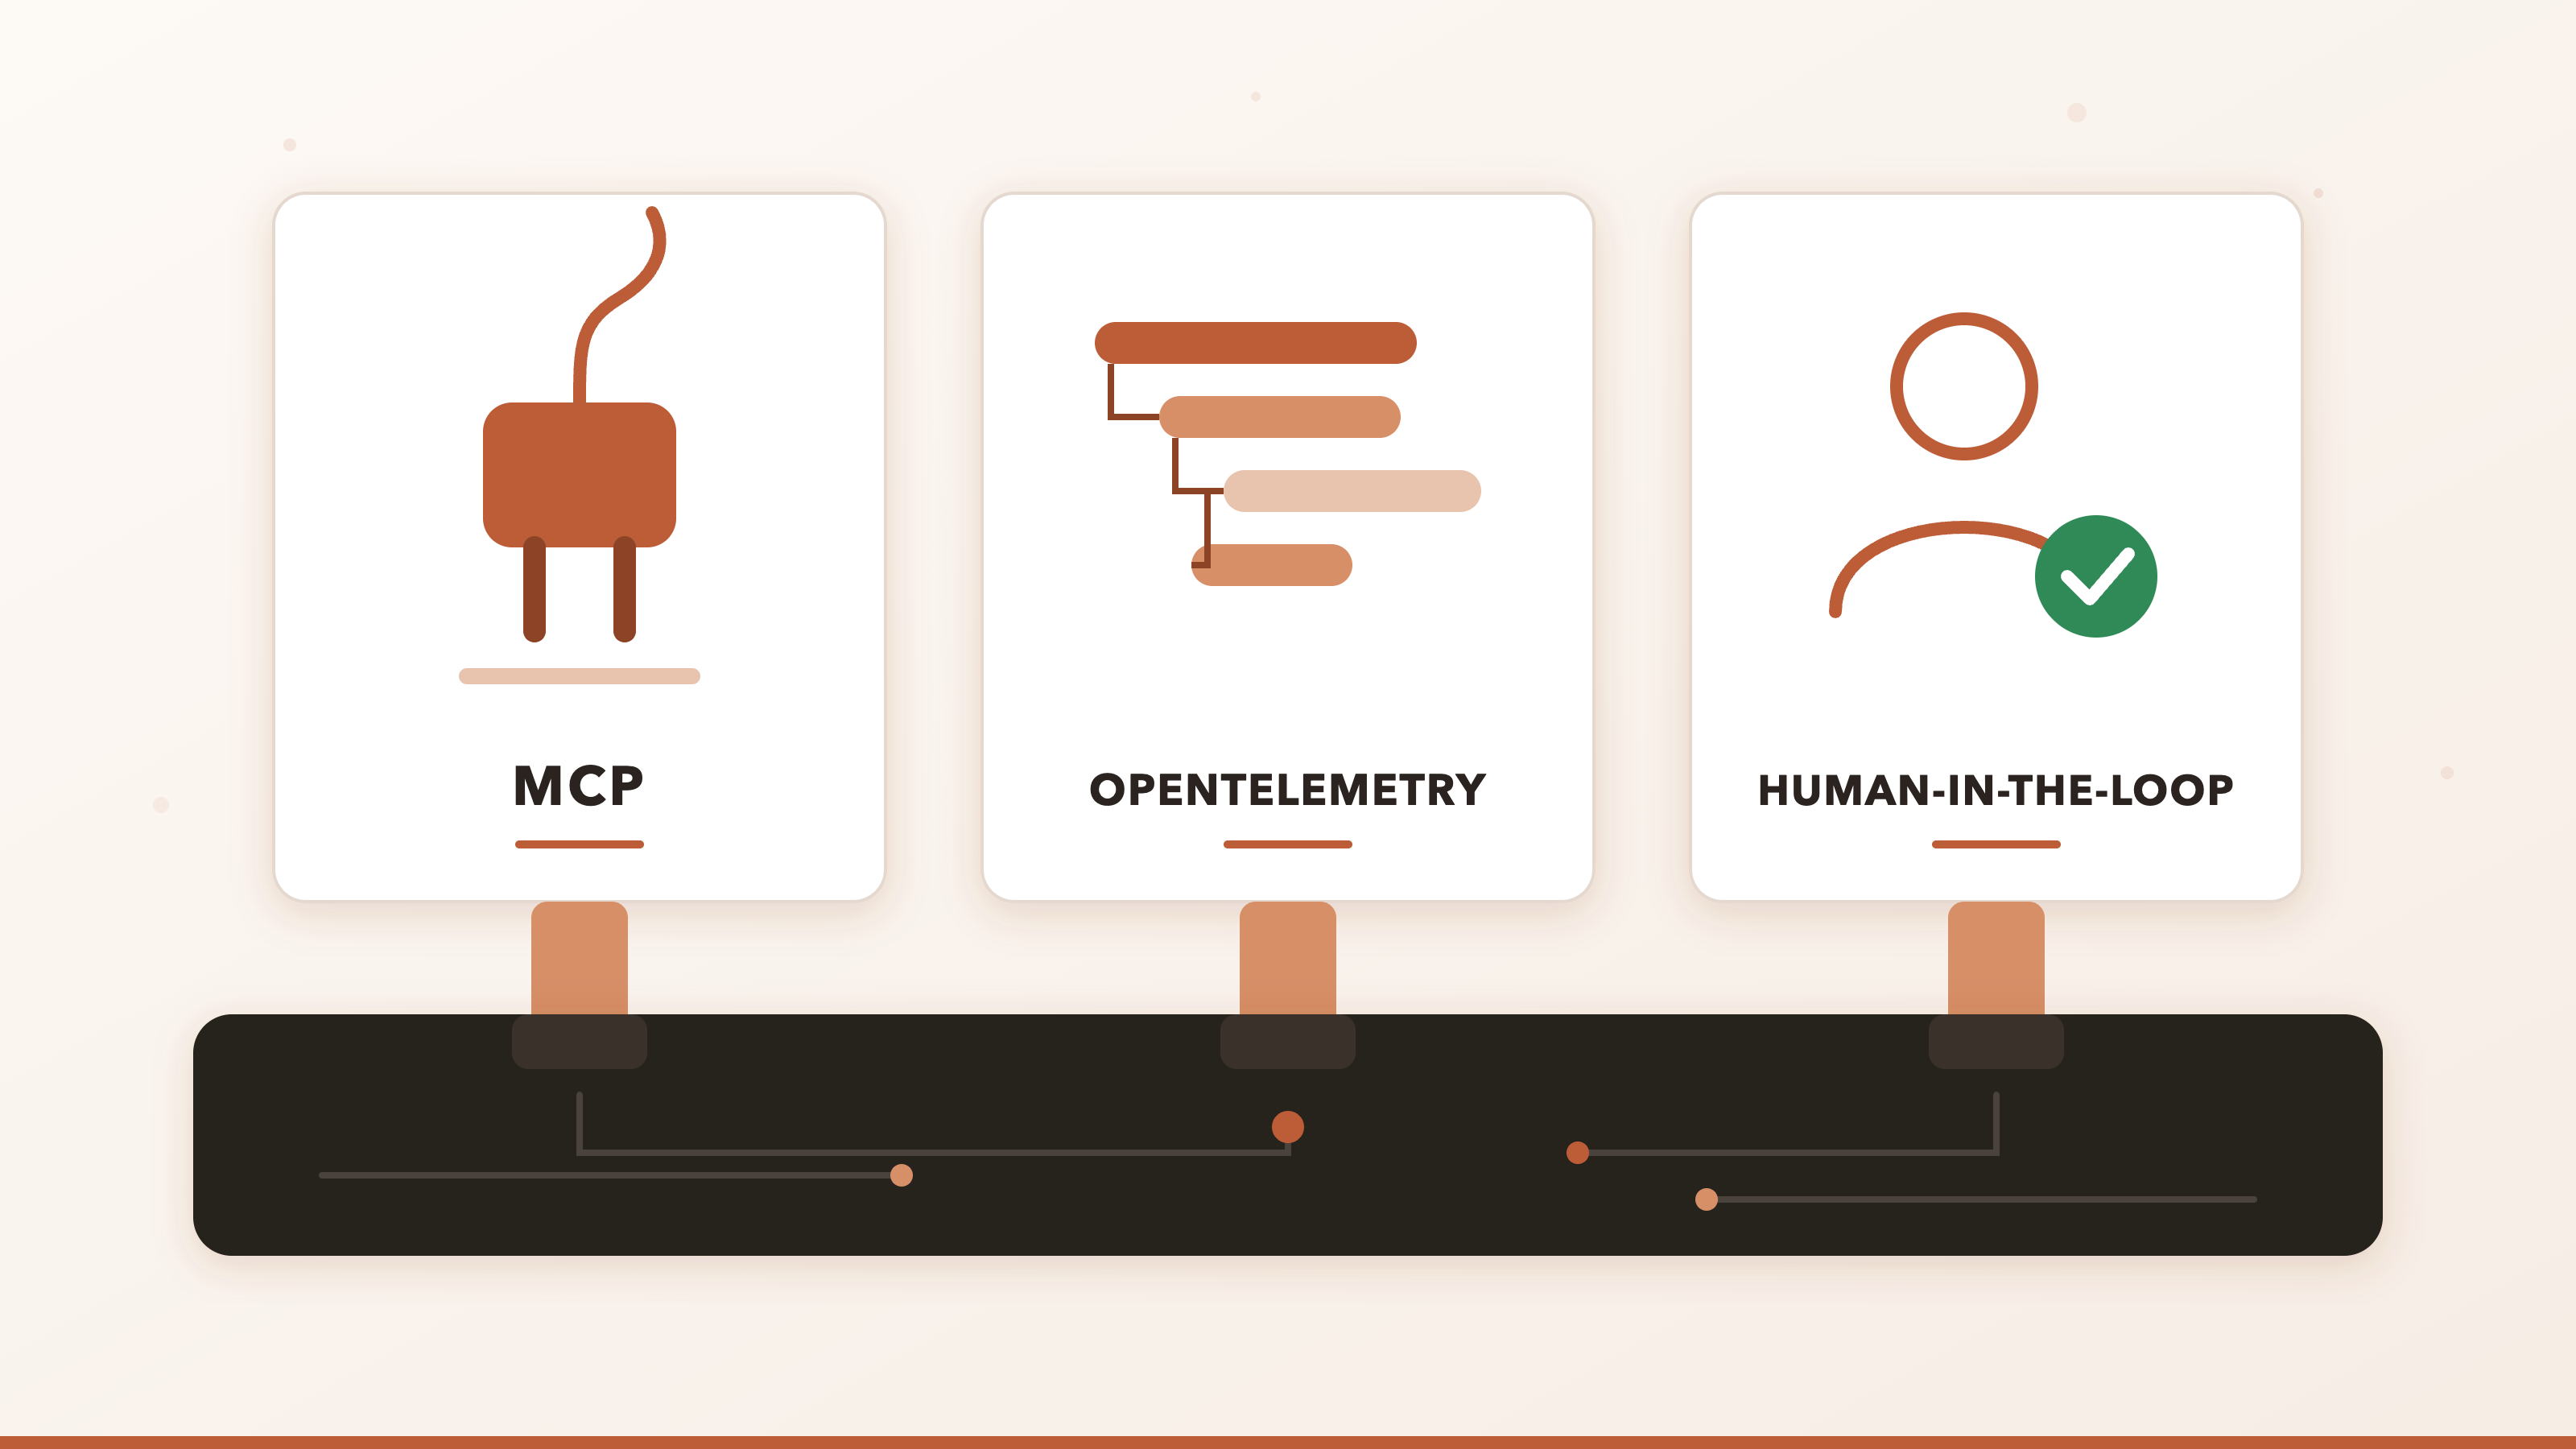
A szabványosodás próbája: MCP, OpenTelemetry, human-in-the-loop | The test of standardisation: MCP, OpenTelemetry, human-in-the-loop
A sorozat harmadik része az agentic rendszerek épp most formálódó közös nyelvét veszi sorra: az eszközök egységes csatlakoztatását (MCP), a megfigyelhetőség szabványát (OpenTelemetry) és az emberi felügyelet bevett mintáját (human-in-the-loop). Ezek nem funkcionális extrák, hanem belépési feltételek. Megnézem, ebből mit hoz már most a saját rendszerem, és hol illeszkedik az iparági irányokhoz. | The third part of the series takes up the shared language of agentic systems, which is only now taking shape: a uniform way of connecting tools (MCP), the observability standard (OpenTelemetry) and the established pattern of human oversight (human-in-the-loop). These are not functional extras but entry requirements. I look at how much of this my own system already delivers, and where it fits the direction the industry is taking.
Cikk megnyitása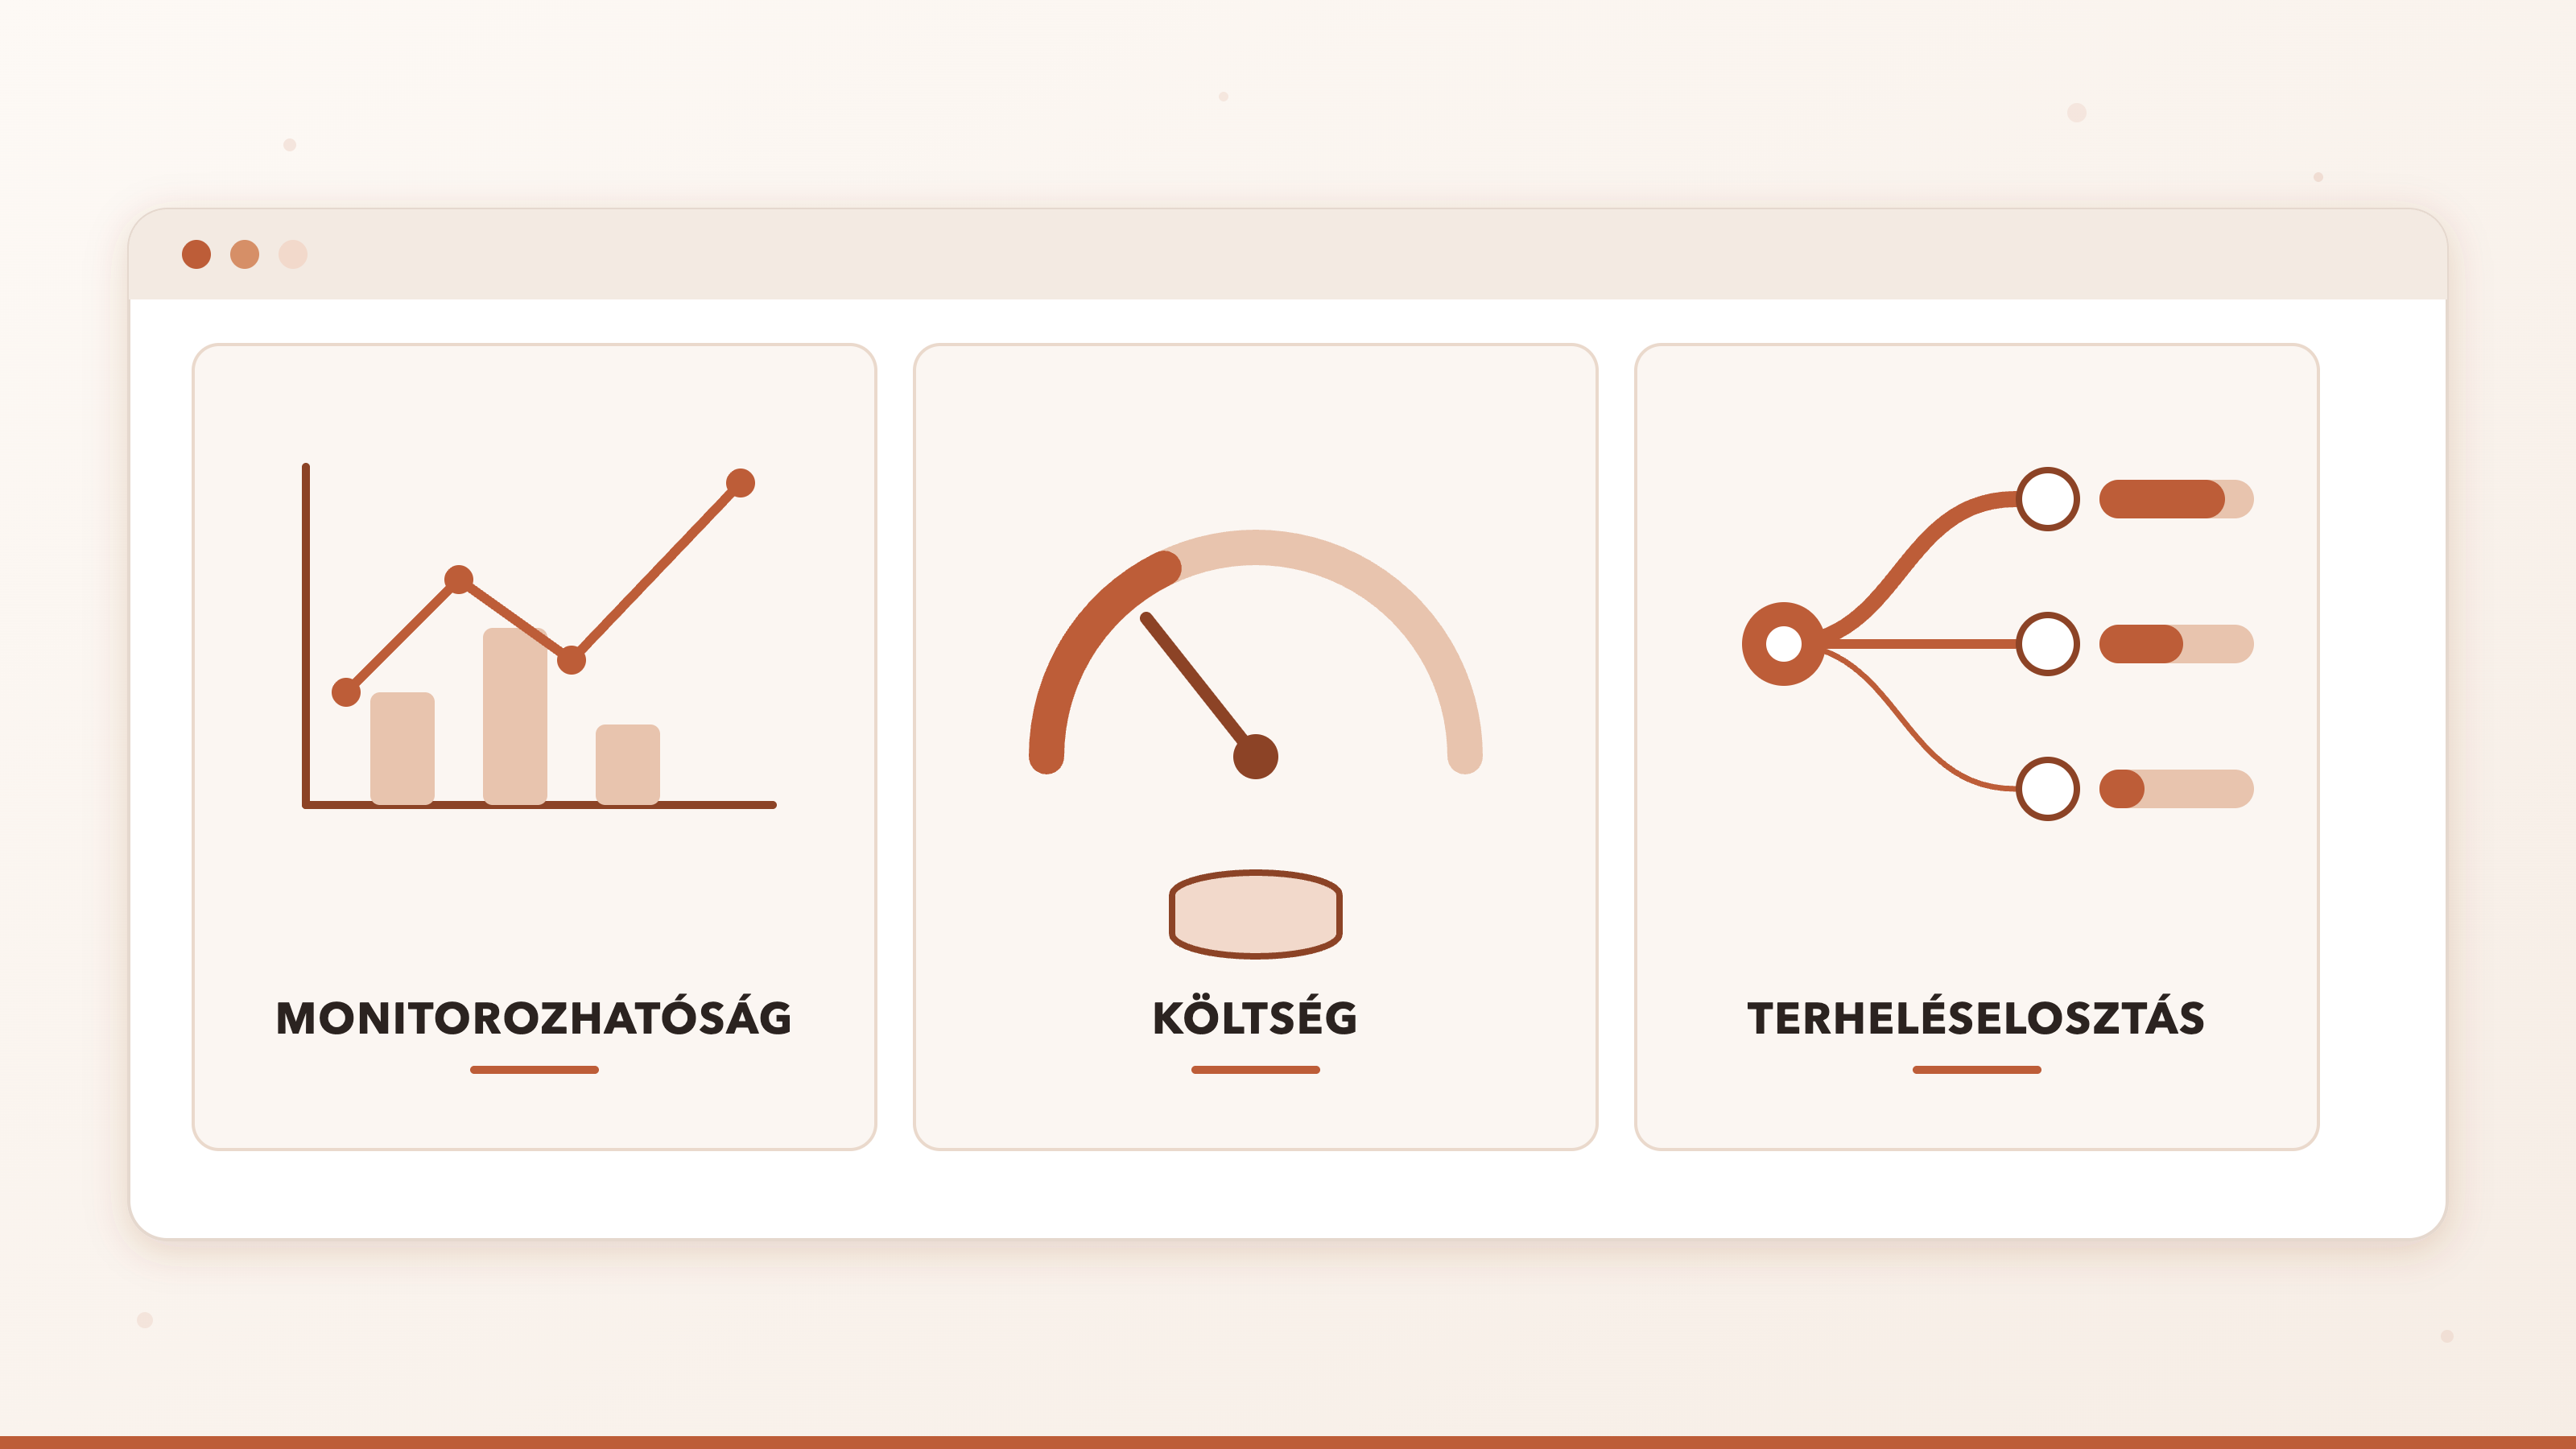
Az üzemeltethetőség próbája: monitorozhatóság, költség, terheléselosztás | The test of operability: monitoring, cost, load balancing
A sorozat második része arról, hogy egy AI-ügynökrendszer napi működtethetősége dönti el, valóban beilleszthető-e egy vállalati környezetbe. Három pillért nézek meg őszintén a saját rendszeremen: látom-e, mi történik benne (monitorozhatóság), uralom-e a költségét, és elbírja-e a terhelést. A belső mérés és a proaktív költségvédelem erős, a külső integrációk és a vízszintes skálázás viszont még hiányoznak. | The second part of the series: day-to-day operability decides whether an AI agent system can really be integrated into an enterprise environment. I look honestly at three pillars in my own system: can I see what happens inside it (monitoring), do I keep its cost under control, and can it cope with the load. Internal measurement and proactive cost protection are strong, while external integrations and horizontal scaling are still missing.
Cikk megnyitása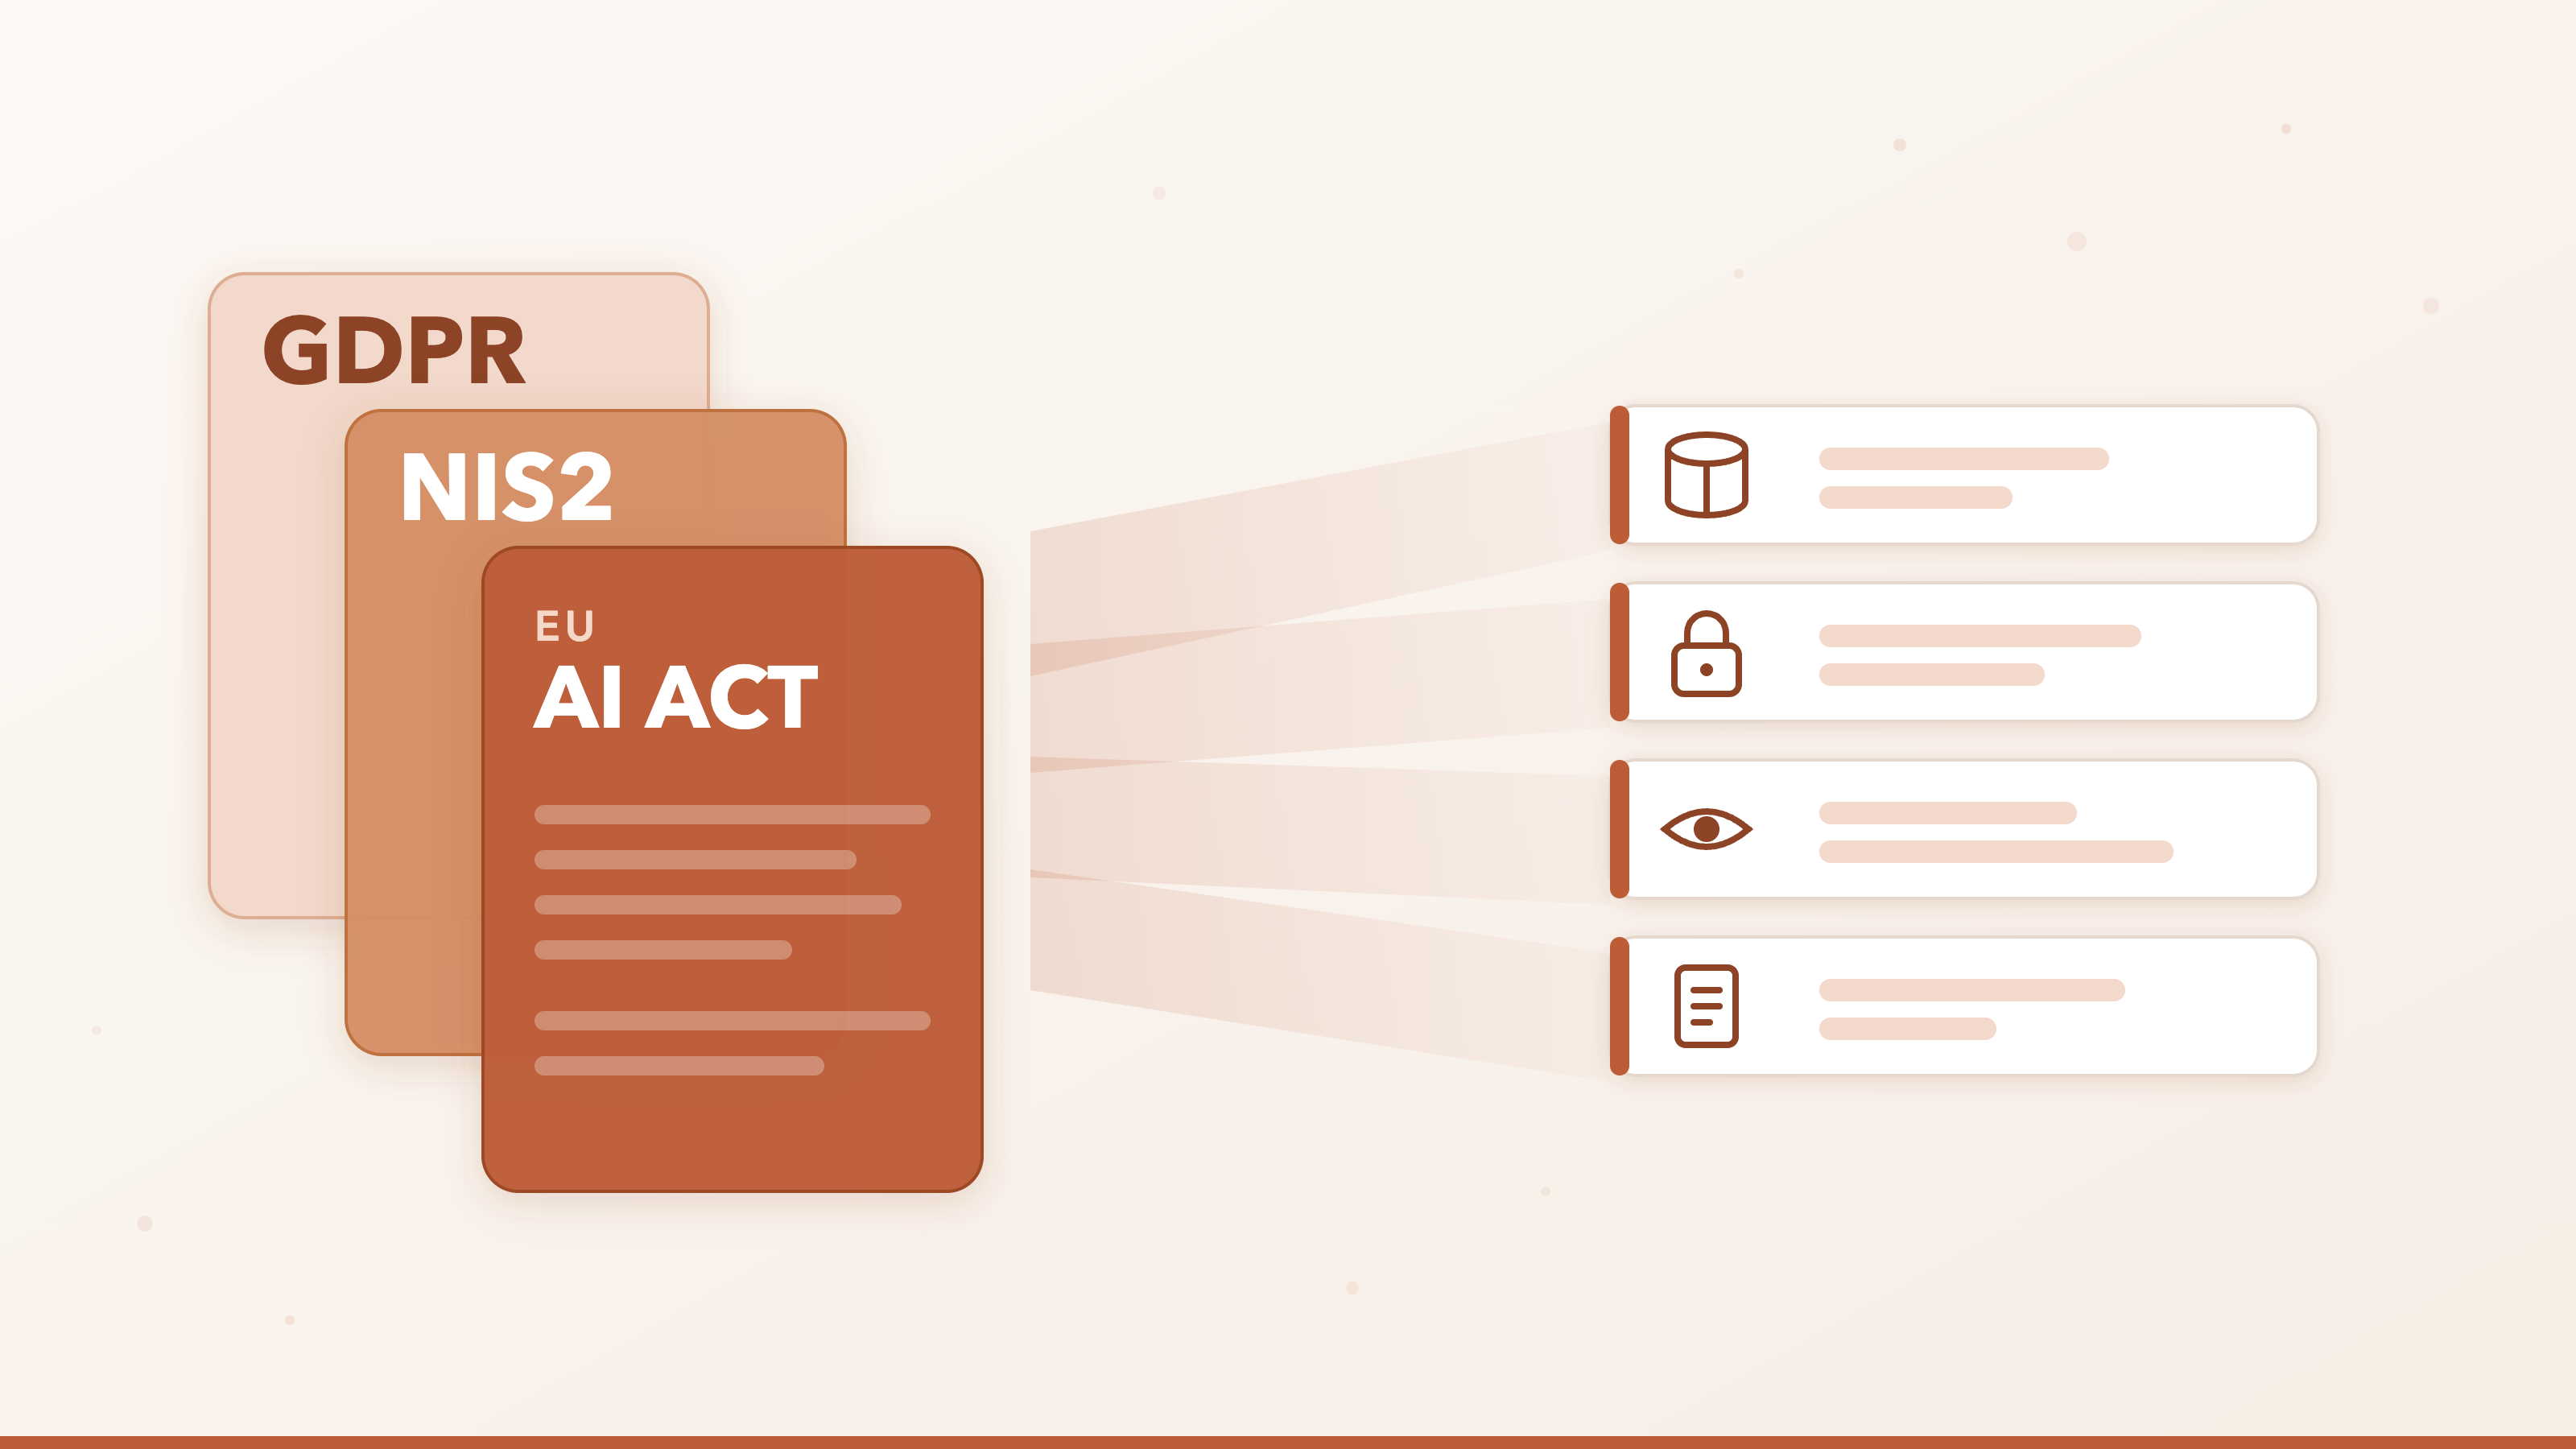
A megfelelés próbája: GDPR, NIS2, EU AI Act egy multitenant AI-rendszerben | The test of compliance: GDPR, NIS2, EU AI Act in a multi-tenant AI system
Egy négyrészes sorozat első darabja arról, mit kell tudnia egy AI-ügynökrendszernek egy vállalati környezetben. Az első rész a megfelelést veszi sorra: mit vár el a GDPR, a NIS2 és az EU AI Act egy több ügyfelet kiszolgáló rendszertől, és ebből mit fed le ma a saját forkom, hol vannak még rések. A réseket nem hallgatom el, mert egy megfelelési állításnak csak akkor van értéke, ha pontosan tudom, hol a határa. | The first instalment of a four-part series on what an AI agent system has to be able to do in an enterprise environment. It takes compliance first: what the GDPR, NIS2 and the EU AI Act expect of a system serving several customers, how much of this my own fork covers today, and where the gaps still are. I do not hide the gaps, because a compliance claim is worth something only if I know exactly where it stops.
Cikk megnyitása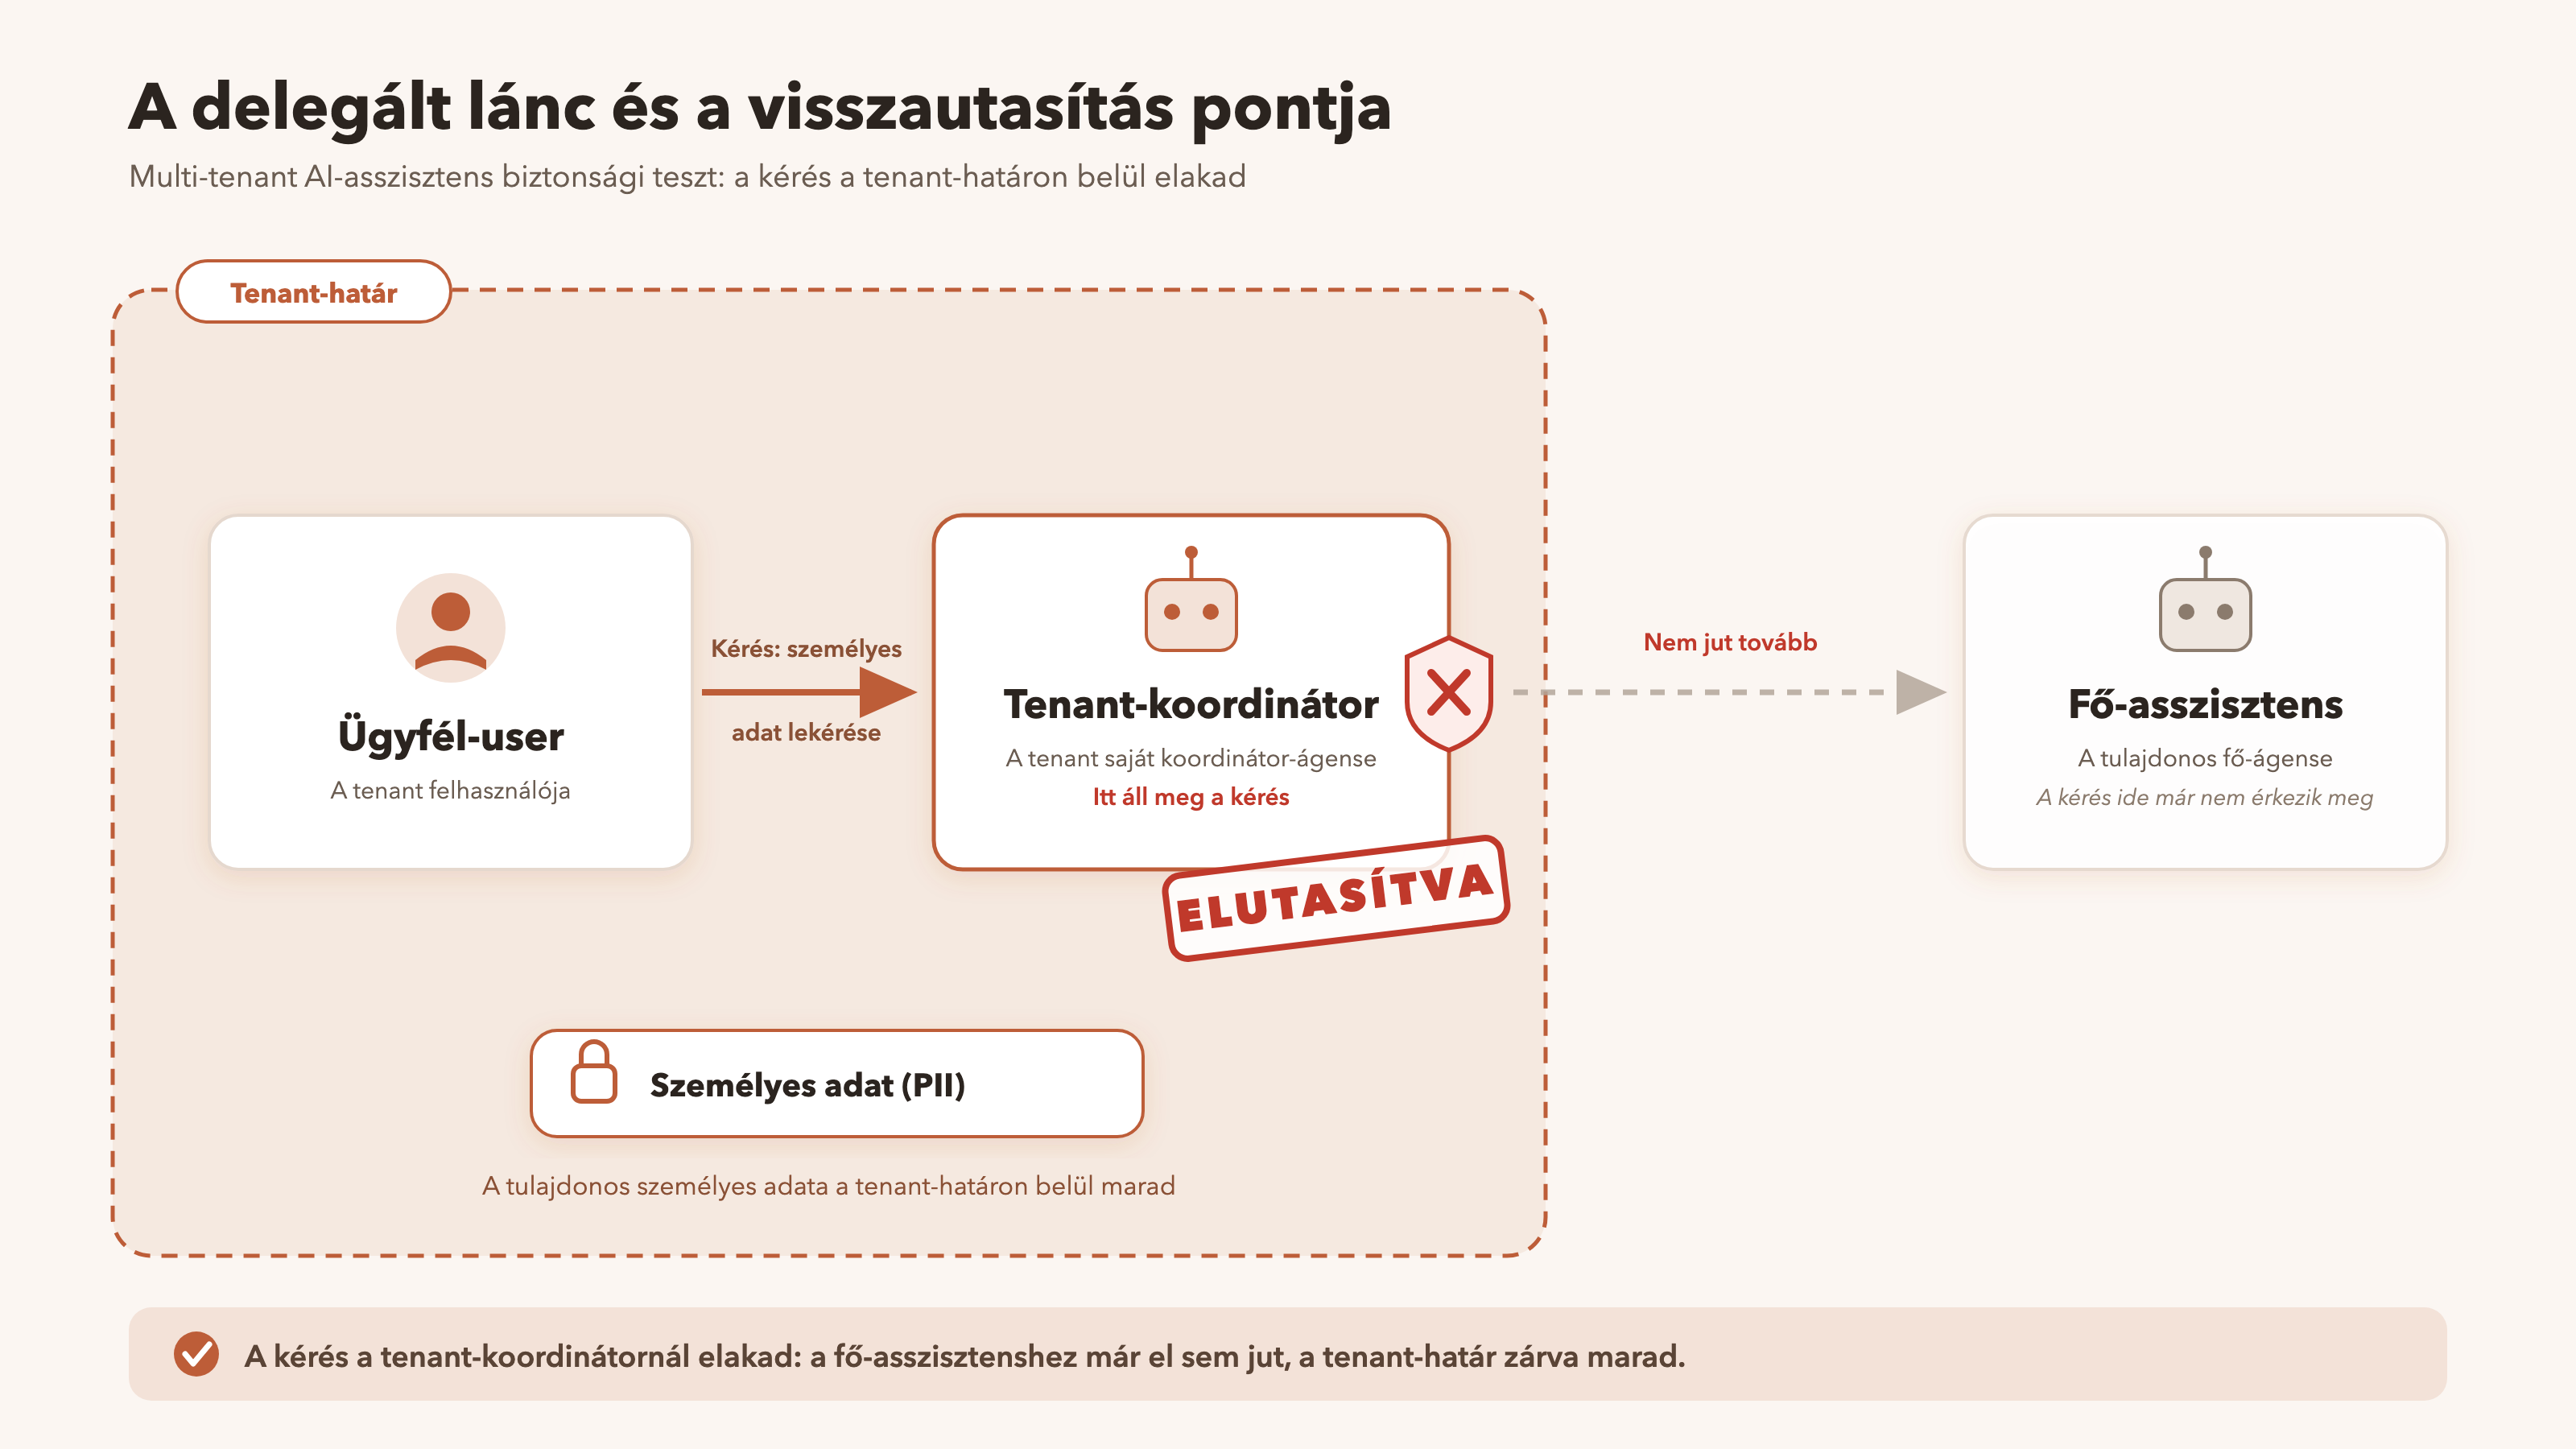
Amit egy jó asszisztensnek meg kell tagadnia | What a good assistant has to refuse
Két red-team próbán teszteltem a multi-tenant AI-asszisztensem tenant-izolációját: mi történik, ha egy ügyfél-oldali felhasználó a delegált ügynökláncon keresztül a rendszer tulajdonosának, majd egy másik felhasználónak a személyes adatát próbálja megszerezni. A koordinátor-ügynök mindkétszer megtagadta, a második körben magától felismerve az eszkalálódó mintát. Arról írok, miért a megtagadás a megbízhatóság igazi próbája, és miért a delegált lánc a valódi biztonsági határ. | I tested the tenant isolation of my multi-tenant AI assistant in two red-team tests: what happens when a customer-side user tries, through the delegated agent chain, to obtain the personal data of the system's owner, and then of another user. The coordinator agent refused both times, and in the second round recognised the escalating pattern on its own. I write about why refusal is the real test of trustworthiness, and why the delegated chain is the real security boundary.
Cikk megnyitása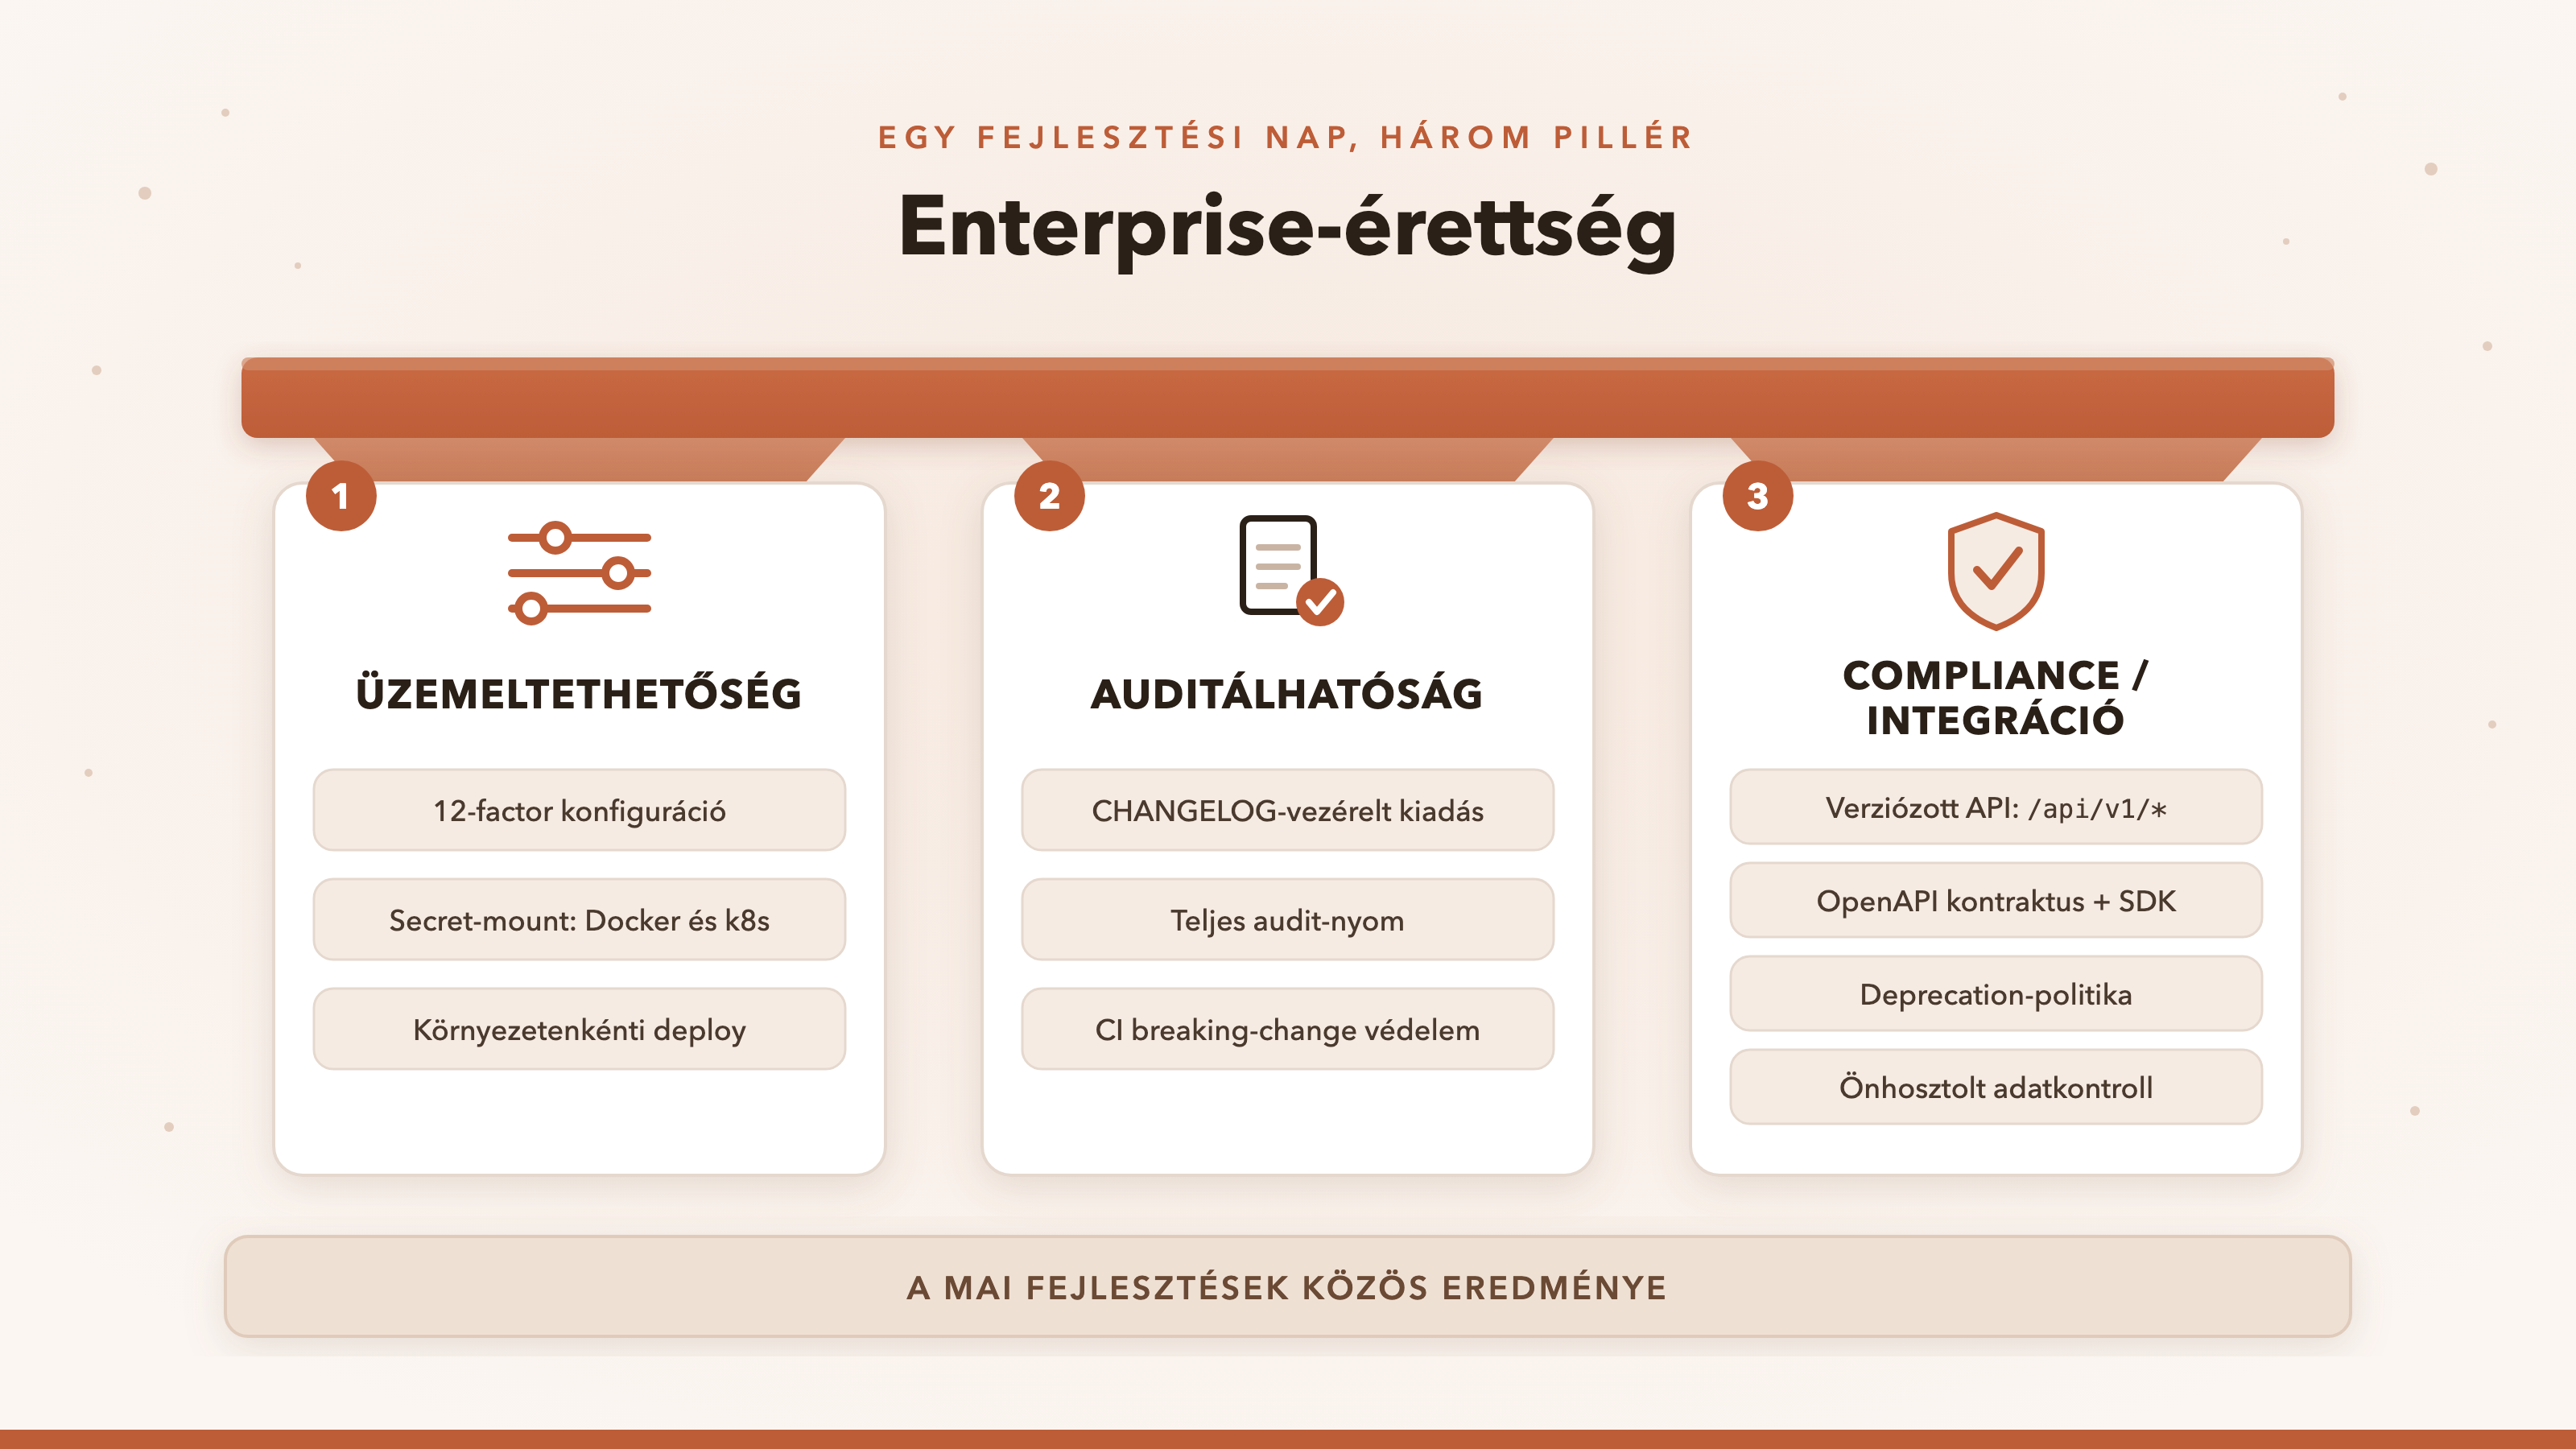
Az enterprise-érettség rétege: amikor egy AI-flotta beilleszthetővé válik | The enterprise-maturity layer: when an AI fleet can be slotted into an enterprise
Egy AI-asszisztenst nem a képességei tesznek vállalati környezetben használhatóvá, hanem az, hogy beilleszthető a meglévő üzemeltetési, biztonsági és megfelelési keretbe. Erről a rétegről írok: tizenkét faktoros konfiguráció és kiszervezett titok-kezelés a környezetenkénti deploy-hoz, verziózott API kivezetési házirenddel és folyamatos integrációs védelemmel a stabil integrátor-szerződésért, valamint auditálhatóság és compliance-készség, amely az önhosztolásra és az adatkontrollra épül. | It is not capabilities that make an AI assistant usable in an enterprise environment but whether it can be slotted into the existing operational, security and compliance framework. I write about this layer: twelve-factor app configuration and externalised secret handling for per-environment deployment, a versioned API with a retirement policy and continuous-integration protection for a stable integrator contract, and auditability and compliance readiness built on self-hosting and data control.
Cikk megnyitása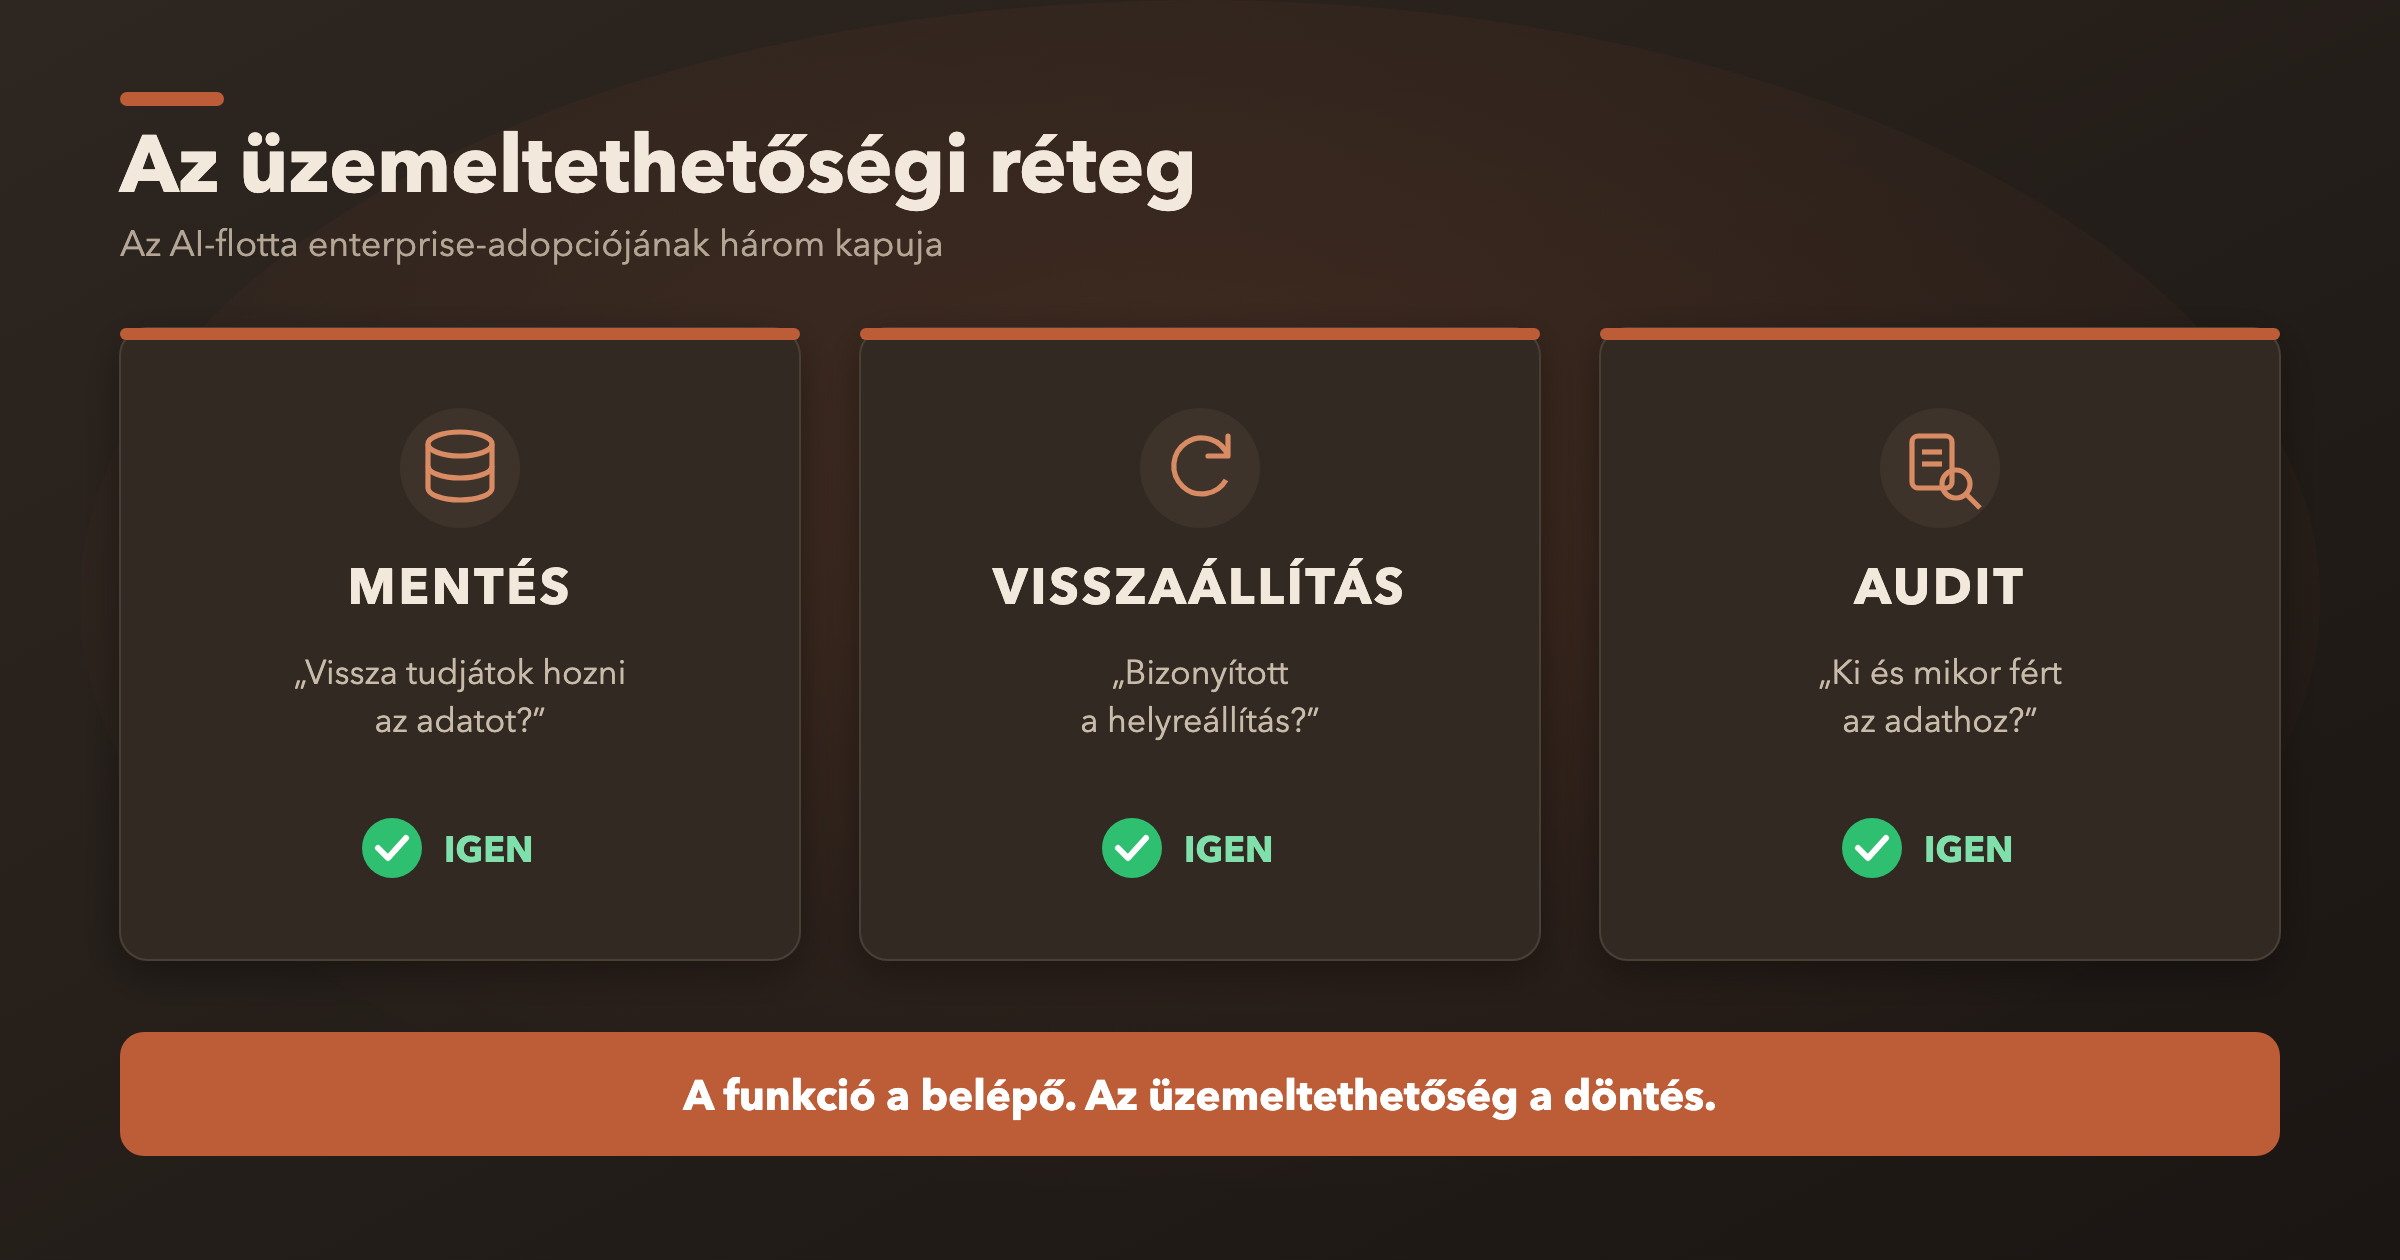
Az üzemeltethetőségi réteg: amikor egy AI-flotta vállalati szemmel is megbízható | The operability layer: when an AI fleet is dependable from an enterprise's point of view
Egy AI-flottát nem a képességei tesznek vállalati környezetben adoptálhatóvá, hanem az, hogy kiszámítható, visszakövethető és visszaállítható. A funkció a belépő, a döntést az üzemeltethetőség hozza. Erről a rétegről írok: WAL-biztos, ellenőrzött mentés, tesztelt visszaállítás ötpontos ellenőrzéssel, és egy metaadat-alapú, GDPR-barát audit napló, amely megmutatja, ki és mikor fért az adathoz. | It is not capabilities that make an AI fleet adoptable in an enterprise environment but whether it is predictable, traceable and restorable. The feature is the entry ticket; operability makes the decision. I write about this layer: a WAL-safe (write-ahead logging) verified backup, a tested restore with a five-point restore check, and a metadata-based, GDPR-friendly audit log that shows who accessed the data and when.
Cikk megnyitása
Amikor a fájljaim összekapcsolódnak: külső tudás a memóriagráfban | When my files link up: external knowledge in the memory graph
A tudásom szét van szórva: lokális mappák, Google Drive, vállalati SharePoint. Hogyan nyitottam meg az AI-asszisztensem memóriáját a külső fájljaim felé, és miért nem elég a fájlokat behordani, ha az a cél, hogy tényleg összekapcsolódjanak. Árnyék-sor a gráfba kötéshez, keresztkapcsolás a teljes tudásbázissal, import előtti titok-szűrés, és egy őszinte mérnöki tanulság a migrációról. | My knowledge is scattered: local folders, Google Drive, a company SharePoint. How I opened up my AI assistant's memory to my external files, and why importing the files is not enough if the goal is for them to genuinely connect. A shadow row to tie each file into the graph, cross-linking with the whole knowledge base, filtering out secrets before import, and a candid engineering lesson about migration.
Cikk megnyitása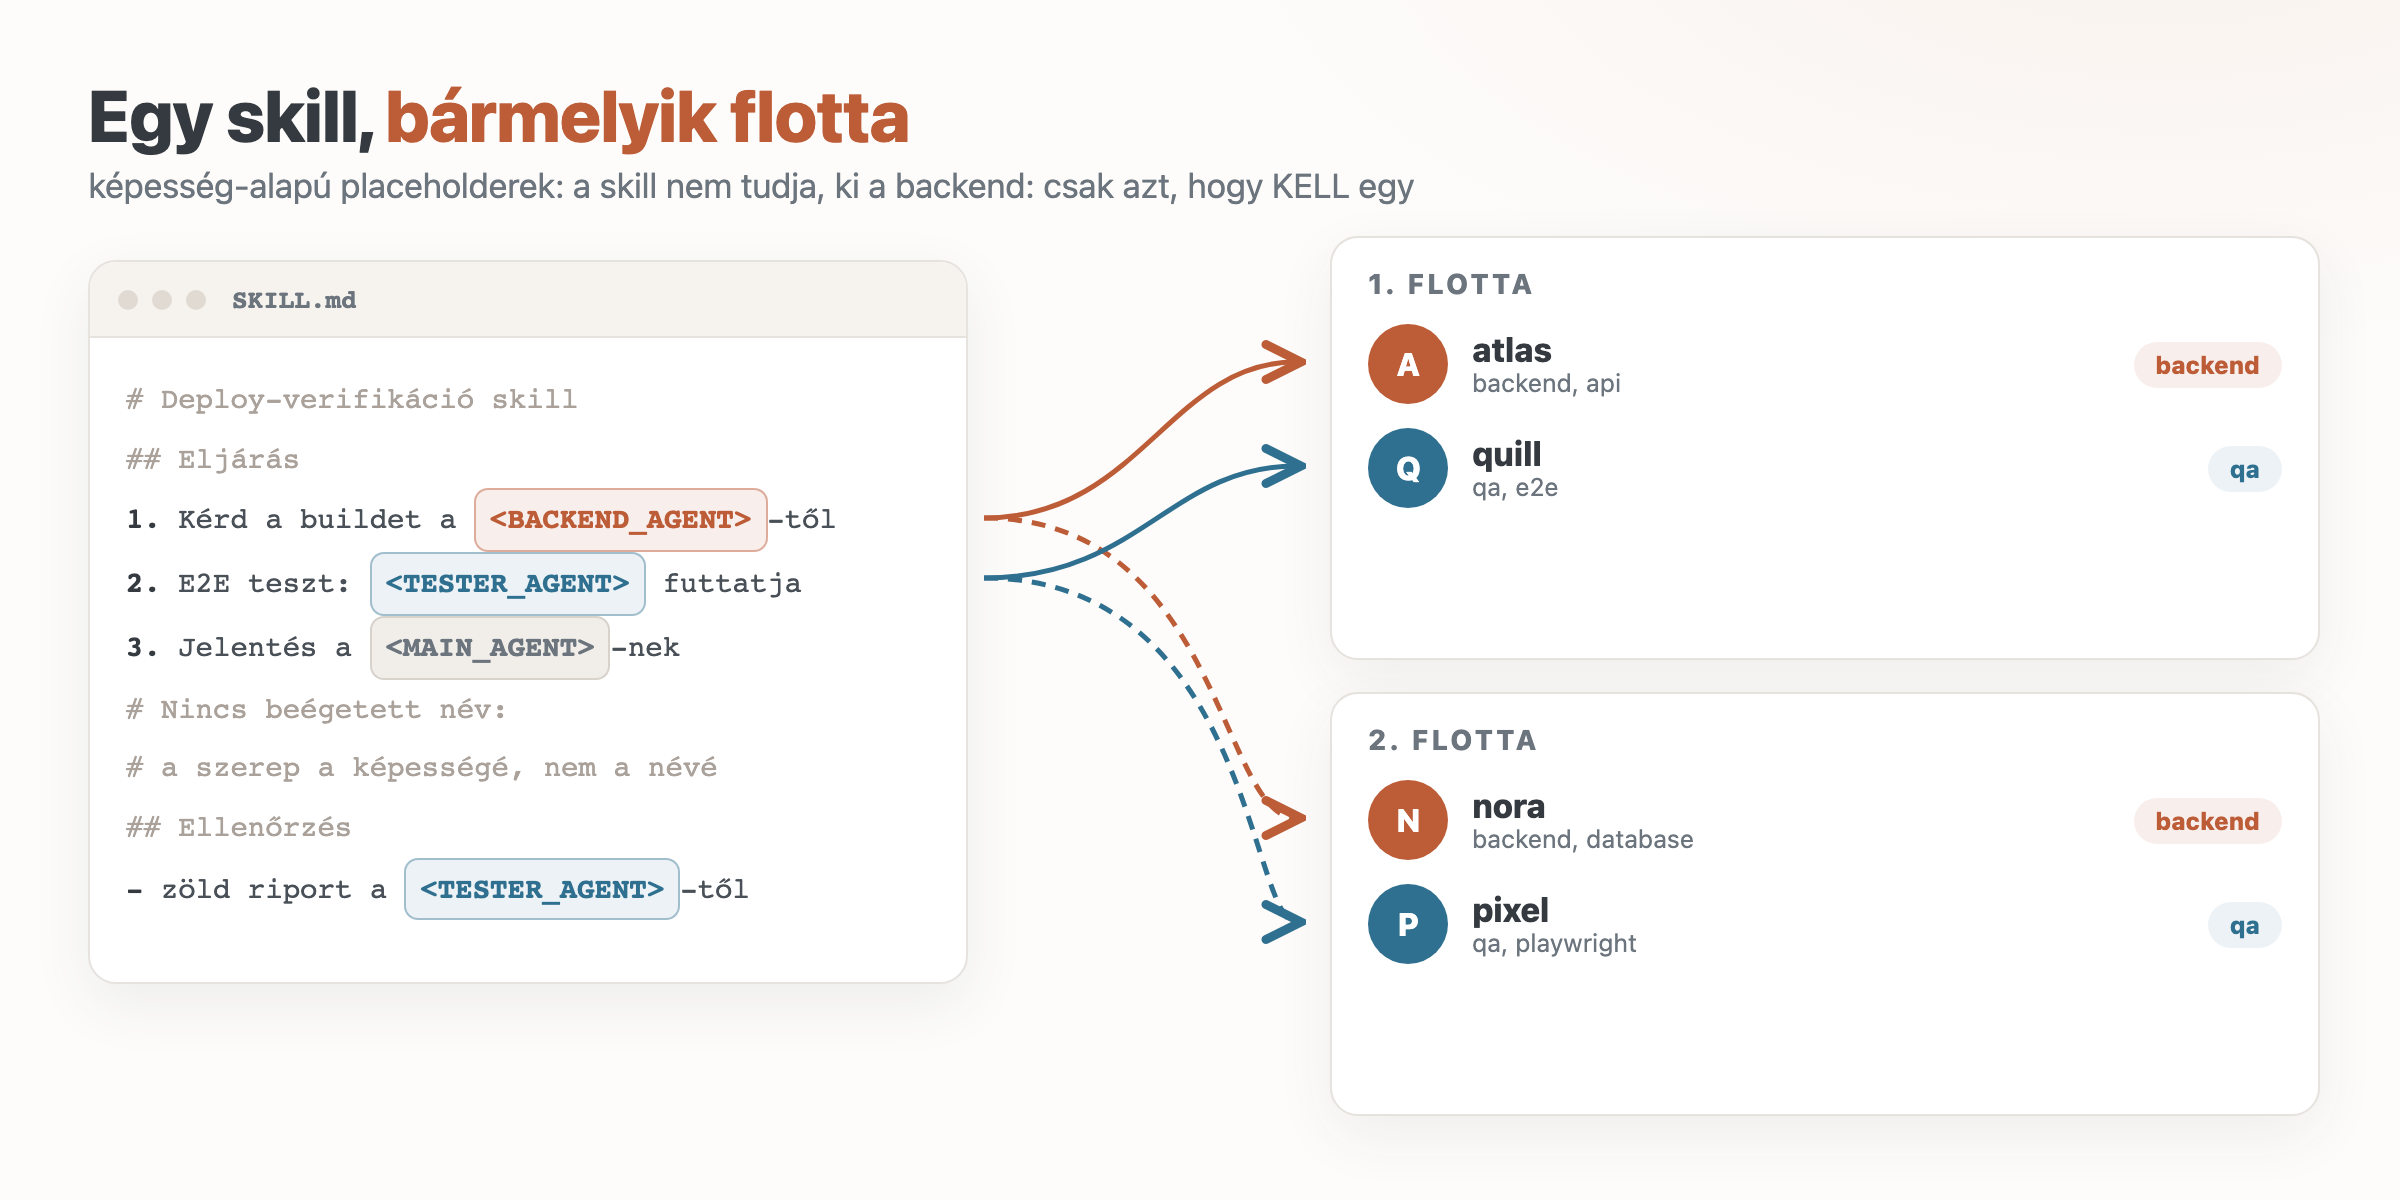
Hordozható skillek: amikor egy workflow túl sok nevet ismer | Portable skills: when a workflow knows too many names
Egy automatizált munkafolyamat annál hordozhatóbb, minél kevesebb nevet ismer. Hogyan vezettük ki a beégetett ügynök-neveket egy multi-agent AI-flotta skill-készletéből, és cseréltük őket képesség-alapú, futásidőben feloldódó helyettesítőkre: 168 csere 51 fájlban, a megosztott skillekben mérhető nulla maradék, és egy skill-gyári kapuőr, amely a régi mintát vissza sem engedi. | An automated workflow is more portable the fewer names it knows. How I took the hard-coded agent names out of the skill set of a multi-agent AI fleet and replaced them with capability-based placeholders resolved at runtime: 168 replacements in 51 files, a measured zero remaining in the shared skills, and a skill-factory gatekeeper that does not let the old pattern back in.
Cikk megnyitása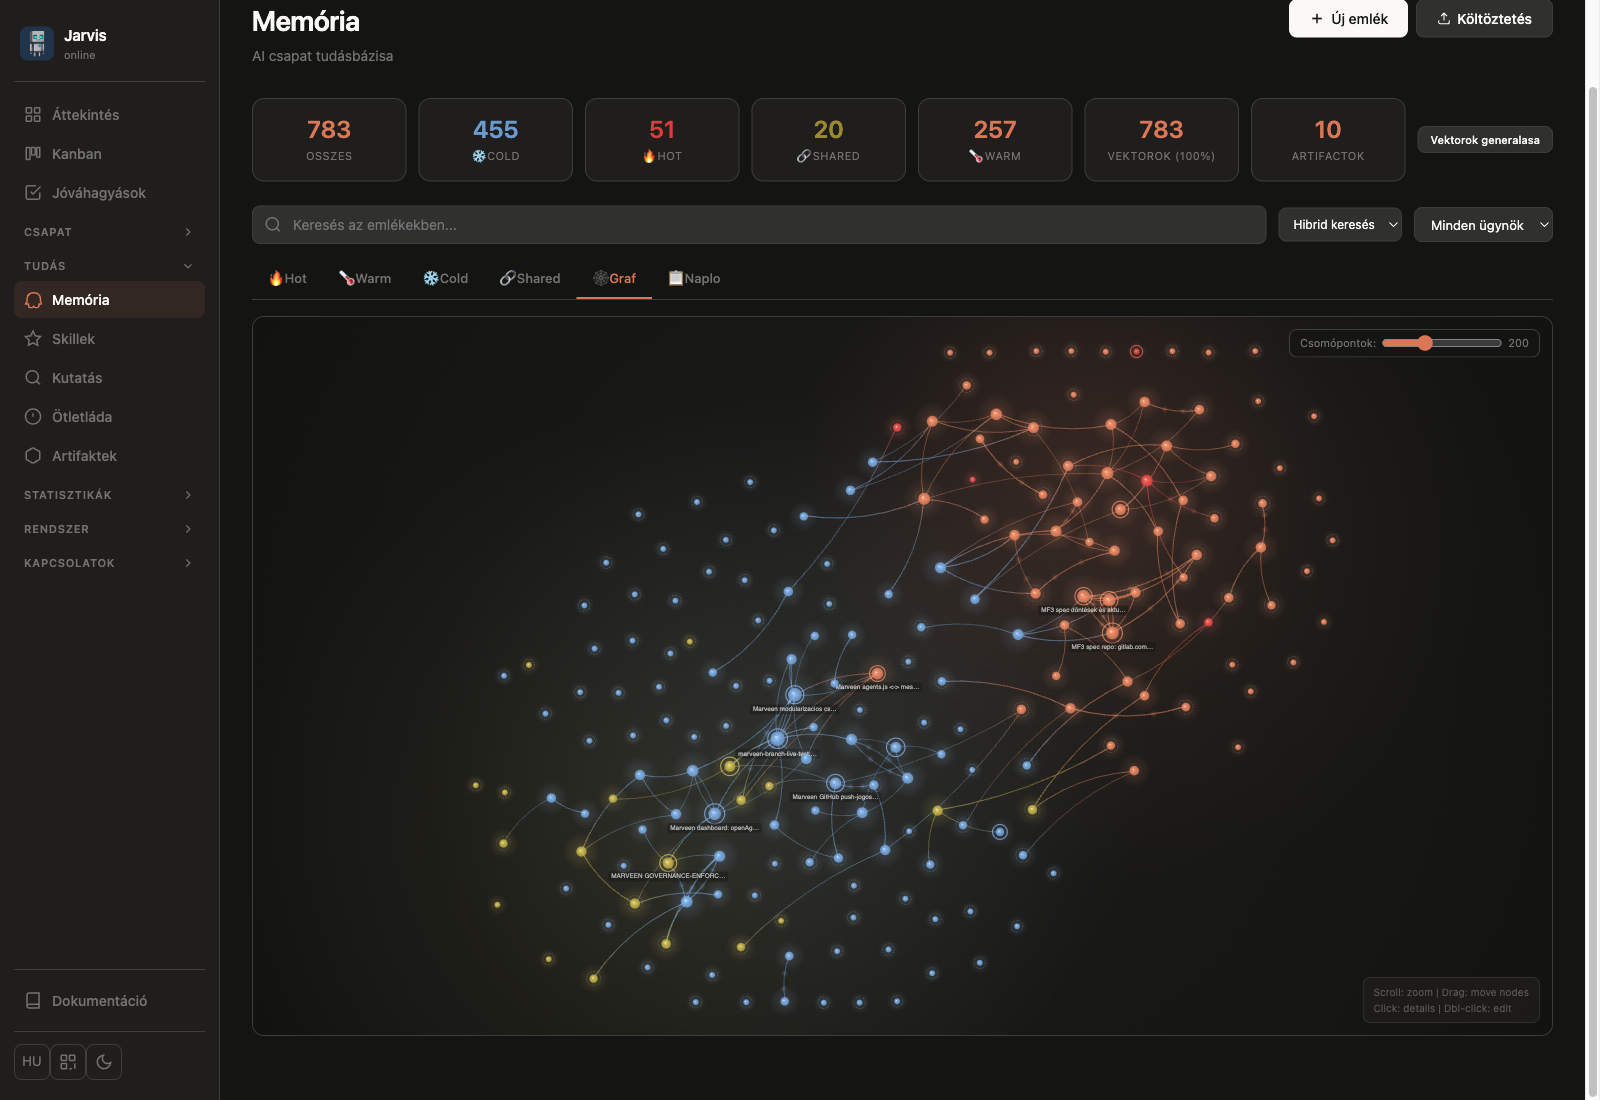
Privát AI-memória: amit a Marveen fork valóban megváltoztatott | Private AI memory: what the Marveen fork has actually changed
Hogyan válik egy multi-agent AI-keretrendszer memóriája valóban privátté és auditálhatóvá? A cett/marveen fork memória-alrendszerének teljes változásai: lokális SQLite artifact store, HNSW közelítő szomszéd-keresés, span_reads audit trail, ownership-safe verzióhistória és élő force-directed gráf vizualizáció - IT-biztonsági és GDPR-szempontból megközelítve. | How does the memory of a multi-agent AI framework become truly private and auditable? The full set of changes in the memory subsystem of the cett/marveen fork: a local SQLite artifact store, HNSW approximate nearest-neighbour search, a span_reads audit trail, ownership-safe version history and a live force-directed graph visualisation, seen from an IT security and GDPR perspective.
Cikk megnyitása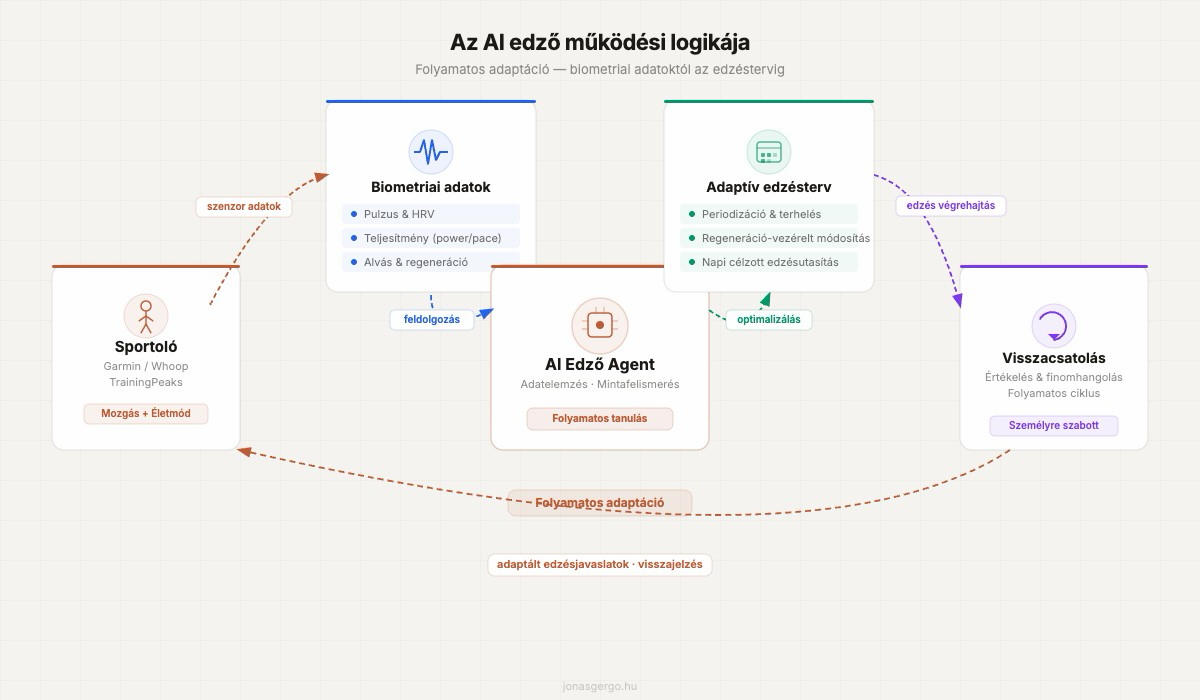
Miért vette meg a Garmin a TrainingPeaks-et? | Why did Garmin buy TrainingPeaks?
A Garmin felvásárolta a TrainingPeaks-et. Az általános olvasat szerint most integrálja a funkcióit, én viszont úgy látom, a két platform alapjaiban különbözik, valódi integráció nem lesz, és a felvásárlás mögött egyetlen valós motiváció áll: a súlytalan Connect+ megtöltése tartalommal. Ráadásul hosszú távon szerintem csak a TrainingPeaks járt jól. | Garmin has bought TrainingPeaks. The general reading is that Garmin will now integrate TrainingPeaks' features; I see it differently: the two platforms are fundamentally different, there will be no real integration, and there is a single real motive behind the acquisition: giving the thin Connect+ offering some content. What is more, I think that in the long run only TrainingPeaks came out well.
Cikk megnyitása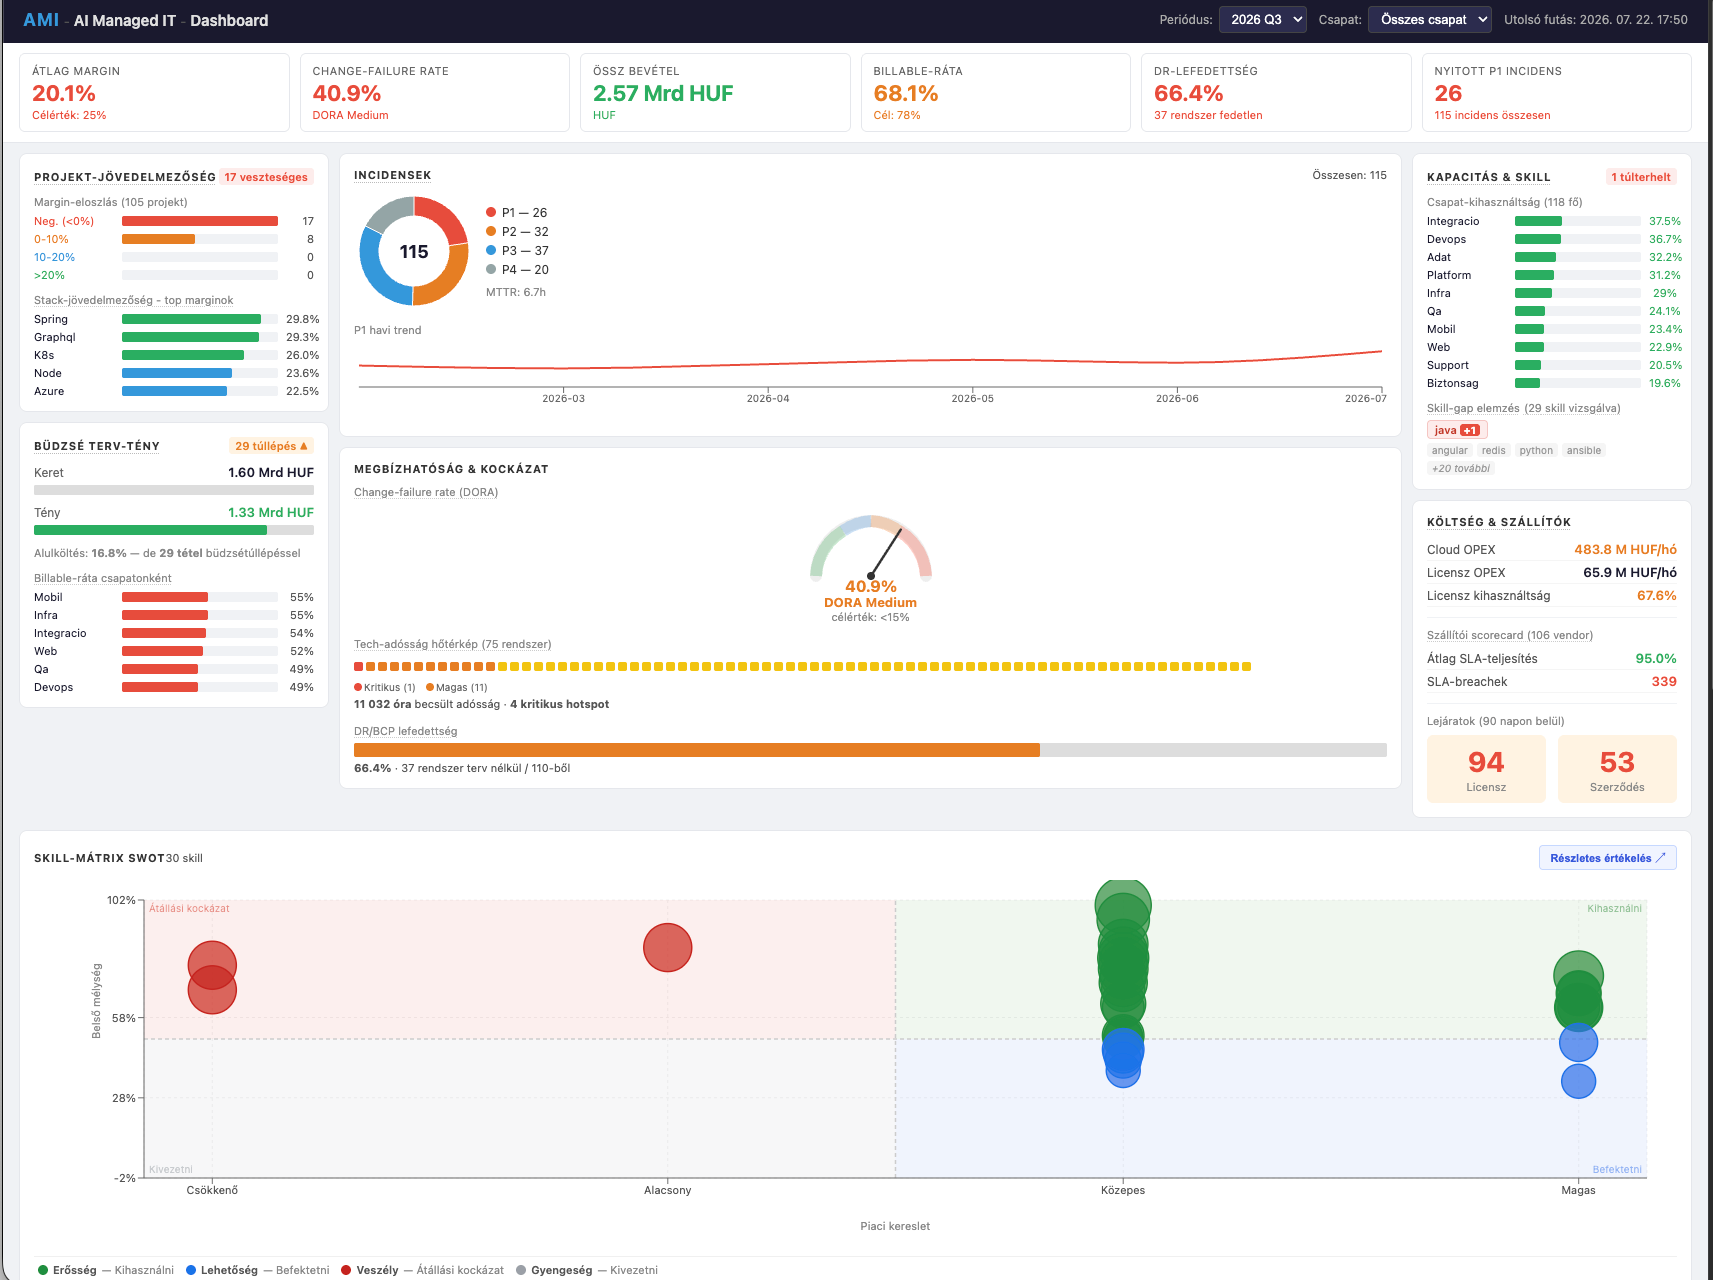
AMI - AI-Managed IT: AI-alapú, adatvezérelt IT döntéstámogatás | AMI - AI-Managed IT: AI-based, data-driven IT decision support
Az AMI egy cégfüggetlen, újrafelhasználható keretrendszer arra, hogy egy on-prem AI fleet strukturált, ismételhető és adatvezérelt döntéstámogatást nyújtson egy nagyvállalati IT vezetőnek: az IT szervezet adatait standard fájlsémában tárolva, specializált agensek 21 automatizálható riportot gyártanak numerikus számítással és szöveges elemzéssel. | AMI is a company-agnostic, reusable framework that lets an on-premises AI fleet give a large-enterprise head of IT structured, repeatable and data-driven decision support: with the IT organisation's data stored in a standard file schema, specialised agents produce 21 automatable reports combining numerical calculation and written analysis.
Cikk megnyitásaAI-asszisztált full-stack szállítás – architektúra, minőség és együttműködés | AI-assisted full-stack delivery: architecture, quality and collaboration
Egy sport-, oktatás- és egészségügyi adminisztrációs rendszer implementációs fázisának mérnöki kiértékelése: ~22 nap alatt ~66 500 sor kód, 173 REST végpont, 71 adatbázistábla és 1416 teszt egy termelési igényű, SonarQube-bal háromszorosan zöld minőségi kapukat teljesítő rendszerré állt össze – az AI-asszisztált, specifikáció-vezérelt kivitelezés tanulságaival. | An engineering evaluation of the implementation phase of a sports, education and healthcare administration system: in roughly 22 days, around 66,500 lines of code, 173 REST endpoints, 71 database tables and 1,416 tests came together into a production-grade system with a green SonarQube quality gate in all three layers, along with the lessons of AI-assisted, specification-driven delivery.
Cikk megnyitása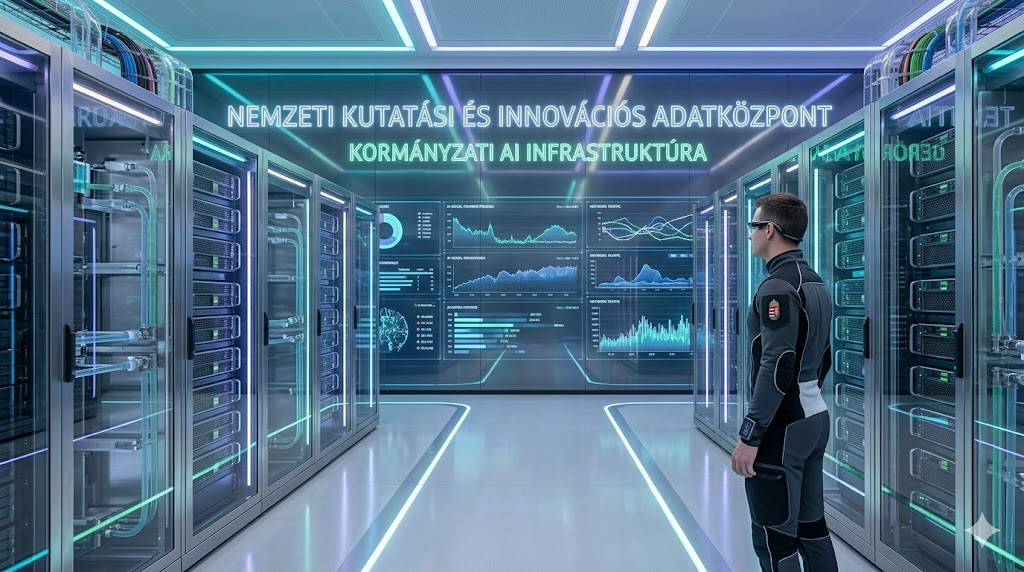
HunGov AI - Szuverén Kormányzati AI Adatközpont | HunGov AI - Sovereign Government AI Data Centre
A HunGov AI a hazai közigazgatás számára tervezett szuverén mesterséges intelligencia adatközpont koncepcióját mutatja be. A projekt célja, hogy on-premise környezetben, maximális adatbiztonság és EU AI Act megfelelőség mellett nyújtson 24/7 AI szolgáltatásokat a központi szervek számára. | HunGov AI presents the concept of a sovereign artificial-intelligence data centre designed for the Hungarian public administration. The aim of the project is to provide 24/7 AI services to central government bodies in an on-premises environment, with maximum data security and in compliance with the EU AI Act.
Cikk megnyitása
Egy kis gondolkodás a jövőről – avagy mi várható a következő pár évben
Saját gondolataim a technológiai fejlődés irányvonalairól, az IT szektor jövőjéről és arról, mire számíthatunk a következő években szoftverfejlesztési és menedzsment téren.
Cikk megnyitása
Jelszókezelés haladóknak – avagy te hány jelszót bírsz megjegyezni?
Gyakorlati tanácsok és bevált módszerek a biztonságos jelszókezeléshez, a jelszókezelő alkalmazások használatának előnyeiről és a mindennapi IT biztonságról.
Cikk megnyitása
Pár gondolat a CI (Continuous Integration) témakörében
Saját tapasztalatok és gondolatok a folyamatos integráció (CI) előnyeiről, eszközeiről és a szoftverfejlesztési folyamatokba történő bevezetésének fontosságáról.
Cikk megnyitása
Szabad szöveges keresés nagy mennyiségű szövegben – könnyedén
Gyakorlati útmutató és tapasztalatok a nagy tömegű, szabad szöveges adatokban történő hatékony keresés megvalósításához, modern technológiák és megoldások alkalmazásával.
Cikk megnyitása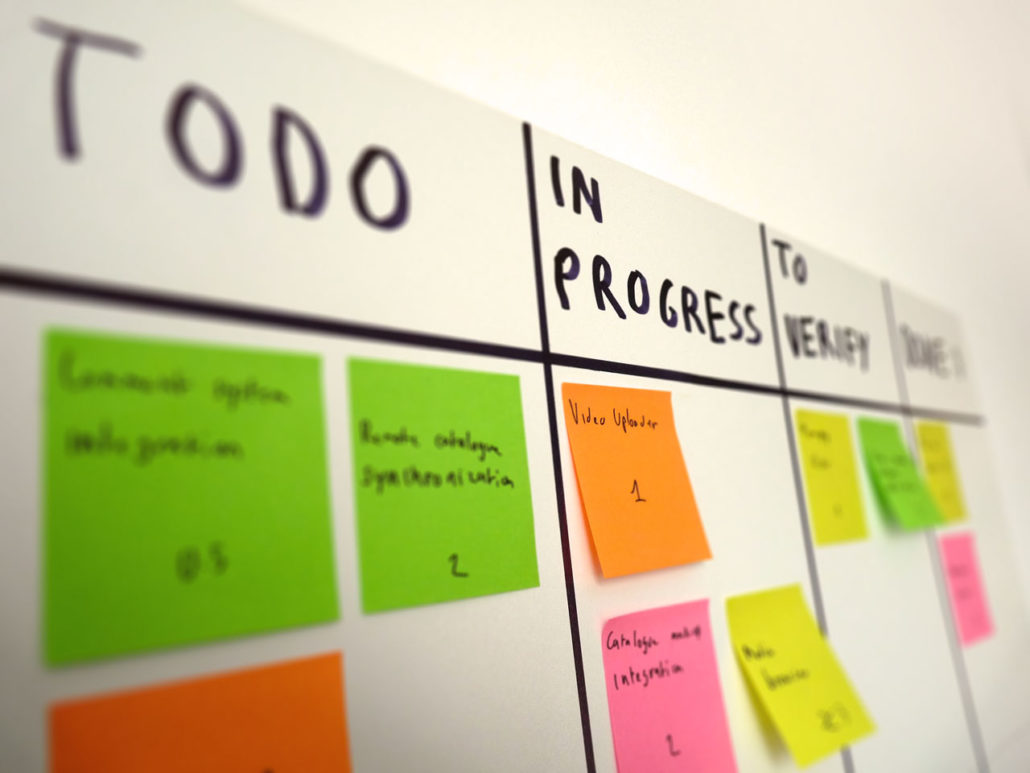
Agilis projektvezetés – amit mindenképpen építsünk be a retrospektív-be
Gyakorlati tanácsok és bevált módszerek az agilis szoftverfejlesztéshez, különös tekintettel a hatékony sprint retrospektív megbeszélések lefolytatására.
Cikk megnyitása
MySQL optimalizáció egyszerűen
Gyakorlati tanácsok és bevált módszerek a MySQL adatbázisok teljesítményének javításához, lekérdezések optimalizálásához és az adatbázis hatékonyságának növeléséhez.
Cikk megnyitása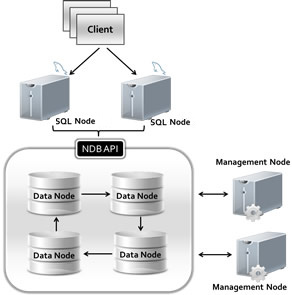
A MySQL replikációs és clusterezési lehetőségeinek bemutatása (2. rész)
Részletes áttekintés a MySQL adatbázisok replikációs technikáiról, a magas rendelkezésre állás (HA) biztosításáról és a clusterezési megoldásokról.
Cikk megnyitása
A MySQL replikációs és clusterezési lehetőségeinek bemutatása (1. rész)
A MySQL adatbázisok replikációs technikáinak, a Master-Slave és Master-Master architektúrák alapjainak és beállításainak áttekintése.
Cikk megnyitásaAz Excel, az Outlook és a Word használata
Az Access adatbázist bemutató cikk folytatásában megnézzük, miként tudjuk az adatokat Excel táblába exportálni, HTML levelet Outlook-kal elküldeni, és Word dokumentumot generálni OLE automatizmuson keresztül.
Cikk megnyitásaAccess adatbázis használata
A cikk bemutatja, hogyan lehet Access adatbázist használni különböző programozási nyelvekből, különös tekintettel a webes alkalmazásokra.
Cikk megnyitásaTöbbdimenziós geoinformatikai adatfeldolgozó rendszer fejlesztése
A szakdolgozat bemutatja a geoinformatikai rendszerek általános felépítését, a geofizikai adatfeldolgozás matematikai alapjait, valamint egy saját fejlesztésű kétdimenziós geofizikai adatfeldolgozó és szűrőtervező rendszert.
Cikk megnyitása