A megfelelés próbája
GDPR, NIS2, EU AI Act egy multitenant AI-rendszerben
GDPR, NIS2, EU AI Act in a multi-tenant AI system
An English version of this article follows below. Jump to the English version.
Ez egy négyrészes sorozat első darabja, amelyben azt járom körül, mit kell tudnia egy AI-ügynökrendszernek ahhoz, hogy egy komoly vállalati környezetbe egyáltalán beengedjék. Van egy saját, továbbfejlesztett rendszerem, amely több, egymástól elkülönített ügyfél-környezetet szolgál ki párhuzamosan, és ezt vetem össze azzal, amit egy enterprise beszerzés vagy egy biztonsági audit ténylegesen elvár. Az első rész a legkeményebb kapuról szól: a megfelelésről, konkrétan a GDPR, a NIS2 és az EU AI Act elvárásairól, és arról, hogy ezekből mit fed le ma a rendszerem, és hol vannak még rések. A réseket szándékosan nem hallgatom el, mert egy megfelelési állításnak csak akkor van értéke, ha pontosan tudom, hol a határa.
- Biztonság és megfelelés: GDPR, NIS2, EU AI Act (ez a rész, szeptember 9.)
- Üzemeltethetőség: monitorozhatóság, költség, terheléselosztás (szeptember 11.)
- Szabványosodás: MCP, OpenTelemetry, human-in-the-loop (szeptember 13.)
- Összegzés és a vízionált vállalati fejlesztési irányok (szeptember 15.)
1. Miért más egy multitenant ügynökrendszer megfelelése
Egy hagyományos szoftvernél a megfelelés nagyrészt arról szól, hogy az adatok jó helyen, jól titkosítva, jól szabályozott hozzáféréssel álljanak. Egy AI-ügynökrendszernél mindez megmarad, de kap egy új nehézséget: a kontextusablakot. Az ügynök munka közben adatokat tölt be a saját "gondolkodási terébe", és ha ott két ügyfél adata akár egy pillanatra összeér, az adatvédelmi incidens, függetlenül attól, hogy az adatbázisban szépen el voltak választva. A multitenant, vagyis több elkülönített ügyfelet kiszolgáló felállásban tehát nemcsak a tárolást kell izolálni, hanem a futásidejű kontextust, a köztes gyorsítótárakat és a vektoros keresési réteget is.
Ezért én a megfelelést nem egyetlen pipálandó listaként kezelem, hanem egymásra épülő rétegekként. Az adatbázis szűr, az API jogosultságot ellenőriz, az ügynök eldönti, mit ad tovább, és a titkok külön, tenant-szinten elzárt tárolóban ülnek. Ha ezek közül bármelyik hiányzik, a többi is gyengül. A cikk hátralévő részében ezt a három szabályozási keretet veszem sorra, és mindegyiknél megmondom, hol tart a rendszerem.
2. GDPR: izoláció és a törléshez való jog
A GDPR oldaláról egy vállalati ügyfél két dolgot kér számon a legkeményebben: hogy az adatai technikai szinten elkülönüljenek a többi ügyfélétől, és hogy törléskor tényleg minden törlődjön. Az izolációval a rendszerem jól áll. Minden adattábla a tenant azonosítójára szűrve zárt, az ügynökök közötti hozzáférés pedig alapból tiltott: egy ügynököt külön engedélyezni kell egy ügyfélhez, különben nem is látható a számára. A titkok, vagyis a külső szolgáltatásokhoz tartozó kulcsok és az SSH privát kulcsok, összetett kulccsal, ügyfelenként elzárva ülnek, így egy ügyfél környezetéből a másiké elvileg sem érhető el.
A törléshez való joggal kapcsolatban érdemes elmondanom egy friss tanulságot, mert jól mutatja, hogyan érdemes ilyen rendszert karbantartani. A törlési folyamat a fő adatterületeket, a memóriától a felhasználói profilokig, tranzakciósan és a vektoros indexszel együtt tisztította, de egy saját átvizsgálás során találtam három olyan területet, ahol a törlés nem futott le maradéktalanul: a fájlalapú titkos tároló és két SSH-hoz kapcsolódó tábla. Ez azt jelentette volna, hogy egy törölt ügyfél bizonyos hitelesítő adatai árván a rendszerben maradnak, ami a GDPR 17. cikke szerinti törlési kötelezettséget sértette volna. A hibát megtaláltam, és be is zártam: a törlés mostanra ezekre a területekre is kiterjed, ügyfelek közötti szigorú elkülönítéssel, amit erre írt tesztek is védenek. Számomra pont ez a lényeg: egy megfelelési audit értéke nem a zöld pipa, hanem hogy megtalálja a pontos rést, amit utána be lehet zárni.
3. NIS2: hozzáférés, incidens, ellátási lánc
A NIS2 irányelv a biztonsági intézkedések rendszerszintű meglétét kéri: legkevesebb jogosultság elve, incidenskezelés, ellátási lánc átláthatósága, titkosítás. A hozzáférés-kontroll gerince megvan: minden ügynök csak azokat az eszközöket hívhatja, amiket az adott ügyfél engedélyezett, a kifelé irányuló hálózati elérés kapun megy át, a külső tartalmat pedig egy elkülönített, karantén-szerű alrendszer olvassa be, hogy a beérkező szöveg ne válhasson észrevétlenül utasítássá. A szerepkör-alapú jogosultságkezelés implementálva van, de itt pontosnak kell lennem: jelenleg megfigyelő módban fut. Vagyis a rendszer helyesen kiszámolja, kinek mihez lenne joga, és naplózza, ha valamit meg kellene tagadnia, de a tényleges elutasítást még nem küldi ki. Ez tudatos, óvatos bevezetési fázis, de amíg így van, addig ez a réteg biztosítékként még nem éles.
Az incidenskezelésnél a naplózás erős: minden ügynöki eszközhívás és minden biztonsági kapu eredménye rögzül, méghozzá egy olyan alapelv mentén, amit fontosnak tartok. A biztonsági ellenőrzések "zárva hibáznak": ha egy ellenőrző lépés összeomlik vagy időtúllépésbe fut, az eredmény tiltás, nem átengedés. A gyenge pontom itt a külső irányba mutató láncszem: a nyomvonalak és metrikák már külső gyűjtőkbe kerülnek (OpenTelemetry, Tempo, Prometheus), de vállalati napló-integráció (SIEM) még hiányzik. A NIS2 incidensjelentési határidőihez ez a külső csatorna hiányzik. Az ellátási lánc oldalán is inkább tiltólistám van, mint teljes átláthatóságom: tudom, mely külső komponensek nem oszthatók ki ügyfél-ügynököknek, de a teljes, ügyfél-szintű függőségi leltár még nem áll össze egyetlen képbe.
4. EU AI Act: emberi felügyelet és nyomonkövethetőség
Az EU AI Act az AI-rendszerekre szabott elvárásokat hoz: kockázati besorolás, átláthatóság, nyomonkövethetőség és emberi felügyelet. Az emberi felügyelettel elégedett vagyok. A rendszerben minden művelet-kategóriához beállítható, mennyi önállóságot kap az ügynök: csak jelez, vagy előbb jóváhagyást kér, vagy önállóan cselekszik és utólag beszámol. A visszafordíthatatlan lépéseknél a jóváhagyás-kérés a helyes alapállás, és a döntés kérése végigmegy egy külön jóváhagyási folyamaton, amely naplózott és visszakereshető. A nyomonkövethetőség alapjai is megvannak: az ügynöki döntésekhez vezető lépések naplózottak, és a rendszer már gyűjti az elosztott működéshez tartozó nyomvonal-adatokat egy szabványos szerkezetben.
Egy korábbi rés időközben bezárult: a nyomvonalak külső exportja éles lett: a nyomvonalak OpenTelemetry-protokollon Tempo-ba, a metrikák Prometheus-ba mennek, a token-használatot a szabvány GenAI-metrikájaként közlöm, tenant-azonosítóval. A megmaradó rés a formális kockázati besorolás: ma a rendszer nem sorolja be az egyes ügynöki tevékenységeket az EU AI Act kockázati kategóriáiba. Ez a besorolás nem elsősorban kódkérdés, hanem keretezési és dokumentációs feladat, de attól még hiányzik, és egy magas kockázatú felhasználásnál ez elvárás lenne.
5. A megfeleltetési kép egyben
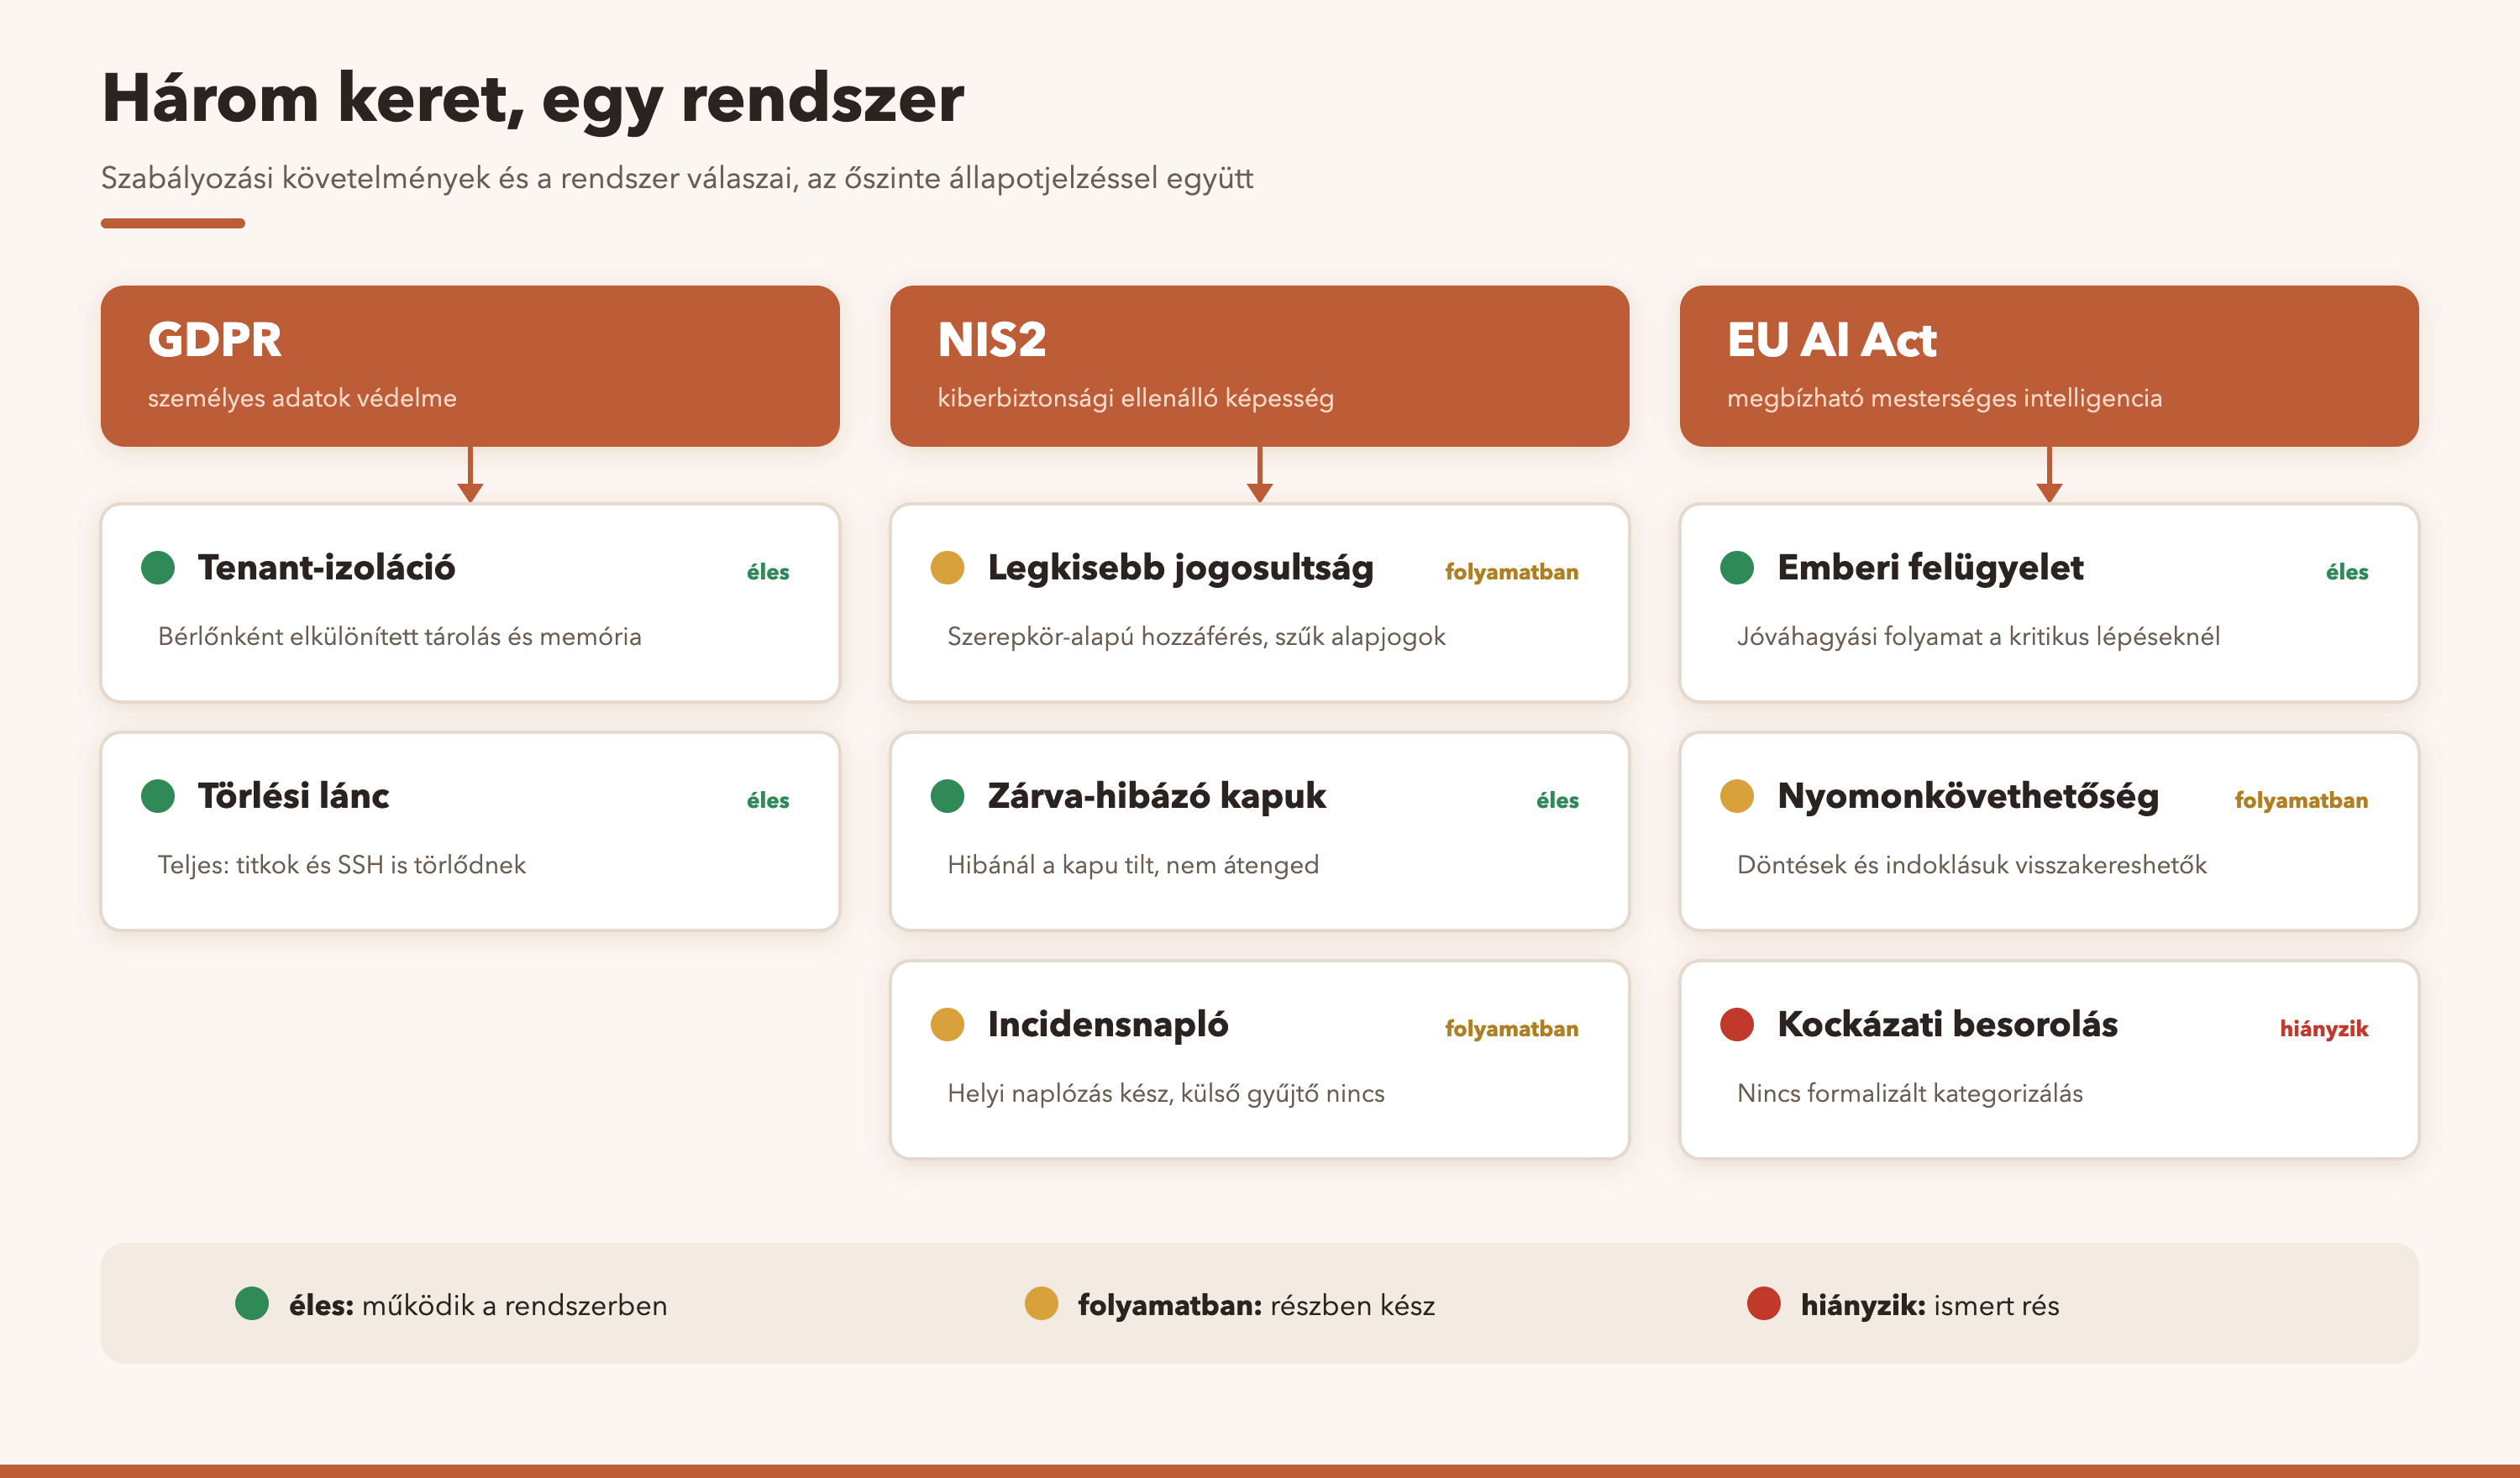
Az alábbi táblázat összefoglalja, hol tartok a három keret leglényegesebb elvárásainál. A cél nem a pontozás, hanem a tiszta beszéd arról, mi az, ami éles, mi van folyamatban, és mi hiányzik.
| Elvárás | Keret | Állapot a rendszeremben |
|---|---|---|
| Adatizoláció (tárolás) | GDPR | Éles: tenant-szűrt adattáblák, összetett kulcsú titkos tároló |
| Ügynökök közti hozzáférés | GDPR / NIS2 | Éles: alapból tiltott, ügyfélenként külön engedélyezés |
| Törléshez való jog | GDPR | Éles: a fő adatok mellett a titkok és SSH-táblák is törlődnek |
| Szerepkör-alapú hozzáférés | NIS2 | Megfigyelő mód: kiszámolja és naplózza, de még nem utasít el |
| Zárva-hibázó biztonsági kapuk | NIS2 | Éles: hiba esetén tiltás, nem átengedés |
| Incidens-nyomonkövetés | NIS2 / EU AI Act | Részleges: részletes helyi napló; a nyomvonalak és metrikák külső gyűjtőbe kerülnek, a vállalati naplórendszerbe (SIEM) integráció hiányzik |
| Emberi felügyelet | EU AI Act | Éles: állítható önállóság, jóváhagyási folyamat, naplózva |
| Kockázati besorolás | EU AI Act | Hiányzik: nincs formalizált kategorizálás |
6. Őszinte mérleg
Ha egyben nézem a képet, az alap egészséges. A tárolási izoláció, a titkok elzárása, a most már teljes törlési lánc, a zárva-hibázó biztonsági logika és a naplózott emberi felügyelet olyan rétegek, amelyekre egy vállalati beszélgetést fel lehet építeni. A hiányok is tiszták: a szerepkör-védelem még megfigyelő módban van, a nyomvonalak és metrikák már külső gyűjtőkbe kerülnek, de vállalati napló-integráció (SIEM) még hiányzik, és nincs formális kockázati besorolás. Ezek nem apró szépséghibák, hanem konkrét, megnevezett feladatok, és pontosan ez a különbség egy komolyan vehető és egy marketinges megfelelési állítás között.
Fontos leszögeznem, hogy ez egy saját, önállóan továbbfejlesztett rendszeren végzett elemzés, nem termékbejelentés és nem egy kész vállalati platform hirdetése. A célom az, hogy őszintén megmutassam, hol tart ma egy ilyen rendszer a szabályozási elvárásokhoz mérve, beleértve azt is, ahol még van dolgom.
A következő részben a megfelelésről az üzemeltethetőségre váltok: mit kell hoznia egy ilyen rendszernek a monitorozhatóság, a költségelemzés és a terheléselosztás terén ahhoz, hogy egy vállalati üzemeltető ne csak biztonságosnak, hanem kiszámíthatóan működtethetőnek is lássa. Mert a megfelelés a belépő, de a napi működtethetőség dönti el, hogy egy rendszer valóban beilleszthető-e.
Van kérdésed, vagy beszélgetnél a témáról? Írj emailben: info@jonasgergo.hu, vagy keress meg LinkedInen.
English version
This is the first part of a four-part series in which I look at what an AI agent system has to be able to do before a serious enterprise environment will let it in at all. I have my own, further-developed system that serves several separate customer environments in parallel, and I measure it against what an enterprise procurement or a security audit actually expects. The first part is about the hardest gate: compliance, specifically the expectations of the GDPR, NIS2 and the EU AI Act, and how much of them my system covers today and where the gaps still are. I deliberately do not stay silent about the gaps, because a compliance claim has value only if I know exactly where its limit is.
- Security and compliance: GDPR, NIS2, EU AI Act (this part, 9 September)
- Operability: monitoring, cost, load balancing (11 September)
- Standardisation: MCP, OpenTelemetry, human-in-the-loop (13 September)
- Summary and the envisioned enterprise development directions (15 September)
1. Why compliance is different for a multi-tenant agent system
In traditional software, compliance is largely about the data sitting in the right place, properly encrypted, with properly regulated access. In an AI agent system all of that remains, but it gains a new difficulty: the context window. While working, the agent loads data into its own "thinking space", and if the data of two customers meets there, even for a moment, that is a data-protection incident, regardless of the fact that they were neatly separated in the database. In a multi-tenant setup, that is, one that serves several separate customers, it is therefore not only storage that has to be isolated, but also the runtime context, the intermediate caches and the vector search layer.
That is why I treat compliance not as a single checklist but as layers that build on one another. The database filters, the API checks permissions, the agent decides what to pass on, and the secrets sit in a separate store locked down at tenant level. If any of these is missing, the others weaken too. In the rest of the article I take the three regulatory frameworks in turn, and for each I say where my system stands.
2. GDPR: isolation and the right to erasure
On the GDPR side, an enterprise customer presses hardest on two things: that its data is technically separated from other customers', and that when deleting, really everything is deleted. On isolation my system is in good shape. Every data table is scoped by the tenant identifier, and access between agents is forbidden by default: an agent has to be authorised separately for a customer, otherwise it is not even visible to it. The secrets, that is, the keys for external services and the SSH private keys, sit locked away per customer under a composite key, so one customer's environment cannot reach another's, even in principle.
Regarding the right to erasure, I should recount a recent lesson, because it shows well how such a system should be maintained. The deletion process cleared the main data areas, from memory to user profiles, transactionally and together with the vector index, but in a self-audit I found three areas where deletion did not run completely: the file-based secret store and two tables related to SSH. That would have meant that certain credentials of a deleted customer would have stayed orphaned in the system, which would have breached the erasure obligation under Article 17 of the GDPR. I found the fault and closed it: deletion now extends to these areas too, with strict separation between customers, which tests written for this also protect. For me this is the point: the value of a compliance audit is not the green tick but that it finds the exact gap that can then be closed.
3. NIS2: access, incidents, supply chain
The NIS2 directive requires security measures to be in place across the whole system: the principle of least privilege, incident handling, supply-chain transparency, encryption. The backbone of access control is there: every agent can call only those tools that the given customer has authorised, outbound network access goes through a gate, and external content is read in by a separate, quarantine-like subsystem so that incoming text cannot become an instruction unnoticed. Role-based access control is implemented, but here I must be precise: at the moment it runs in observe-only mode. That is, the system correctly calculates who would be entitled to what, and logs it when something should be denied, but does not yet issue the actual refusal. This is a deliberate, cautious rollout phase, but as long as it stays that way, this layer is not yet a live safeguard.
On incident handling the logging is strong: every agent tool call and the result of every security gate is recorded, along a principle that I consider important. The security checks "fail closed": if a checking step crashes or runs into a timeout, the result is a block, not a pass-through. My weak point here is the outward-facing link in the chain: traces and metrics already go to external collectors (OpenTelemetry, Tempo, Prometheus), but enterprise log integration (SIEM) is still missing. For the NIS2 incident-reporting deadlines this external channel is missing. On the supply-chain side, too, I have more of a denylist than full transparency: I know which external components must not be handed to customer agents, but the full, customer-level dependency inventory has not yet come together in a single picture.
4. EU AI Act: human oversight and traceability
The EU AI Act brings expectations tailored to AI systems: risk classification, transparency, traceability and human oversight. I am satisfied with human oversight. In the system, the autonomy of the agent can be set per action category: it only signals, or first asks for approval, or acts on its own and reports afterwards. For irreversible steps, asking for approval is the right default, and the approval request goes through a separate approval process, which is logged and traceable. The foundations of traceability are also there: the steps leading to agent decisions are logged, and the system already collects the trace data belonging to distributed operation in a standard structure.
One earlier gap has closed in the meantime. The external export of traces is live: traces go to Tempo over the OpenTelemetry protocol, metrics go to Prometheus, and I report token usage as the standard GenAI metric, with a tenant identifier. The remaining gap is formal risk classification: today the system does not classify individual agent activities into the risk categories of the EU AI Act. This classification is not primarily a code question but a framing and documentation task, but it is still missing, and for a high-risk use it would be an expectation.
5. The compliance picture at a glance
The table below summarises where I stand on the most essential expectations of the three frameworks. The aim is not scoring but plain speaking about what is live, what is in progress, and what is missing.
| Expectation | Framework | Status in my system |
|---|---|---|
| Data isolation (storage) | GDPR | Live: tenant-filtered data tables, a secret store with a composite key |
| Access between agents | GDPR / NIS2 | Live: denied by default, authorised separately per customer |
| Right to erasure | GDPR | Live: besides the main data, the secrets and the SSH tables are deleted too |
| Role-based access | NIS2 | Observe-only mode: calculates and logs, but does not yet deny |
| Fail-closed security gates | NIS2 | Live: a block on error, not a pass-through |
| Incident tracing | NIS2 / EU AI Act | Partial: a detailed local log; traces and metrics go to an external collector, integration into the enterprise log system (SIEM) is missing |
| Human oversight | EU AI Act | Live: adjustable autonomy, an approval process, logged |
| Risk classification | EU AI Act | Missing: no formalised categorisation |
6. An honest scorecard
Looking at the picture as a whole, the foundation is healthy. Storage isolation, the locking away of secrets, the now complete deletion chain, the fail-closed security logic and the logged human oversight are layers on which an enterprise conversation can be built. The gaps are clear too: role protection is still in observe-only mode, traces and metrics already go to external collectors but enterprise log integration (SIEM) is still missing, and there is no formal risk classification. These are not minor blemishes but concrete, named tasks, and that is exactly the difference between a credible compliance claim and a marketing line.
I must make clear that this is an analysis done on my own system, which I have developed further on my own, not a product announcement and not the advertising of a finished enterprise platform. My aim is to show honestly where such a system stands today against regulatory expectations, including where I still have work to do.
In the next part I move from compliance to operability: what such a system has to deliver in monitoring, cost analysis and load balancing so that an enterprise operator sees it not only as secure but as predictably operable. Because compliance is the entry ticket, but day-to-day operability decides whether a system can really be integrated into an enterprise environment.
Do you have a question, or would you like to talk about the topic? Write to me by email: info@jonasgergo.hu, or find me on LinkedIn.