A szabványosodás próbája
MCP, OpenTelemetry, human-in-the-loop egy multitenant AI-rendszerben
MCP, OpenTelemetry, human-in-the-loop in a multi-tenant AI system
An English version of this article follows below. Jump to the English version.
A sorozat eddigi részei arról szóltak, hol tart a rendszerem a megfeleléshez és a napi működtethetőséghez mérve. Ez a rész előre néz: az agentic rendszerek épp most formálódó közös nyelvét veszi sorra. Három irány stabilizálódik elég gyorsan ahhoz, hogy vállalati döntések alapja legyen: az eszközök egységes csatlakoztatása (MCP), a megfigyelhetőség szabványa (OpenTelemetry) és az emberi felügyelet bevett mintája (human-in-the-loop). Ezek nem funkcionális extrák, hanem belépési feltételek: ami ma egyedi megoldás, azt holnap a szabvány kéri számon. Megnézem, ezekből mit hoz már most a rendszerem, és hol illeszkedik a formálódó iparági irányokhoz.
- Biztonság és megfelelés: GDPR, NIS2, EU AI Act (szeptember 9.)
- Üzemeltethetőség: monitorozhatóság, költség, terheléselosztás (szeptember 11.)
- Szabványosodás: MCP, OpenTelemetry, human-in-the-loop (ez a rész, szeptember 13.)
- Összegzés és a vízionált vállalati fejlesztési irányok (szeptember 15.)
1. Miért számít a szabványosodás
A vállalati informatikában a szabvány mindig késve érkezik az innovációhoz képest, de amikor megérkezik, döntési szűrővé válik. Ha egy platform nem követi a kialakult de facto szabványt, a vállalati beszerző nem azt mondja, hogy nem veszi meg, hanem azt, hogy megvárja, amíg felnő. Az én olvasatomban a három irány, amiről itt írok, együtt alkot valamit, amit érdemes egyben látni: az MCP adja az eszköz-réteget, az OpenTelemetry a megfigyelhetőséget, a human-in-the-loop pedig a kormányzási keretet. Együtt ezek adják az ellenőrizhető agentic infrastruktúra minimumát. Külön-külön mindegyik hasznos, de a vállalati bizalom akkor épül fel, ha mind a három megvan.
2. MCP: az eszköz-integráció közös nyelve
Az MCP, vagyis a Model Context Protocol, arra ad egységes, nyílt felületet, hogy bármely eszköz, egy adatbázis, egy API, egy belső alkalmazás, ugyanúgy csatlakozzon bármely kompatibilis ügynökhöz, anélkül hogy minden integrációhoz külön adaptert kellene írni. A vállalatnak ez interoperabilitást és szállítófüggetlenséget ad: az eszköz-réteg hordozható marad, ha a modell alatta cserélődik. És kezelhetővé teszi a legfontosabb biztonsági kérdést, hogy megbízom-e egy eszközben, mert az MCP-szerver önállóan auditálható egység.
A rendszeremben ebből több már éles. Ügynökönként pozitív eszköz-engedélylistát vezetek: az ügynök csak azokat az eszközöket hívhatja, amiket kap, és a rendszer alapból tilt, nem enged. A magas kockázatú eszközöket hordozó ügynököket nem lehet ügyfélhez rendelni, és a HTTP-alapú eszközök titkait egy elzárt tárolóból injektálom, mindent vagy semmit elven, összeomlás-biztos módon. Az őszinteség kedvéért a korlát is világos: a magas kockázatú tiltás ma egy tiltólista, nem egy pozitív, alapból zárt homokozó, tehát egy új eszköz alapértelmezés szerint megengedett, amíg fel nem veszem a listára. A két mechanizmus két külön szinten működik: az ügynökönkénti hatókör alapból tilt, és csak az engedélylistán szereplő eszközöket engedi; a magas kockázatú eszközök tiltólistája ezen felül, ügyfelenként szűr, ezért egy új eszköz ott csak addig megengedett, amíg fel nem kerül a listára. És nincs központi eszköz-katalógusom vagy automatikus felfedezés, ami a szabvány érő fázisában egyre inkább elvárás lesz.
3. OpenTelemetry: a megfigyelhetőség szabványa
Az OpenTelemetry az a közös nyelv, amelyen egy kérés útját végig lehet követni a rendszereken, és amelyet a nagy megfigyelő platformok mind értenek. A vállalatnak ez azt jelenti, hogy nem kell külön eszközt vennie az AI-réteghez: rácsatlakoztatja a már üzemelő monitoring-rendszerére, és az on-call mérnök egyetlen nézetben látja a teljes hívásláncot.
A rendszerem nyomvonal-tárolása szerkezetében megfelel a szabványnak, a nyomazonosítók formátumától a státuszkódokig, és az ügynökök közötti üzeneteket úgy bélyegzem, hogy a delegálási lánc utólag rekonstruálható. Van egy lekérdező végpontom is, amely a bevett nyomkövető rendszerekkel kompatibilis formában adja ki a nyomvonalakat. A push-export mostanra éles: a nyomvonalakat OpenTelemetry-protokollon Tempo-ba, a metrikákat Prometheus-ba küldöm, a token-használatot a szabvány GenAI-metrikájaként, tenant-azonosítóval és az MCP-hívások korrelációs attribútumaival. Az AI-specifikus szemantikai konvenciók tehát megvannak. Ami még hiányzik, az a mintavételezés és az automatikus műszerezés, vagyis az, hogy a rendszer emberi közreműködés nélkül vegyen fel méréseket.
4. Human-in-the-loop: a kormányzás mintája
A human-in-the-loop, vagyis az emberi felügyelet, az agentic világban nem egyszerű jóváhagyó lépés, hanem strukturált kormányzási minta, amelynek definícióját az EU AI Act emberi felügyeletre vonatkozó előírása is formálja. A nagy keretrendszerek mind beépített elemként kezelik, tehát a kérdés már nem az, hogy legyen-e, hanem hogy hogyan van megvalósítva. És ez a három szabvány közül az egyetlen, amelyik valódi architekturális döntés: utólag beépíteni drága és kockázatos, ezért érdemes az elején jól csinálni.
Ez az a terület, ahol a rendszerem a legjobban áll. Az ügynökök önállósága kategóriánként állítható, a kritikus, visszafordíthatatlan műveletek, mint a tartalom-közzététel, a fizetés, az adattörlés, a jogosultság-változtatás vagy a külső üzenetküldés, hard módon a legalacsonyabb szinten vannak zárolva, és nem emelhetők. A jóváhagyási folyamat teljes körű: van határidő, rögzül, ki hagyta jóvá, és egy külön mechanizmus zárja le a lejárt kéréseket. A hiány itt inkább formai: nincs a jóváhagyási kiváltó mögött egy formalizált kockázati besorolás az EU AI Act értelmében, és nincs külön napló arról, ki és mikor változtatta meg egy ügynök önállósági szintjét. Ezek fontos, de jól körülhatárolt következő lépések.
5. A szabvány-illeszkedés képe egyben
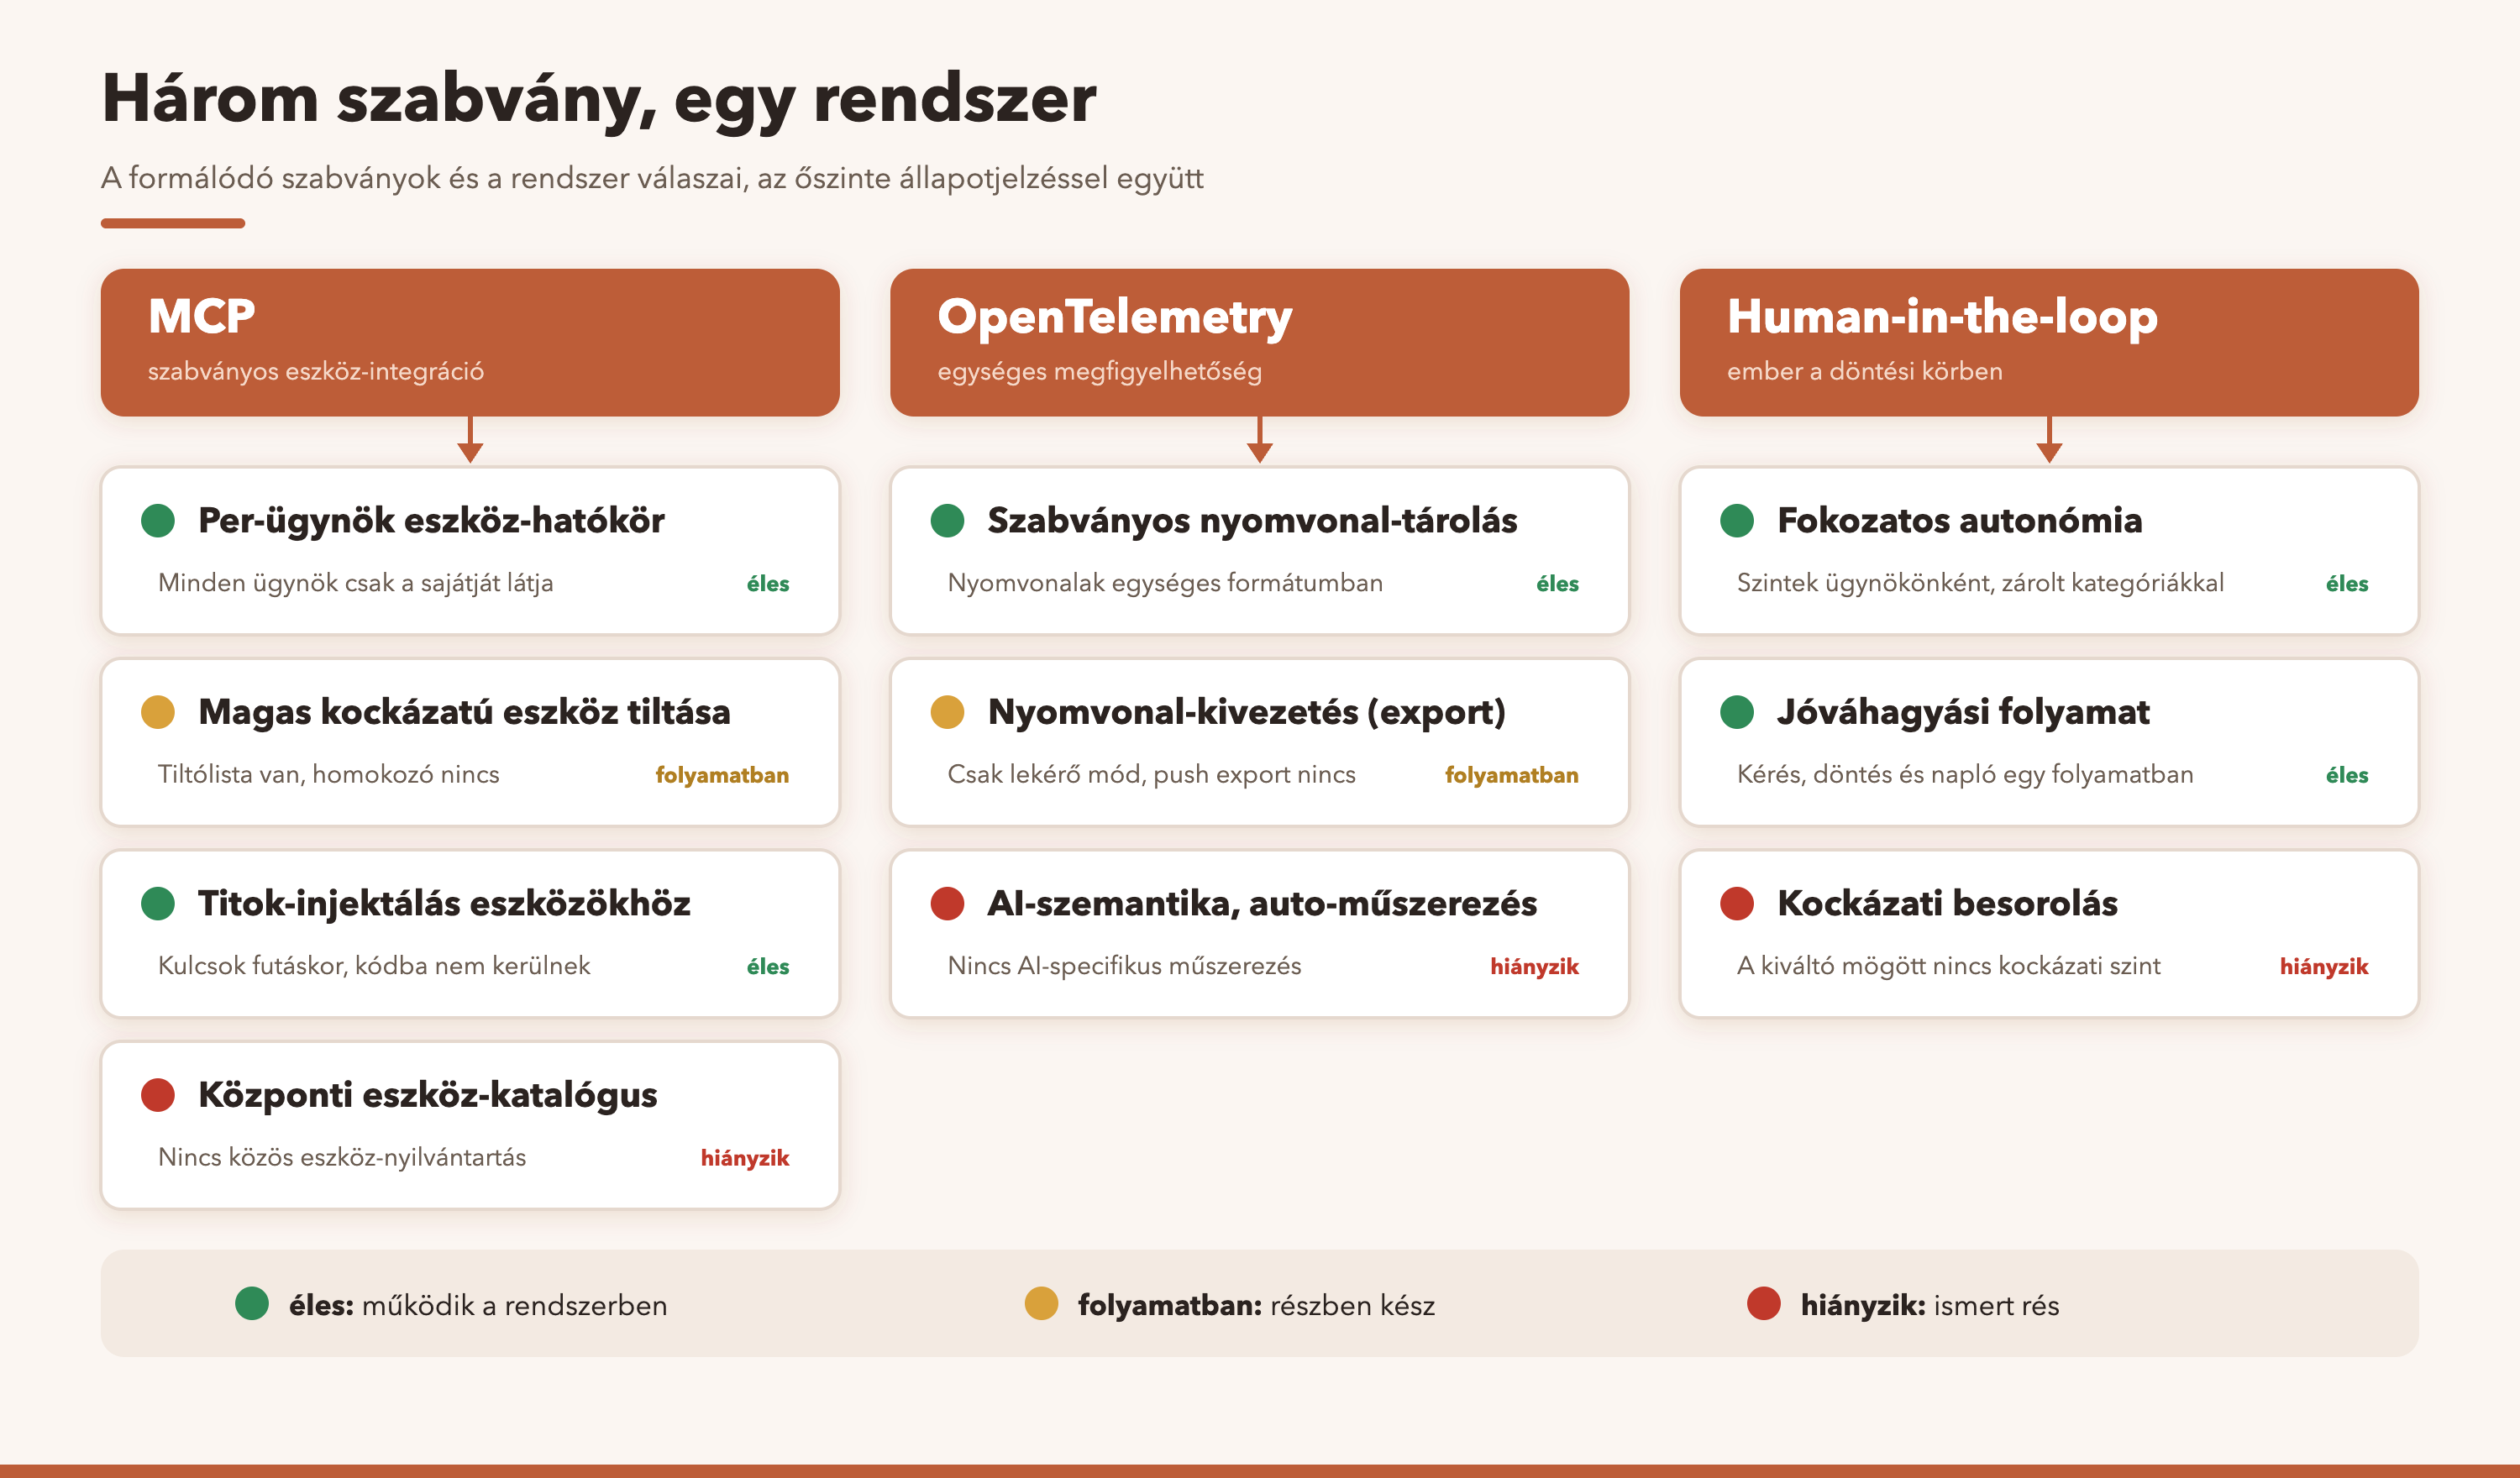
Az alábbi táblázat összefoglalja, hol illeszkedik a rendszerem a három formálódó szabványhoz. Ugyanaz az elv, mint eddig: nem pontozok, hanem megmondom, mi éles, mi részleges, és mi hiányzik.
| Elem | Szabvány | Állapot a rendszeremben |
|---|---|---|
| Per-ügynök eszköz-hatókör | MCP | Éles: pozitív engedélylista, alapból tiltó |
| Magas kockázatú eszköz tiltása | MCP | Részleges: működik, de tiltólista, nem pozitív homokozó |
| Titok-injektálás eszközökhöz | MCP | Éles: elzárt tárolóból, mindent-vagy-semmit, összeomlás-biztos |
| Központi eszköz-katalógus / felfedezés | MCP | Hiányzik: nincs registry, nincs dinamikus discovery |
| Szabványos nyomvonal-tárolás | OpenTelemetry | Éles: konform szerkezet + delegálási-lánc nyomkövetés |
| Nyomvonal-kivezetés (export) | OpenTelemetry | Éles: OTLP push-export, a nyomvonalak Tempo-ba, a metrikák Prometheus-ba, dashboardból konfigurálható kapcsolat |
| AI-szemantika / auto-műszerezés | OpenTelemetry | Részleges: a GenAI token-használati metrika és a tenant-azonosító éles; a mintavételezés és az automatikus műszerezés hiányzik |
| Fokozatos autonómia + zárolt kategóriák | Human-in-the-loop | Éles: kategóriánként állítható, kritikusak hard-zárolva |
| Jóváhagyási folyamat | Human-in-the-loop | Éles: határidő, ki-hagyta-jóvá, lejárat-kezelés |
| Kockázati besorolás a kiváltó mögött | Human-in-the-loop | Hiányzik: nincs formalizált kategorizálás |
6. Őszinte mérleg
A kép biztató. A három szabvány közül a kormányzás, a human-in-the-loop, az, amelyik a legnehezebb utólag beépíteni, és épp ez az, amiben a rendszerem a legerősebb: a fokozatos autonómia, a kritikus műveletek zárolása és a naplózott jóváhagyás mind éles. Az eszköz-réteg és a nyomkövetés alapjai is megvannak, konform szerkezettel. A hiányok közül az automatikus nyomvonal-kivezetés és a kapcsolódó AI-szemantikai konvenciók időközben elkészültek. Ami marad, a pozitív homokozó, a központi eszköz-katalógus és a formalizált kockázati besorolás, mind olyan, amelynek alacsonyabb a belépési küszöbe, mint annak, amit már megépítettem. Vagyis a nehezén túl vagyok, a hátralévő rész inkább kivezetés és formalizálás.
Ez itt is saját, önállóan továbbfejlesztett rendszeren végzett elemzés, nem termékbejelentés. A szabványokról szóló állításaim a nyilvános specifikációkra és a rendszerem valós működésére támaszkodnak, a hiányokat is beleértve. A cél az önismeret és az irányok tisztázása.
A záró részben összeteszem a három eddigi képet, a megfelelést, az üzemeltethetőséget és a szabványosodást, és felvázolom, merre vezetnek a lehetséges, vízionált vállalati fejlesztési irányok. Nem ígéretként, hanem annak őszinte végiggondolásaként, hogy egy ilyen rendszer honnan hová juthat.
Van kérdésed, vagy beszélgetnél a témáról? Írj emailben: info@jonasgergo.hu, vagy keress meg LinkedInen.
English version
The previous parts of the series were about where my system stands against compliance and day-to-day operability. This part looks ahead: it takes up the common language of agentic systems that is just taking shape. Three directions are stabilising fast enough to be the basis of enterprise decisions: the uniform connection of tools (MCP), the standard for observability (OpenTelemetry) and the established pattern of human oversight (human-in-the-loop). These are not functional extras but entry conditions: what is a bespoke solution today, the standard will ask for tomorrow. I look at how much of these my system already delivers, and where it fits the industry directions now forming.
- Security and compliance: GDPR, NIS2, EU AI Act (9 September)
- Operability: monitoring, cost, load balancing (11 September)
- Standardisation: MCP, OpenTelemetry, human-in-the-loop (this part, 13 September)
- Summary and the envisioned enterprise development directions (15 September)
1. Why standardisation matters
In enterprise IT, a standard always arrives late compared with innovation, but when it arrives, it becomes a decision filter. If a platform does not follow the established de facto standard, the enterprise buyer does not say they will not buy it; they say they will wait until it grows up. In my reading, the three directions I write about here together make up something worth seeing as a whole: MCP provides the tool layer, OpenTelemetry the observability, and human-in-the-loop the governance framework. Together they form the minimum of a verifiable agentic infrastructure. Each is useful alone, but enterprise trust is built when all three are in place.
2. MCP: the common language of tool integration
MCP, the Model Context Protocol, gives a uniform, open interface so that any tool, a database, an API, an internal application, can connect in the same way to any compatible agent, without having to write a separate adapter for every integration. For an enterprise this means interoperability and vendor independence: the tool layer stays portable if the model underneath is swapped. And it makes the most important security question manageable, whether I trust a tool, because an MCP server is a unit that can be audited on its own.
In my system, several of these are already live. I keep a positive tool allowlist per agent: the agent can call only the tools it is given, and the system denies by default rather than allows. Agents that carry high-risk tools cannot be assigned to a customer, and I inject the secrets of HTTP-based tools from a locked-away store, on an all-or-nothing principle, in a crash-safe way. To be honest about the limit: the high-risk ban is today a denylist, not a positive, closed-by-default sandbox, so a new tool is allowed by default until I add it to the list. The two mechanisms work at different levels: the per-agent scope denies by default and only allows tools on the allowlist; on top of that, the high-risk denylist filters per client, so a new tool is allowed there only until I add it to the list. And I have no central tool catalogue or automatic discovery, which in the maturing phase of the standard will increasingly be expected.
3. OpenTelemetry: the standard for observability
OpenTelemetry is the common language in which the path of a request can be followed across systems, and which the big observability platforms all understand. For an enterprise this means it does not have to buy a separate tool for the AI layer: it connects to the monitoring system it already runs, and the on-call engineer sees the whole call chain in a single view.
The trace storage of my system conforms in structure to the standard, from the format of trace identifiers to the status codes, and I stamp the messages between agents so that the delegation chain can be reconstructed afterwards. I also have a query endpoint that serves the traces in a form compatible with the established trace-viewing systems. Push export is live by now: I send the traces to Tempo and the metrics to Prometheus over the OpenTelemetry protocol, and token usage as the standard GenAI metric, with a tenant identifier and the correlation attributes of MCP calls. So the AI-specific semantic conventions are in place. What is still missing is sampling and automatic instrumentation, that is, the system taking measurements without human involvement.
4. Human-in-the-loop: the pattern of governance
Human-in-the-loop, that is, human oversight, in the agentic world is not a simple approval step but a structured governance pattern, whose definition is also shaped by the human-oversight requirement of the EU AI Act. The big frameworks all treat it as a built-in element, so the question is no longer whether it should exist but how it is implemented. And it is the only one of the three standards that is a real architectural decision: adding it afterwards is expensive and risky, so it is worth doing right at the start.
This is the area where my system is strongest. The autonomy of agents can be set per category, and critical, irreversible operations, such as publishing content, payment, data deletion, a change of permissions or sending an external message, are hard-locked at the lowest level and cannot be raised. The approval process is complete: there is a deadline, it is recorded who approved, and a separate mechanism closes expired requests. The gap here is more formal: behind the approval trigger there is no formalised risk classification in the sense of the EU AI Act, and there is no separate log of who changed an agent's autonomy level, and when. These are important but well-defined next steps.
5. The standards-fit picture at a glance
The table below summarises where my system fits the three emerging standards. The same principle as so far: I do not score, I say what is live, what is partial, and what is missing.
| Element | Standard | Status in my system |
|---|---|---|
| Per-agent tool scope | MCP | Live: a positive allowlist, deny by default |
| Blocking high-risk tools | MCP | Partial: it works, but it is a denylist, not a positive sandbox |
| Secret injection for tools | MCP | Live: from a locked-away store, all-or-nothing, crash-safe |
| Central tool catalogue / discovery | MCP | Missing: no registry, no dynamic discovery |
| Standard trace storage | OpenTelemetry | Live: a conformant structure plus delegation-chain tracing |
| Trace export | OpenTelemetry | Live: OTLP push export, traces to Tempo, metrics to Prometheus, a connection configurable from the dashboard |
| AI semantics / auto-instrumentation | OpenTelemetry | Partial: the GenAI token-usage metric and the tenant identifier are live; sampling and automatic instrumentation are missing |
| Graduated autonomy + locked categories | Human-in-the-loop | Live: adjustable per category, critical ones locked hard |
| Approval process | Human-in-the-loop | Live: a deadline, who approved, expiry handling |
| Risk classification behind the trigger | Human-in-the-loop | Missing: no formalised categorisation |
6. An honest scorecard
The picture is encouraging. Of the three standards, governance, human-in-the-loop, is the one that is hardest to add afterwards, and it is exactly where my system is strongest: graduated autonomy, the locking of critical operations and logged approval are all live. The foundations of the tool layer and of tracing are also there, with a conformant structure. Of the gaps, automatic trace export and the related AI semantic conventions have meanwhile been completed. What remains, the positive sandbox, the central tool catalogue and the formalised risk classification, all have a lower entry threshold than what I have already built. That is, I am past the hard part, and the rest is more a matter of rolling out and formalising.
This too is an analysis done on my own system, which I have developed further on my own, not a product announcement. My statements about the standards rest on the public specifications and on the real operation of my system, gaps included. The aim is self-knowledge and clarifying the directions.
In the closing part I put together the three pictures so far, compliance, operability and standardisation, and sketch where the possible, envisioned enterprise development directions lead. Not as a promise, but as an honest thinking-through of where such a system could go from here.
Do you have a question, or would you like to talk about the topic? Write to me by email: info@jonasgergo.hu, or find me on LinkedIn.