Amit egy személyes asszisztens nem tud
a célkitűzés és a mérce: mit vár el egy vállalat, és hol tart ma a rendszerem
the objective and the yardstick: what a company expects, and where my system stands today
Röviden, előismeret nélkül. Van egy személyes AI-asszisztensem. Ebből szeretnék olyan rendszert építeni, amelyet egy cég is használhat. A sorozat azt mutatja meg, mit kellett ehhez átépíteni, és mit nem sikerült még átépíteni.
An English version of this article follows below. Jump to the English version.
Ez a rendszer nekem készült, és ez volt az ereje. Ugyanez az, ami miatt egy vállalatnak nem adható oda.
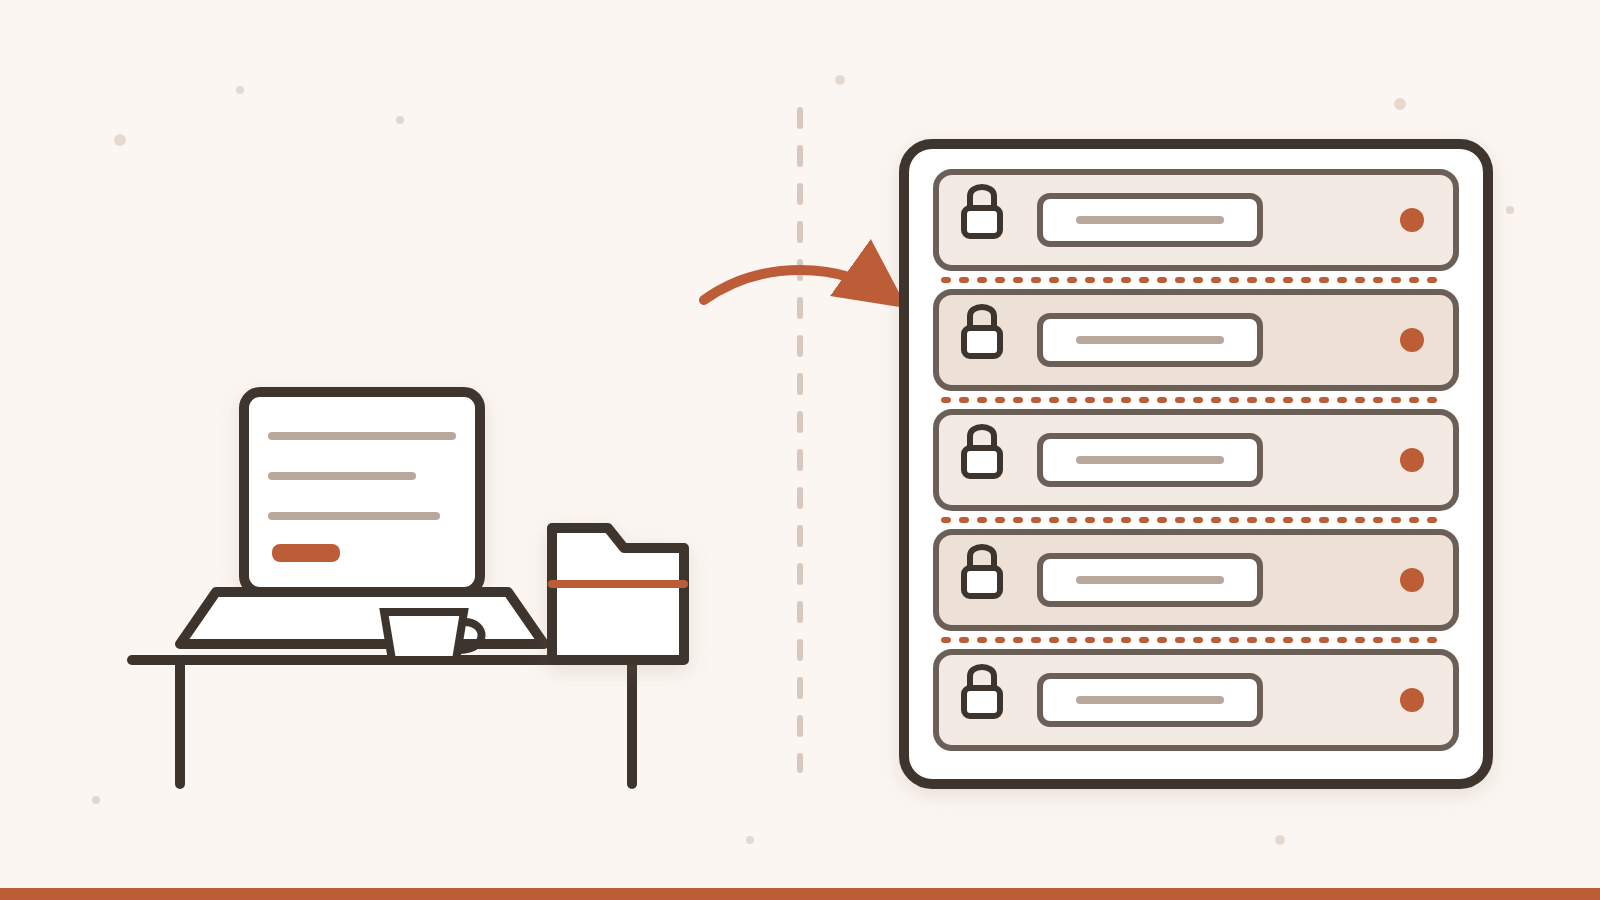
Egy asztalt látok magam előtt, rajta egy gép, mellette egy felhasználó, és a gépen fut az asszisztens. A beállításai egy fájlban vannak, az emlékei egyetlen adatfájlban, a jelszavai és kulcsai környezeti változókban (a gépen beállított értékekben, amelyeket a program olvas). Ha tudni akarom, mit csinált, megnyitom a fájlokat, és elolvasom. Nincs mögötte jogosultsági rendszer, nincs ügyfélkör, nincs üzemeltetési csapat, mert nem volt rá szükség: egy ember használta, az az ember én voltam.
1. Honnan indultam
A kiindulópont az eredeti Marveen, egy nyílt forráskódú személyes AI-asszisztens, amelyet egy másik fejlesztő készített. Lemásoltam, és a saját igényeim szerint fejlesztettem tovább; az ilyen másolatot angol szóval forknak (fork) nevezik. Hogy pontosan mit vettem át, mit írtam újra, és mi az eredeti szerző szerepe, azt a sorozat végén, a nyolcadik részben írom le részletesen. Itt annyi elég, hogy ma már a saját rendszeremről beszélek, és az eredeti az a pont, amelyhez a változásokat mérem.
Az eredeti rendszerben az fogott meg leginkább, hogy megjelenhet benne egy dedikált koordinátor, vagyis az asszisztens szerepkör a specializált ügynökök felett. Ügynöknek azt az önálló szereplőt hívom, amely egy-egy feladatra szakosodva, a nevemben dolgozik.
Amit magam is biztosan állíthatok, az az eredeti erényeinek lényege. Az asszisztens emlékezett, tehát a korábbi beszélgetésekből és feladatokból építkezett. Eszközöket használt, így nemcsak válaszolt, hanem el is végzett dolgokat. Gyorsan lehetett rajta változtatni, mert kevés rétegből állt. Egy gépen, kevés lépésből, egy fejlesztő számára egyszerű volt telepíteni. És minden átlátható volt: egy fájl, egy adatbázis, egy gép.
Ezek személyes eszköznél erények. Ennek az egyszerűségnek ára van, és ez lesz a sorozat vezérszála: ami egy embernek előny, az egy vállalatnál kockázat.
2. Mit akarok elérni
Azt szeretném, ha ebből egy biztonságosan üzemeltethető rendszer lenne, a kisvállalkozásoktól a középvállalati szintig. Ezen nemcsak a klasszikus informatikai biztonságot értem, hanem azt is, hogy kezelve legyenek azok az új sebezhetőségek, amelyeket az ügynöki mesterséges intelligencia hozott felszínre.
Ezt akkor kellett komolyan vennem, amikor a saját személyes asszisztensi működést „családivá” akartam kiterjeszteni. Akkor derült ki, hogy az eredeti rendszer semmilyen szinten nem többbérlős. Többbérlősnek azt a rendszert nevezik, amely több, egymástól független ügyfelet (bérlőt) szolgál ki úgy, hogy az ügyfelek nem látják egymás adatait.
Azt, hogy mit tekintenék sikernek, egyetlen képben tudom elmondani: minimális informatikai tudással telepíthető alkalmazás legyen belőle, amelyet tíz-húsz kisvállalkozás használ.
A célkitűzés kézzelfogható formája egy követelménylista. Nem a magam találmánya: bármelyik IT-vezető vagy megfelelési felelős ugyanezeket kérdezné meg egy új rendszernél. A teljes lista tíz sor; ebből öt pontot emelek ki, mert a sorozat is ezek köré épül. Az ötödik pont két sort fog össze (az auditnaplót és a megfelelést), így az öt pont hat sort fed le. A maradék négy: az üzemeltethetőség (mentés, visszaállítás, frissítés), az új ügyfél gyors felvétele, a skálázhatóság és a rendelkezésre állás, valamint a vállalati eszközökhöz való kapcsolódás.
3. Öt követelmény, amit egy cég feltesz
1. Az ügyfelek ne lássák egymást. Az eredeti Marveen egy felhasználót ismert. Egy vállalatnál, vagy egy olyan szolgáltatónál, amely több vállalatot szolgál ki, a rendszernek tudnia kell, hogy kinek az adata kié. A követelmény nemcsak az adatokra vonatkozik, hanem az ügynökökre is. A „családi” kiterjesztésnél ez konkrétan megmutatkozott: az eredeti rendszer semmilyen szinten nem választotta szét a használókat, sem az adatok, sem az ügynökök oldalán.
2. Ne mindenki tehessen mindent. Személyes eszköznél nincs szerepkör, hiszen minden jog az enyém. Egy cégnél különbség van aközött, aki csak olvashat, aki módosíthat, és aki törölhet, és ez az ügynökökre is igaz, nemcsak az emberekre.
3. Egy helyen kezelhetők legyenek a beállítások. Nálam a beállítások fájlokban és környezeti változókban éltek. Egy üzemeltetőnek ez azt jelenti, hogy nem lehet egy helyen áttekinteni és módosítani, mi hogyan működik, és ha valaki átír egy beállítást, nem marad nyoma, hogy ki tette, mikor, és mire.
4. Szabványos módon lássam, mi történik. Mit csinált az asszisztens, mennyibe került, hol akadt el. Nekem elég volt megnyitni a fájlokat, egy vállalati üzemeltető viszont szabványos módon, a saját eszközeiben akarja látni, ugyanabban a felületen, ahol már a többi rendszerét is figyeli. Az üzemeltethetőségről korábban külön cikket írtam: Az üzemeltethetőség próbája.
5. Igazolható legyen, hogy szabályosan működik. Ez két dolgot jelent. Az egyik az auditnapló: utólag megállapítható, ki, kinek a nevében, mikor mit csinált. A másik a megfelelés: az általános adatvédelmi rendelet (GDPR), a hálózati és információs rendszerek biztonságáról szóló irányelv (NIS2) és a mesterséges intelligenciáról szóló uniós rendelet (AI Act) egyaránt tartalmaz olyan elvárást, amelyből a nyomon követhetőség és az elszámoltathatóság igénye következik. Az eredeti ebből semmit nem vállalt, mert nem kellett. A korábbi sorozatom A megfelelés próbája című részében arról írtam, mit kellene tudnia egy ilyen rendszernek. Itt azt nézem meg, hogyan alakult át a saját rendszerem azóta.
4. A mérleg
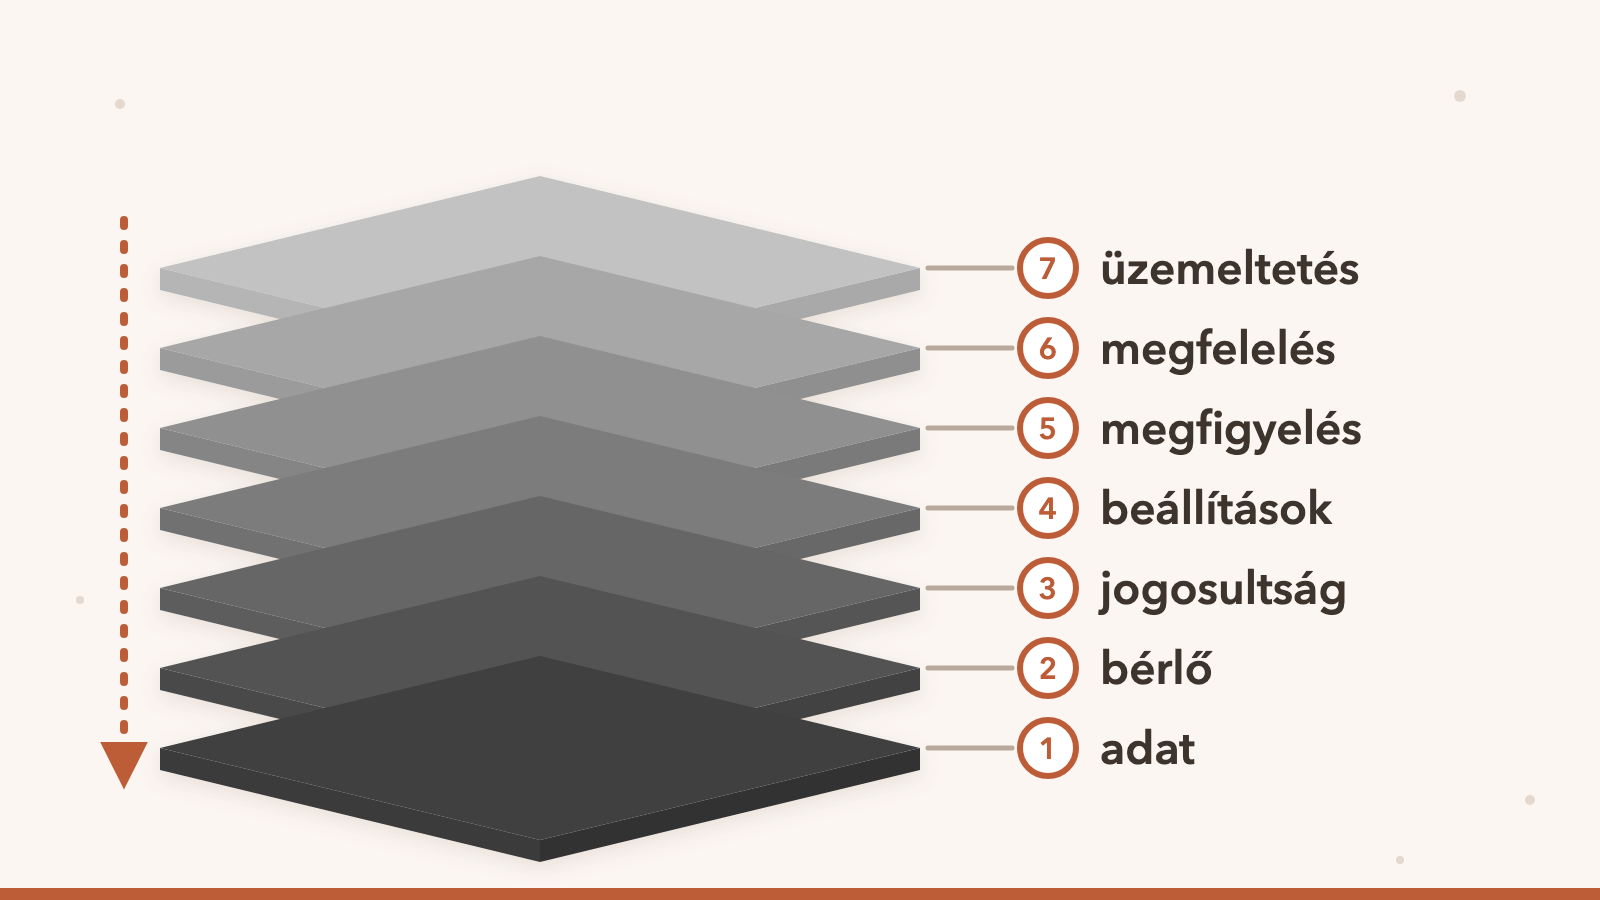
A sorozatban végig egy hétrétegű térképet használok: adat, bérlő, jogosultság, beállítások, megfigyelés, megfelelés és üzemeltetés. Az alábbi tíz sor ezekre a rétegekre épül, a térkép azt mutatja, hol helyezkednek el.
A teljes tíz sort az alábbi táblázat mutatja, és az ellenőrzőlistában is megtalálod. A jelölések: ✓ éles, ◐ részben, ○ nincs (az eredetinél), illetve még nincs (a mai rendszernél). Minden állapot szöveggel is szerepel, nemcsak jellel.
| Követelmény | Az eredeti Marveen | A rendszerem ma |
|---|---|---|
| 1. Bérlők elkülönítése | ○ nincs | ◐ részben: az adatoknál az alkalmazás és az adatbázis is szűr; az ügynökök futtatásánál nincs operációs rendszer szintű elválasztás |
| 2. Szerepkör-alapú hozzáférés | ○ nincs | ✓ éles: a rendszer tilt; tulajdonság-alapú szabály nincs |
| 3. Egy helyen kezelhető beállítások | ○ nincs (fájl, környezeti változó) | ✓ éles: a beállítások egy helyen kezelhetők |
| 4. Szabványos módon kivezethető megfigyelés | ○ nincs | ✓ éles: a nyomvonal, a metrika és a napló is szabványos protokollon kivezethető |
| 5. Auditnapló: ki, kinek a nevében | ○ nincs | ✓ éles: az auditnapló rögzíti a műveleteket, és hordozza a bérlő-azonosítót |
| 6. Megfelelés | ○ nincs | ○ még nincs: nincs formális kockázati besorolás, független átvilágítás nem történt |
| 7. Üzemeltethetőség (mentés, visszaállítás, frissítés) | ◐ részben: volt mentési szkript | ◐ részben: éjszakai mentés és visszaállítási ellenőrző eszköz van |
| 8. Gyors telepítés új ügyfélnek | ○ nincs | ◐ részben: macOS-telepítő és kezdő bérlői csomag van; a minimális informatikai tudással való telepítés a cél, nem állítom, hogy teljesül |
| 9. Skálázhatóság és rendelkezésre állás | ○ nincs | ○ még nincs: magas rendelkezésre állás nincs |
| 10. Vállalati integráció (SSO, SIEM) | ○ nincs | ○ még nincs: igazán csak nagyvállalati környezetben releváns |
5. Számokban
Három adatot teszek ide, nem teljesítményként, hanem a munka méretének érzékeltetésére. Mindegyik mellett ott van, mit mér, és mit nem.
Mit mér: az időt azóta, hogy 2026. június 11-én létrehoztam a másolatot (123 nap); ebből kb. 67 napon született saját módosítás. Mit nem mér: a ráfordított munkaórákat. Mérve: 2026. október 12.
Mit mér: a saját módosítások (commitok) számának nagyságrendjét a másolat létrehozása óta; az összefésüléseket és az eredeti projektből átvett módosításokat nem számolom. Mit nem mér: a minőséget vagy az értéket. Módszer: a fejlesztési ág git-előzményeiből azok a nem összefésülő módosítások, amelyek a másolat létrehozása után keletkeztek, és az eredeti projekt ágában nem szerepelnek. Mérve: 2026. október 12.
Az eredeti Marveenben a másolat létrehozásakor: 74. Mit mér: a tesztfájlok számát. Mit nem mér: azt, hogy a tesztek mit fednek le. Módszer: a forráskód, a szkriptek és az ügynökök mappáiban a teszt- és specifikációs fájlok (.test.ts, .test.py, .spec.ts) száma, a git által nyilvántartott fájlokból; az eredetinél a másolat létrehozásakor érvényes utolsó módosításnál. Mérve: 2026. október 12.
Egyet még a számok mellé teszek: a munka egy része ügynökökkel készült, emberi irányítással.
6. Hol tartok ma
Ezt a részt a legkönnyebb szépíteni, ezért szándékosan szigorú vagyok. Ez más lista, mint az öt követelmény: öt nyitott pontban foglalom össze, hol a legnagyobb a távolság a vállalati elvárástól, és mindegyik a mérleg egy-egy sorához kapcsolódik. A részletes lista a nyolcadik részben lesz.
A jogosultság finomsága. A szerepkör-alapú védelem élesben van: a rendszer valóban megtiltja a tiltott műveletet, nem pusztán naplózza. Csak szerepkörökre épít, a tulajdonság-alapú szabályokat viszont még nem tudja. Ez olyan szabály, amely a felhasználó vagy az adat tulajdonságait is figyelembe veszi, például hogy valaki csak a saját részlegének adatait láthatja. Az élesítés óta a tartós napló kb. 4500 döntést rögzített, ebből 23 volt elutasítás (mérve: 2026. október 12.; a napló csak a nem rendszergazdai forgalmat látja).
Az ügynökök futtatása. Az ügynökök egy gépen, egyetlen operációs rendszer-felhasználó alatt futnak. Az elválasztásukat csak az alkalmazás szintjén tartom be, az operációs rendszer szintjén nem, ezért egy rosszindulatú ügynök ellen ez a felépítés nem véd, és ezt nem is állítom.
Az adatok határa. A rendszer minden adatnál tudja, melyik bérlőé (ezt hívom bérlő-tudatosnak), és az adatbázis is betartatja a bérlők szerinti szűrést (sor-szintű védelem), az alkalmazás szűrése mellett: két egymást kiegészítő védvonalként. Ez az adatokra vonatkozik, nem az ügynökök futtatására.
A műveletek azonosítása. Minden ügynök saját hozzáférési kulcsot kapott a korábbi közös helyett: a koordinátor ügynök is, és én is, mint a rendszer üzemeltetője. A közös kulcs a cikk írásakor még él, és mérem, mi használja még. Ezért az, hogy egy művelet kinek a nevében történt, ügynökönként részben megoldott; azt viszont még nem írom elő kötelezően, hogy minden művelet csak a saját kulccsal történhessen.
Ide tartozik még: az auditnapló és a nyomvonal (egy kérés útja a rendszeren át, szakaszokra bontva) ma már hordozza a bérlő-azonosítót, és ugyanez igaz a metrikákra is. A naplózásról és az auditálhatóságról külön cikkben írtam részletesen.
A külső világ. A naplók szabványos kivezetése megvan, de vállalati biztonsági naplógyűjtő rendszerbe (SIEM) még nincs kötve; nincs magas rendelkezésre állás, nincs formális kockázati besorolás, és független átvilágítás sem történt.
Ez az öt nyitott pont adja a sorozat hitelességét, és egyben a menetrendjét.
Mit nem jelent ez a mérleg. A mérleg pillanatfelvétel, nem tanúsítvány. Amikor azt írom, hogy valami teljesül, azon műszaki képességet értek, nem megfelelőségi igazolást. Független átvilágítás még nem történt. A számok a mérés napjára vonatkoznak, és megadom, hogyan mértem őket.
7. A sorozat menetrendje
A mérleg nem teljes sorai (részben vagy még nincs) adják a további részek témáit; egy rész több sorral is foglalkozhat. Az első sorral a második rész foglalkozik: a több bérlő.
8. Ellenőrizd a sajátodat
Az ellenőrzőlistát letöltheted, és a saját rendszeredre, vagy egy beszállító ajánlatára kitöltheted: a harmadik oszlop üres, az a tiéd.
Ellenőrzőlista letöltése (CSV, táblázatkezelővel megnyitható)
Pontosvesszővel tagolt fájl. Ha egy oszlopban nyílik meg, használd a táblázatkezelő „szövegből oszlopok” funkcióját.
Van kérdésed, vagy beszélgetnél a témáról? Írj emailben: info@jonasgergo.hu, vagy keress meg LinkedInen.
English version
In brief, for readers with no background. I have a personal AI assistant, and I want to turn it into a system a company can use too. This series shows what had to be rebuilt for that, and what I have not managed to rebuild yet.
This system was made for me, and that was its strength. It is also exactly why it cannot be handed over to a company.
I see a desk, with a computer on it and a user sitting beside it, and the assistant running on the computer. Its settings are in one file, its memory in a single data file, its passwords and keys in environment variables (values set on the machine, which the program reads). If I want to know what it did, I open the files and read them. There is no permission system behind it, no customer base, no operations team, because none was needed: one person used it, and that person was me.
1. Where I started
The starting point is the original Marveen, an open-source personal AI assistant made by another developer. I copied it and developed it further for my own needs; such a copy is called a fork. In the eighth and last part I will describe exactly what I took over, what I rewrote, and what role the original author plays. Here it is enough to say that I am now talking about my own system, and the original is the baseline I measure the changes against.
What struck me most about the original was that it allows a dedicated coordinator: an assistant role above the specialised agents. By an agent I mean an independent actor that works on my behalf, specialised in one task.
I can say with confidence what the original did well. The assistant remembered, so it built on earlier conversations and tasks. It used tools, so it did not just answer; it got things done. It could be changed quickly, because it consisted of few layers. A developer could install it easily, on one machine, in a few steps. And everything was transparent: one file, one database, one machine.
In a personal tool these are virtues. This simplicity has a price, and that will be the thread running through the series: what is an advantage for one person is a risk for a company.
2. What I want to achieve
I would like this to become a system that can be operated securely, from small businesses up to mid-sized companies. By that I mean not only classic IT security but also that the new vulnerabilities agentic AI has brought to light are properly handled.
I had to take this seriously when I wanted to extend my personal assistant to my family. That is when it became clear that the original system is not multi-tenant at any level. A multi-tenant system serves several independent customers (tenants) so that customers cannot see each other's data.
I can describe what I would count as success in a single picture: it should become an application that can be installed with minimal IT knowledge, and that ten to twenty small businesses use.
The tangible form of the objective is a list of requirements. It is not my invention: any IT manager or compliance officer would ask the same things about a new system. The full list has ten rows; I pick out five points, because the series is built around them. The fifth point combines two rows (the audit log and compliance), so the five points cover six rows. The remaining four are operability (backup, restore, update), fast setup for a new customer, scalability and availability, and connection to enterprise tools.
3. Five requirements a company sets
1. Customers must not see each other. The original Marveen knew one user. A company, or a provider that serves several companies, needs a system that knows whose data is whose. The requirement applies not only to data but also to agents. With the “family” extension this became concrete: the original system did not separate its users at any level, neither on the data side nor on the agent side.
2. Not everyone should be able to do everything. In a personal tool there is no role, since every right is mine. In a company there is a difference between someone who can only read, someone who can modify, and someone who can delete, and this holds for agents as well, not only for people.
3. Settings must be manageable in one place. For me, settings lived in files and environment variables. For an operator this means there is no single place to review and change how things work, and if someone changes a setting, nothing records who did it, when, or what it was changed to.
4. I want to see what is happening, in a standard way. What the assistant did, what it cost, where it got stuck. For me it was enough to open the files; an enterprise operator wants to see it in a standard way, in their own tools, in the same place where they already watch their other systems. I wrote about operability separately earlier: Az üzemeltethetőség próbája (The test of operability, in Hungarian).
5. It must be demonstrable that it operates in line with the rules. This means two things. One is the audit log: after the fact it can be established who did what, on whose behalf, and when. The other is compliance: the General Data Protection Regulation (GDPR), the directive on the security of network and information systems (NIS2) and the EU regulation on artificial intelligence (AI Act) each contains requirements that imply a need for traceability and accountability. The original took on none of this, because it did not have to. In my earlier series, in the part titled A megfelelés próbája (The test of compliance, in Hungarian), I wrote about what such a system should be able to do. Here I look at how my own system has changed since then.
4. The scorecard
Throughout the series I use a seven-layer map: data, tenant, permissions, settings, observability, compliance and operations. The ten rows below build on these layers; the map shows where they sit.
The table below shows all ten rows, and you will also find them in the checklist. The markers: ✓ live, ◐ partial, ○ none (for the original), or not yet (for my system today). Every state is also given in words, not only with a symbol.
| Requirement | The original Marveen | My system today |
|---|---|---|
| 1. Separation of tenants | ○ none | ◐ partial: for data, both the application and the database filter; for running the agents there is no operating-system-level separation |
| 2. Role-based access | ○ none | ✓ live: the system denies; attribute-based rules do not exist |
| 3. Settings managed in one place | ○ none (file, environment variable) | ✓ live: settings are managed in one place |
| 4. Observability exportable in a standard way | ○ none | ✓ live: traces, metrics and logs can all be exported over a standard protocol |
| 5. Audit log: who, on whose behalf | ○ none | ✓ live: the audit log records the actions and carries the tenant identifier |
| 6. Compliance | ○ none | ○ not yet: there is no formal risk classification, and no independent audit has taken place |
| 7. Operability (backup, restore, update) | ◐ partial: there was a backup script | ◐ partial: a nightly backup and a restore verification tool exist |
| 8. Fast setup for a new customer | ○ none | ◐ partial: a macOS installer and a starter pack for a new tenant exist; installation with minimal IT knowledge is the goal, I do not claim it is met |
| 9. Scalability and availability | ○ none | ○ not yet: there is no high availability |
| 10. Enterprise integration (SSO, SIEM) | ○ none | ○ not yet: only really relevant in a large-enterprise environment |
5. In numbers
I put three figures here, not as a measure of performance but to give a sense of the scale of the work. Next to each one I say what it measures and what it does not.
What it measures: the time since I created the copy on 11 June 2026 (123 days); on roughly 67 of those days I made changes of my own. What it does not measure: hours of work. Measured: 12 October 2026.
What it measures: the order of magnitude of my own changes (commits) since the copy was created; I do not count merges or changes taken over from the original project. What it does not measure: quality or value. Method: from the git history of the development branch, the non-merge changes made after the copy was created that do not appear in the original project's branch. Measured: 12 October 2026.
In the original Marveen at the time the copy was created: 74. What it measures: the number of test files. What it does not measure: what the tests cover. Method: the number of test and specification files (.test.ts, .test.py, .spec.ts) in the source, scripts and agents folders, from the files tracked by git; for the original, at the last commit before the copy was created. Measured: 12 October 2026.
One more thing alongside the numbers: part of the work was done with agents, under human direction.
6. Where I stand today
This is the part that is easiest to sugarcoat, so I am deliberately strict. This is a different list from the five requirements: in five open points I summarise where the gap between my system and what a company expects is widest, and each of them relates to one row of the scorecard. The detailed list will come in the eighth part.
Granularity of permissions. Role-based protection is live: the system genuinely blocks forbidden actions rather than just logging them. It builds only on roles; it does not yet support attribute-based rules. An attribute-based rule also considers the properties of the user or of the data, for example that someone may see only the data of their own department. Since it went live, the persistent log has recorded about 4,500 decisions, of which 23 were denials (measured 12 October 2026; the log sees only non-administrator traffic).
Running the agents. The agents run on one machine, under a single operating system user. I keep them separated only at the application level, not at the operating system level, so against a malicious agent this design offers no protection, and I do not claim it does.
The boundary of the data. The system knows for every piece of data which tenant it belongs to (I call this tenant-aware), and the database also enforces filtering by tenant (row-level security) alongside the application's filtering: two complementary lines of defence. This concerns the data, not the running of the agents.
Attributing actions. Every agent received its own access key in place of the former shared one: the coordinator agent too, and I too, as the operator of the system. The shared key is still active at the time of writing, and I am tracking what still uses it. So knowing on whose behalf an action was taken is only partly solved, agent by agent; what I do not yet do is require that every action be performed only with the agent's own key.
Also part of this point: the audit log and the trace (the path of a request through the system, broken into segments) now carry the tenant identifier, and the same is true of the metrics. I wrote about logging and auditability in detail in a separate article (in Hungarian).
The outside world. Standard export of the logs is in place, but it is not connected to an enterprise security log collector (SIEM); there is no high availability, no formal risk classification, and no independent audit has taken place.
These five open points give the series its credibility, and at the same time its roadmap.
What this scorecard does not mean. The scorecard is a snapshot, not a certificate. When I write that something is met, I mean a technical capability, not a compliance attestation. No independent audit has taken place yet. The numbers refer to the day of measurement, and I give the method.
7. The plan for the series
The rows of the scorecard that are not complete (partial or not yet) give the topics of the further parts; one part may deal with several rows. The second part deals with the first row: multi-tenancy.
8. Check your own system
You can download the checklist and fill it in for your own system, or for a supplier's offer: the third column is blank, and it is yours.
Download the checklist (CSV, opens in a spreadsheet)
The file is semicolon-separated. If it opens in a single column, use your spreadsheet's “text to columns” function. The Hungarian version is linked in the Hungarian section above.
Questions, or want to talk about this? Email me at info@jonasgergo.hu, or find me on LinkedIn.